


Группировка Cloud Atlas атакует госсектор России и Белоруссии

Группировка Cloud Atlas атакует госсектор России и Белоруссии

Группировка Cloud Atlas атакует госсектор России и Белоруссии

В экспертный центр безопасности Positive Technologies обратилась российская государственная организация, зафиксировавшая фишинговую рассылку. Расследование показало, что данный инцидент является частью новой кампании против государственных учреждений России и Беларуси.

За атаками стоит APT-группировка Cloud Atlas, которая ранее предлагала россиянам поддержать участников СВО и пыталась пробить российский госсектор. Группа активна с 2014 года.

Атаку, к расследованию которой были привлечены специалисты Positive Technologies (PT ESC IR), выявили на раннем этапе разведки. Благодаря оперативному реагированию злоумышленникам не удалось закрепиться в ИТ-инфраструктуре организации и нанести значительный ущерб.

В рамках новой фишинговой кампании основными целями группировки стали госструктуры России и Беларуси.

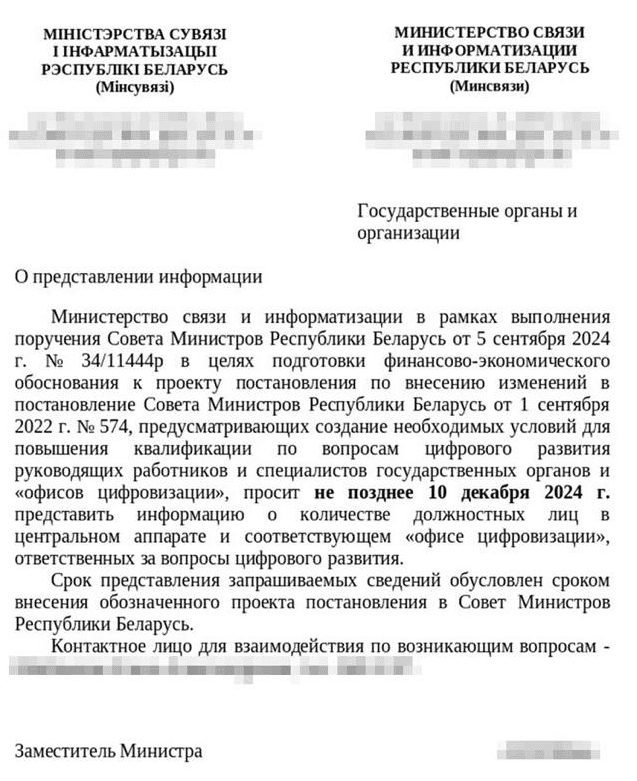
Как и прежде, злоумышленники использовали документы в формате Microsoft Word. Однако на этот раз они содержали запросы, оформленные как официальные обращения о предоставлении информации. На момент проведения атаки вредоносное содержимое файлов не выявлялось антивирусными средствами.


Встроенные в файлы таблицы содержали ссылку на вредоносный шаблон, который эксплуатировал уязвимость в редакторе формул Microsoft Equation. Это позволило запускать скрипты, управлявшиеся командным сервером.

В результате на устройства жертв доставлялись инструменты для дальнейшего развития атаки, включая бэкдор PowerShower. Этот инструмент уже ранее использовался Cloud Atlas для шпионажа и кражи данных.

«За десять лет арсенал Cloud Atlas не претерпел значительных изменений: группировка продолжает использовать облачные сервисы в качестве командно-контрольных серверов. Например, в новой кампании вредоносные модули хранились на Яндекс.Диске», — комментирует Александр Григорян, заместитель руководителя департамента комплексного реагирования на киберугрозы экспертного центра безопасности Positive Technologies.

«Однако недавние атаки носят экспериментальный характер. Их главное отличие — вместо стандартного C2 использовались документы, созданные в Google Sheets, онлайн-приложении для работы с таблицами. В целом мы видим, что Cloud Atlas совершенствует свои тактики, техники и инструменты, а также развивает собственное вредоносное ПО, повышая его эффективность в условиях усиления защиты ИТ-инфраструктур».

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru