


Viber не работал почти сутки

Viber не работал почти сутки

Viber не работал почти сутки

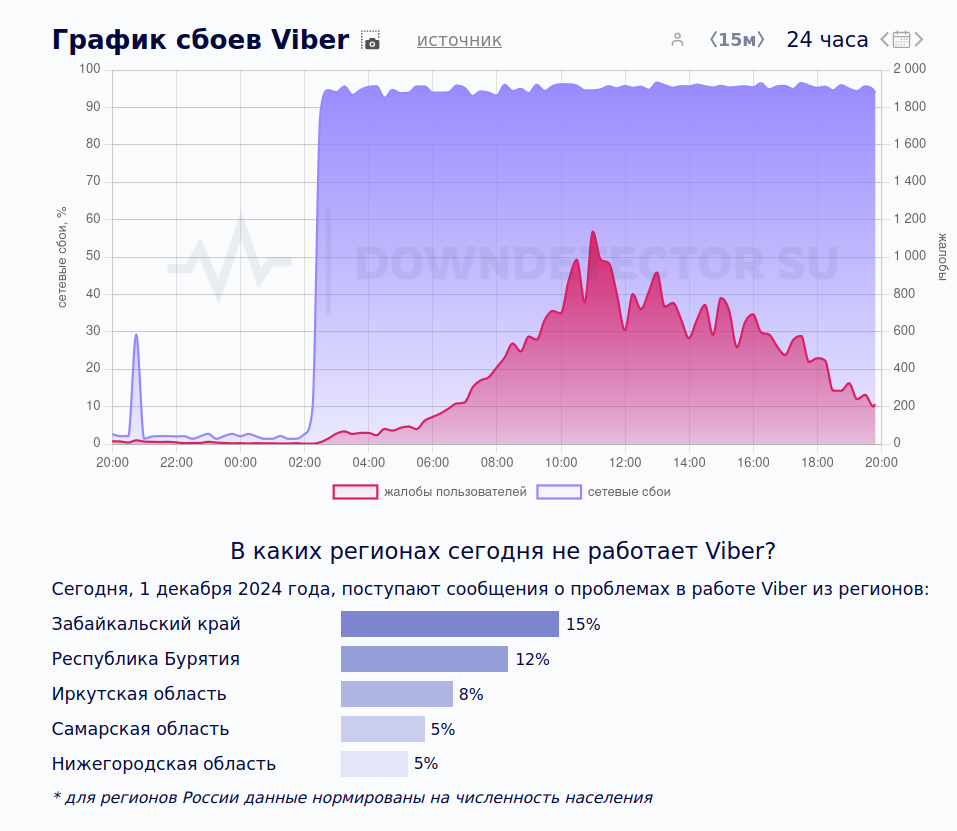
1 декабря в работе мессенджера Viber произошел масштабный и длительный сбой. Он продолжался более 20 часов. Сообщения о сбоях в работе Viber начали поступать в ночь с 30 ноября на 1 декабря.

Пользователи жаловались на невозможность зайти в личный кабинет на сайте viber.com, также были проблемы с отправкой сообщений и звонками через сервис.

Спустя некоторое время мобильное приложение и сайт полностью прекратили работу.

Пик сбоя, по данным сервиса Downdetector, пришелся на 10:00 по московскому времени. В целом проблемы наблюдались около 20 часов. Наибольшее количество жалоб зафиксировано в восточных регионах России: Забайкальском крае (15%), Бурятии (12%) и Иркутской области (8%).

Представители самого Viber сбой и возможные его причины не комментировали.


В пятницу мы писали о массовом сбое интернет-сервисов в России, затронувшем банки, розничные сети, интернет-компании, операторов связи, маркетплейсы, службы доставки и др.

Буквально несколько дней назад облачные сервисы Microsoft также прилегли на восемь часов. Причина — ошибки в ходе планового обновления платформы.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru