


Атакующие используют конкатенацию ZIP-архивов для ухода от детектирования

Атакующие используют конкатенацию ZIP-архивов для ухода от детектирования

Атакующие используют конкатенацию ZIP-архивов для ухода от детектирования

Киберпреступники, атакующие компьютеры на Windows, взяли на вооружение технику конкатенации ZIP-файлов. Такой подход помогает им не только доставить пейлоад в архиве, но и уйти от защитного софта.

Смысл метода в том, чтобы использовать особенности обработки объединённых ZIP-архивов различными парсерами и менеджерами.

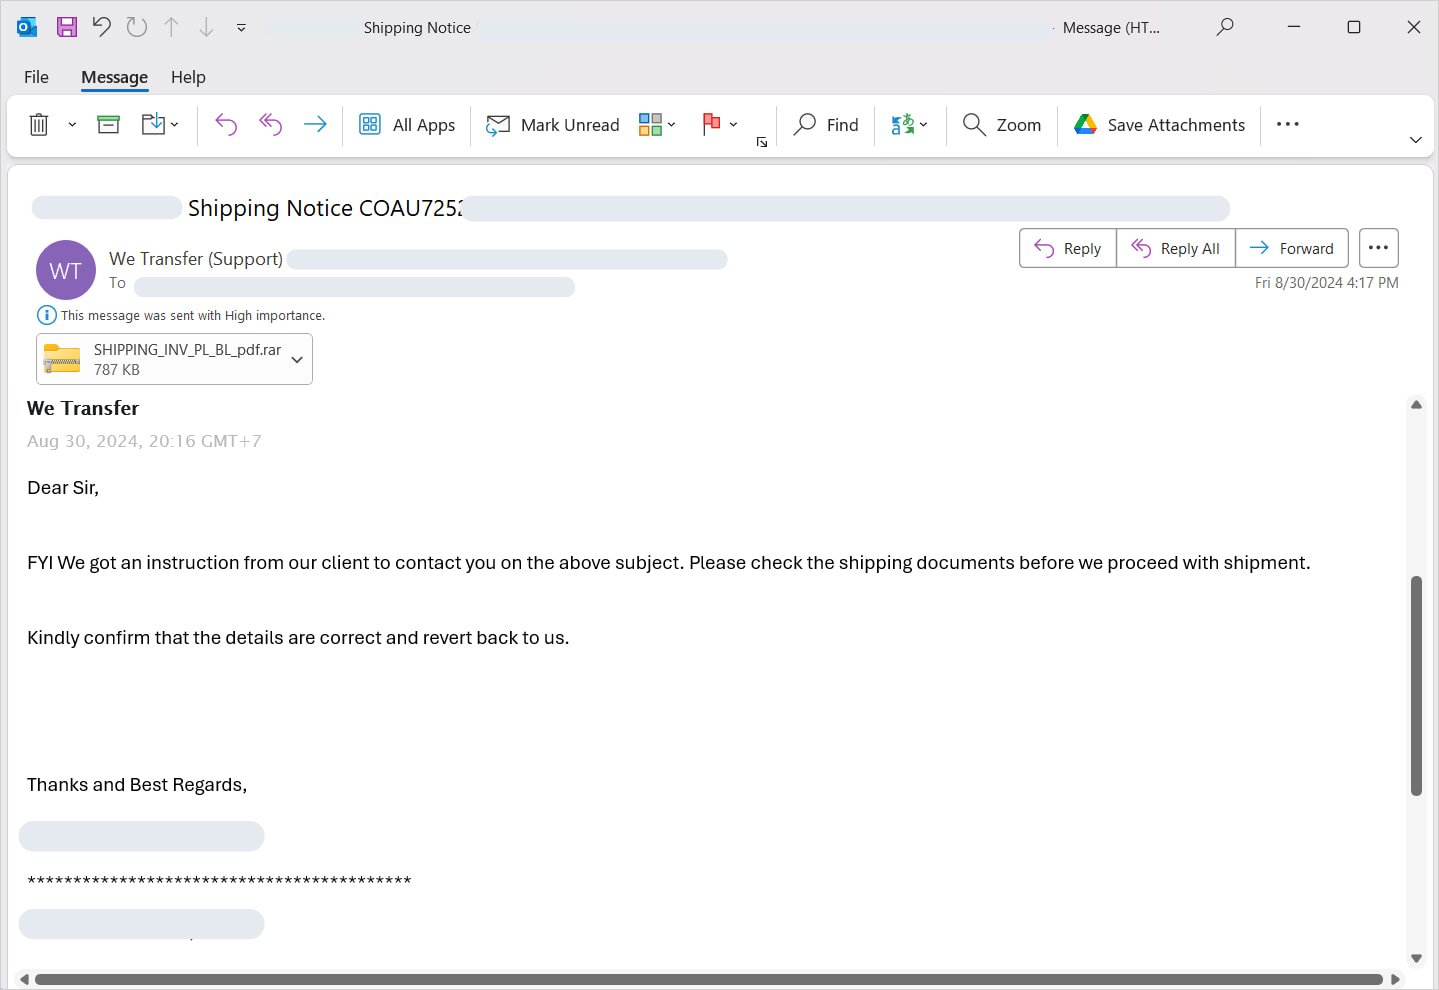
О соответствующих кибератаках рассказали исследователи из компании Perception Point. По словам специалистов, в ходе анализа фишинговой кампании им удалось выловить объединённый архив, в котором прятался троян.

Файл нашли во вложении к одному из электронных писем. Он был замаскирован под RAR-архив и задействовал AutoIt для автоматизации задач.


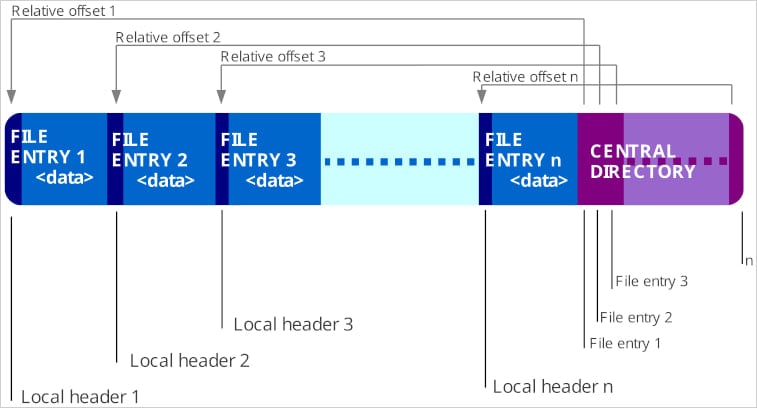
Чтобы грамотно подготовить атаку, злоумышленники создают два или более ZIP-файла и прячут вредоносную составляющую в одном из них (в остальных контент абсолютно безвреден).

Далее все эти архивы объединяются в один. Полученный общий ZIP-архив имеет несколько структур, каждая с собственной центральной директорий и конечными маркерами.


Специалисты Perception Point протестировали технику на разных обработчиках архивов и получили интересные результаты:

  • 7zip прочитал лишь первый ZIP-архив в цепочке и сгенерировал предупреждение о дополнительном контенте;
  • WinRAR прочитал и вывел все структуры, включая вредоносную составляющую;
  • Проводник Windows изначально не может открыть объединённый файл, а если его расширение изменить на .rar, отображает только второй архив в цепочке.
Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru