


Онлайн-сервисы ВГТРК подверглись хакерской атаке

Онлайн-сервисы ВГТРК подверглись хакерской атаке

Онлайн-сервисы ВГТРК подверглись хакерской атаке

Атаке подверглись внутренние сервисы медиахолдинга ВГТРК, а также онлайн-сервисы компании. В холдинг ВГТРК входят федеральные каналы «Россия 1», «Россия -24», «Россия Культура», международный телеканал «РТР Планета», более 80 региональных телерадиокомпаний, а также радиостанции «Радио России», «Маяк», «Культура», «Вести ФМ», «Юность».

«ВГТРК подверглась беспрецедентной хакерской атаке. Не работает онлайн-вещание и внутренние сервисы, даже интернета нет и телефонии.

Это надолго. Слышал, что стерли все с серверов, включая резервные копии. Они работают в аврале с 6 утра. Проблема, как я понял, очень серьезная, и восстановление займет много времени», — сообщил источник издания «Газета Ру».

От официальных комментариев, как отметил автор публикации «Газеты Ру», в ВГТРК отказались, сославшись на отсутствие технических возможностей. Аналогичным образом в холдинге отвечали на просьбы о комментариях и представителям других изданий.

Однако в 10:55 «Интерфакс» со ссылкой на пресс-службу ВГТРК сообщил:

«В ночь на 7 октября онлайн-сервисы ВГТРК подверглись беспрецедентной хакерской атаке, однако существенный урон работе медиахолдинга нанесен не был. Специалисты холдинга ведут работу над устранением последствий этого вредоносного вмешательства».

Также в ВГТРК сообщили об отсутствии угроз эфиру. Теле- и радиоэфир каналов и радиостанций между тем действительно не прерывался. Вещание шло в нормальном режиме как эфирных, так и кабельных и спутниковых каналов.

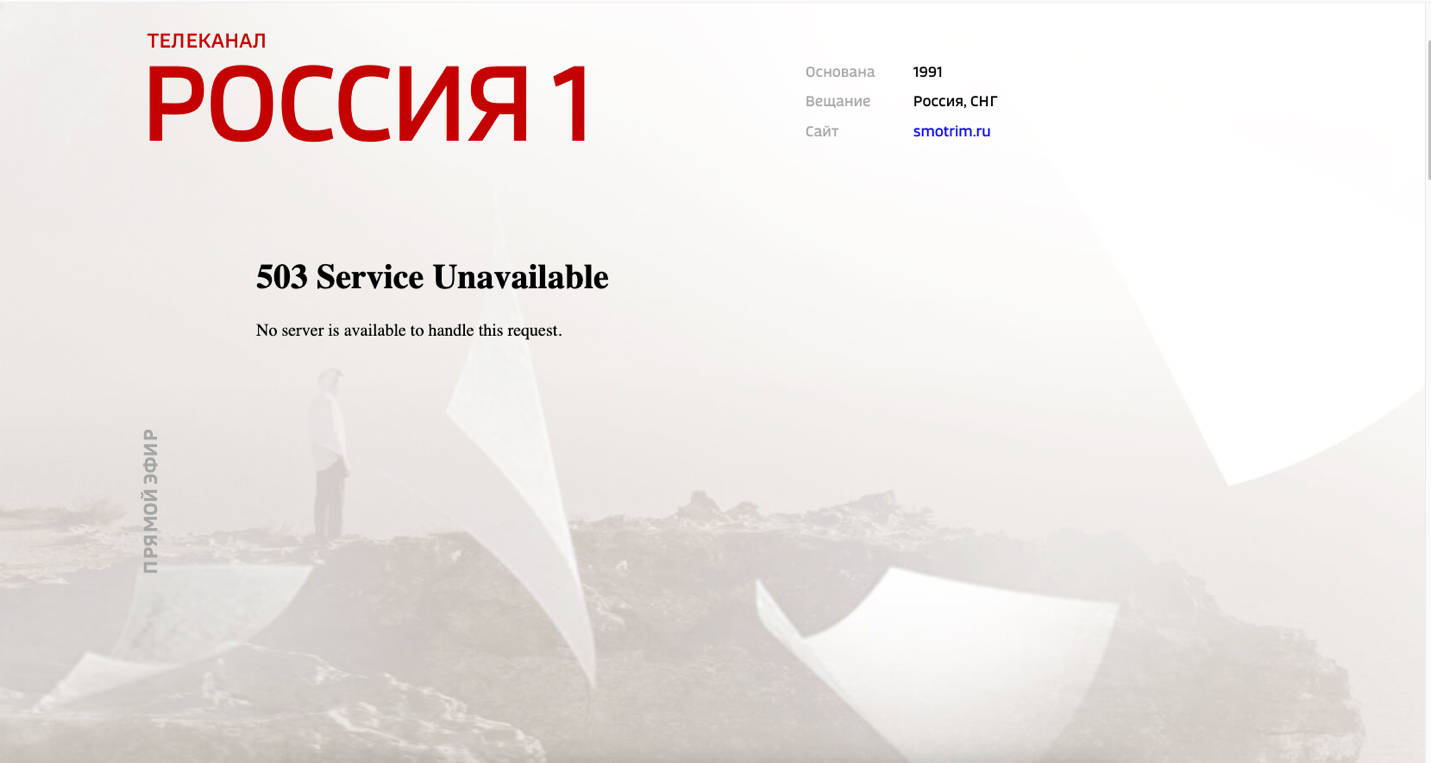
Работали и сайты компаний холдинга. Однако при попытке просмотра или прослушивания эфира появляется или пустое окно, или сообщения об ошибках — как правило, о недоступности сервиса.

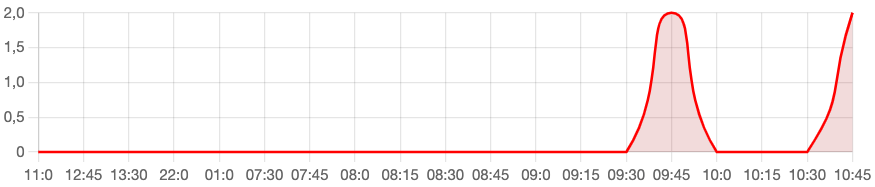
По данным сервиса Сбой.РФ, резкий скачок количества жалоб произошел между 6 и 7 часами 7 октября. При этом картина по онлайн-эфиру радиостанции «Маяк», телеканалов «Россия 1» и «Россия 24» практически идентичная. В общей сложности половина жалоб на сбои приходится на Москву и Санкт-Петербург.

Раннее именно ВГТРК, наряду с «Роскосмосом», называли одной из наиболее приоритетных целей для антироссийских кибергруппировок, которые являются операторами шифровальщиков. В частности, среди таких называлась NB65.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru