


Обновленный Android-троян Octo выдает себя за Google Chrome и NordVPN

Обновленный Android-троян Octo выдает себя за Google Chrome и NordVPN

Обновленный Android-троян Octo выдает себя за Google Chrome и NordVPN

Банковский Android-троян Octo повысил стабильность работы как RAT, стал ловчее избегать анализа и обнаружения, а также обрел DGA для отказоустойчивой C2-связи. Версию Octo2 уже активно раздают под видом NordVPN и Google Chrome.

Изучение новых образцов в ThreatFabric обнаружило сокращение задержек во время сеансов удаленного доступа. У операторов зловреда также появилась опция SHIT_QUALITY, позволяющая снизить качество отправляемых вредоносом скриншотов (объем данных) на сетях с плохой связью.

Вирусописатели также усложнили процесс расшифровки полезной нагрузки, разделив его на несколько этапов, и добавили генератор ключей для шифрования данных, передаваемых на C2. Ранее такой ключ был вшит в код; теперь банкер создает его сам, притом при каждой отправке запроса.

Использование проприетарного DGA (алгоритма генерации доменных имен) позволяет оператору Octo2 быстро заменить C2-сервер в случае блокировки — поднять новый и переадресовать свой семпл.

Новая версия Android-трояна пока распространяется через репаки легитимных приложений, созданные с помощью Zombinder:

  • Google Chrome (результат VirusTotal — 21/67 на 21 сентября);
  • NordVPN (21/53 на 24 сентября);
  • Europe Enterprise (19/69 на 13 сентября).

Вредоносные атаки зафиксированы в Италии, Венгрии, Польше и Молдавии.

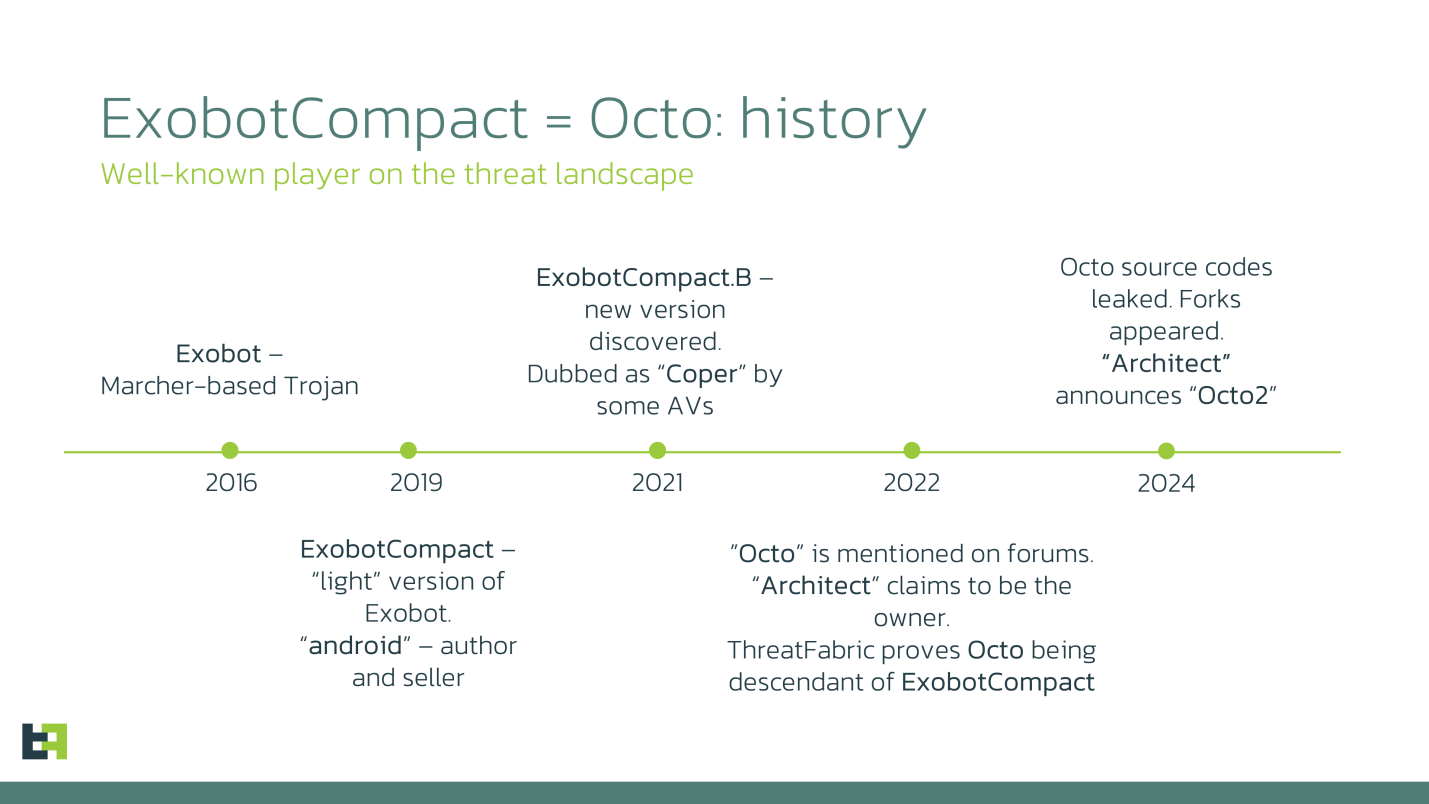
Мобильного банкера Octo голландские эксперты впервые обнаружили весной 2022 года. Проанализировав образцы, они пришли к выводу, что это прямой потомок Exobot, построенного на основе кода Marcher.

В этом году исходники Octo были слиты в Сеть, породив множество форков. В результате владельцы зловреда, видимо, решили усовершенствовать его, чтобы сохранить конкурентоспособность.


В настоящее время сервис, построенный на основе Android-трояна (MaaS, Malware-as-a-Service, «вредонос как услуга»), предлагает пробник Octo2 по той же цене, что и Octo1 в надежде, что подписчики перейдут на новую версию. Атаки с использованием Octo1, по данным ThreatFabric, обычно проводились на территории США, Канады, Ближнего Востока, Сингапура и Австралии.

Подпишитесь на новости

У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей

Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.

О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.

По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.

Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.

Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.

Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.

RSS: Новости на портале Anti-Malware.ru