



Новый банковский троян для Android открывает операторам удалённый доступ

Новый банковский троян для Android открывает операторам удалённый доступ

Новый банковский троян для Android открывает операторам удалённый доступ

Octo — новый банковский троян для Android-устройств, который недавно был замечен в реальных кибератаках. Вредонос предоставляет злоумышленникам удалённый доступ, с помощью которого они осуществляют мошеннические операции.

Судя по всему, авторы Octo при разработке трояна брали за основу зловред ExoCompact. Атаки операторов ExoCompact прекратились в 2018 году, тогда же исходный код программы утёк в Сеть.

Тем не менее Octo существенно отличается от ExoCompact качественно доработанным модулем, обеспечивающим удалённый доступ к заражённому устройству. Функция MediaProjection системы Android передаёт злоумышленникам то, что происходит на дисплее смартфона (обновляется каждую секунду), а знаменитая служба Accessibility Service для людей с ограниченными возможностями позволяет удалённо осуществлять действия на девайсе.

Для маскировки вредоносной активности Octo использует наложение в виде чёрного экрана, устанавливает минимальный уровень яркости дисплея и отключает все уведомления с помощью режима «не беспокоить».

Таким образом, пользователь будет думать, что мобильное устройство находится в спящем режиме, хотя на деле оно может выполнять отправленные киберпреступником команды. Оператор при этом может имитировать нажатия и жесты на дисплее, писать текст, изменять данные в буфере обмена и осуществлять скроллинг.

Также в распоряжении Octo есть мощный кейлогер, способный мониторить и записывать все действия владельца Android-смартфона. Среди интересных функций трояна специалисты отмечают следующие:

  • Блокировка уведомлений от конкретных приложений.
  • Перехват СМС-сообщений.
  • Отключение звука и блокировка экрана.
  • Запуск отдельных приложений.
  • Открытие / закрытие сессий удалённого доступа.
  • Обновление списка C2 (командный сервер).
  • Открытие URL.
  • Отправка СМС-сообщений на любой номер.

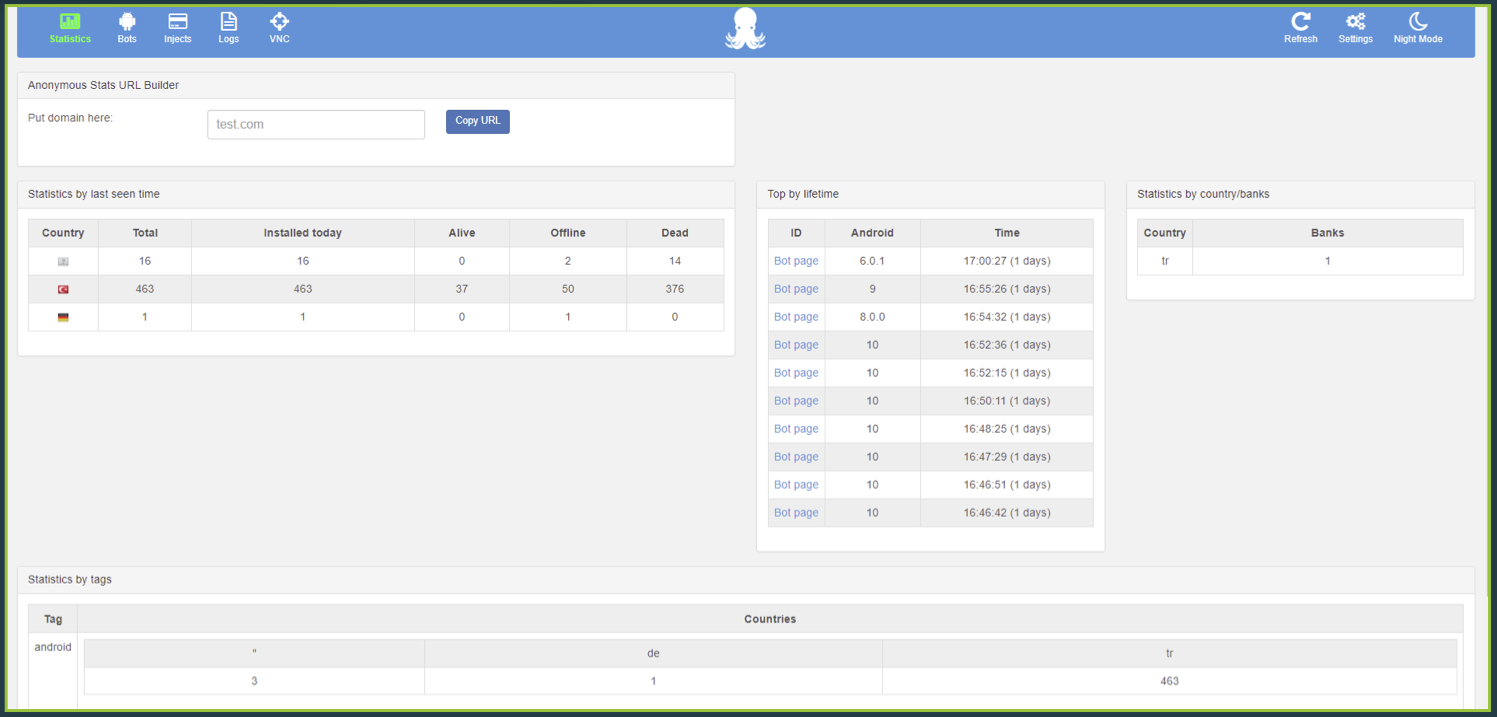
Панель управления Octo выглядит так:

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru