


Нацеленный на VMware ESXi шифровальщик Cicada3301 за лето собрал 19 жертв

Нацеленный на VMware ESXi шифровальщик Cicada3301 за лето собрал 19 жертв

Нацеленный на VMware ESXi шифровальщик Cicada3301 за лето собрал 19 жертв

Написанный на Rust вредонос Cicada3301 вооружен шифраторами для Windows и Linux/VMware ESXi. Он предоставляется в пользование как услуга (Ransomware-as-a-Service, RaaS) и за три месяца поразил 19 организаций (атаки в СНГ по условиям подписки запрещены).

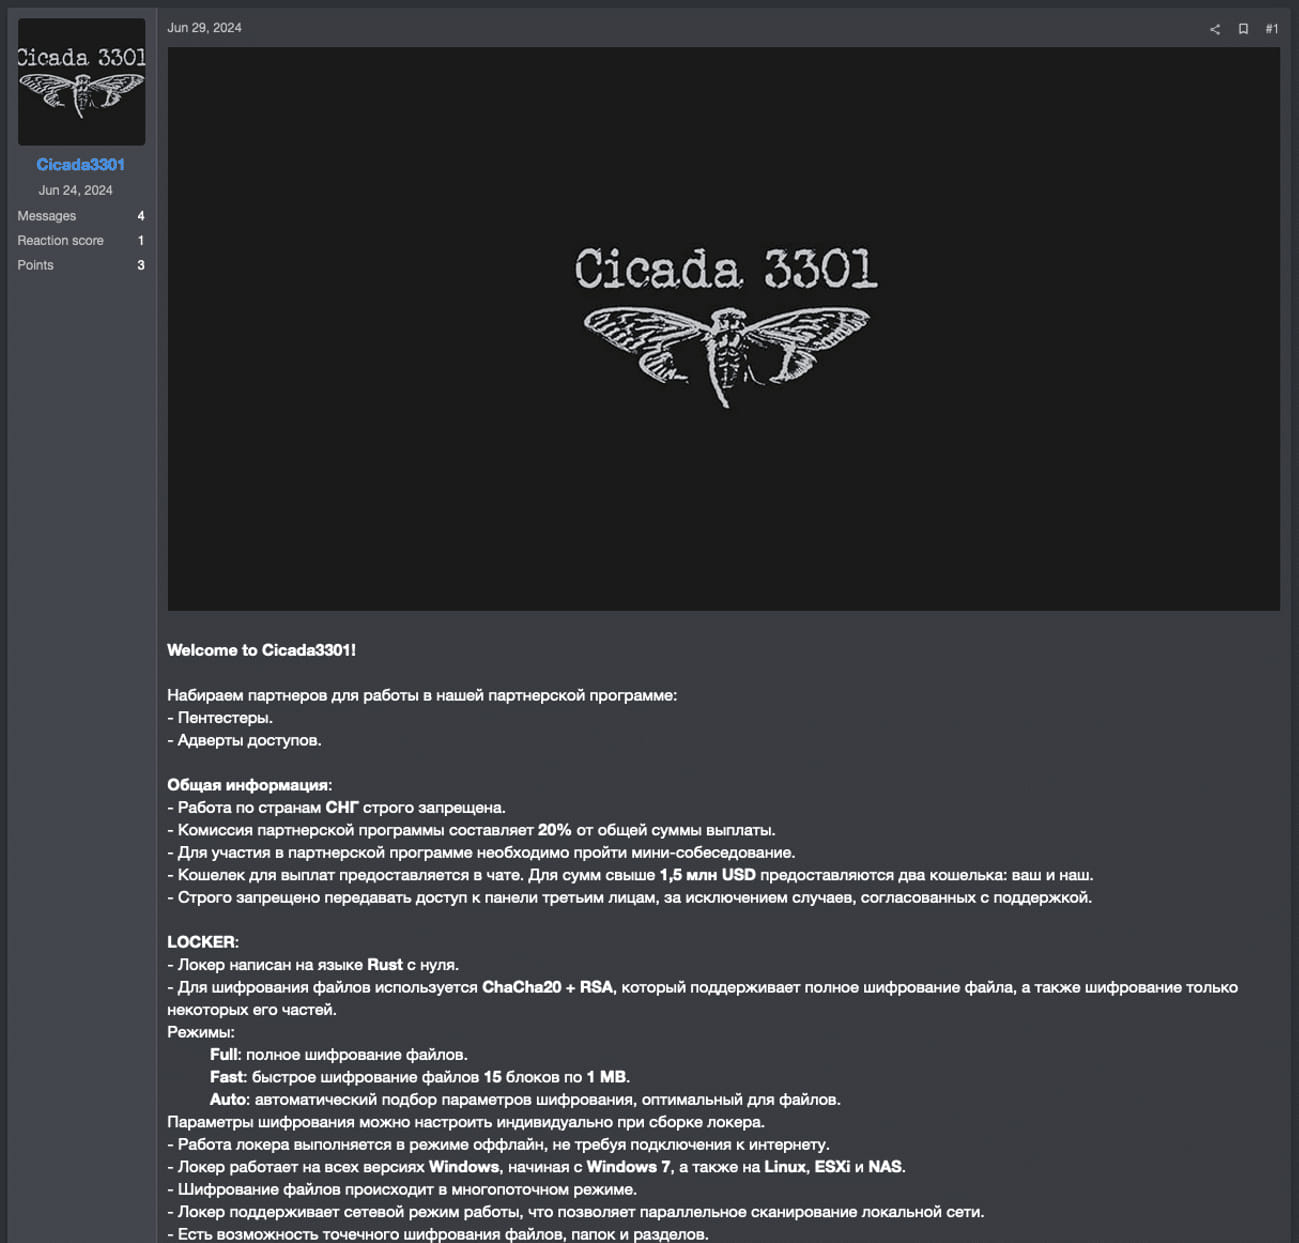
Первые случаи применения Cicada3301 были зафиксированы в начале июня. В конце того же месяца на хакерском форуме Ramp появилось объявление о запуске партнерской программы на основе данного шифровальщика.


Проведенный в Truesec анализ Linux-версии зловреда выявил большое сходство с ALPHV/BlackCat (минувшей весной операторы этого RaaS скрылись, украв $22 млн у одного из аффилиатов; такие случаи в мире киберкриминала известны как exit scam).

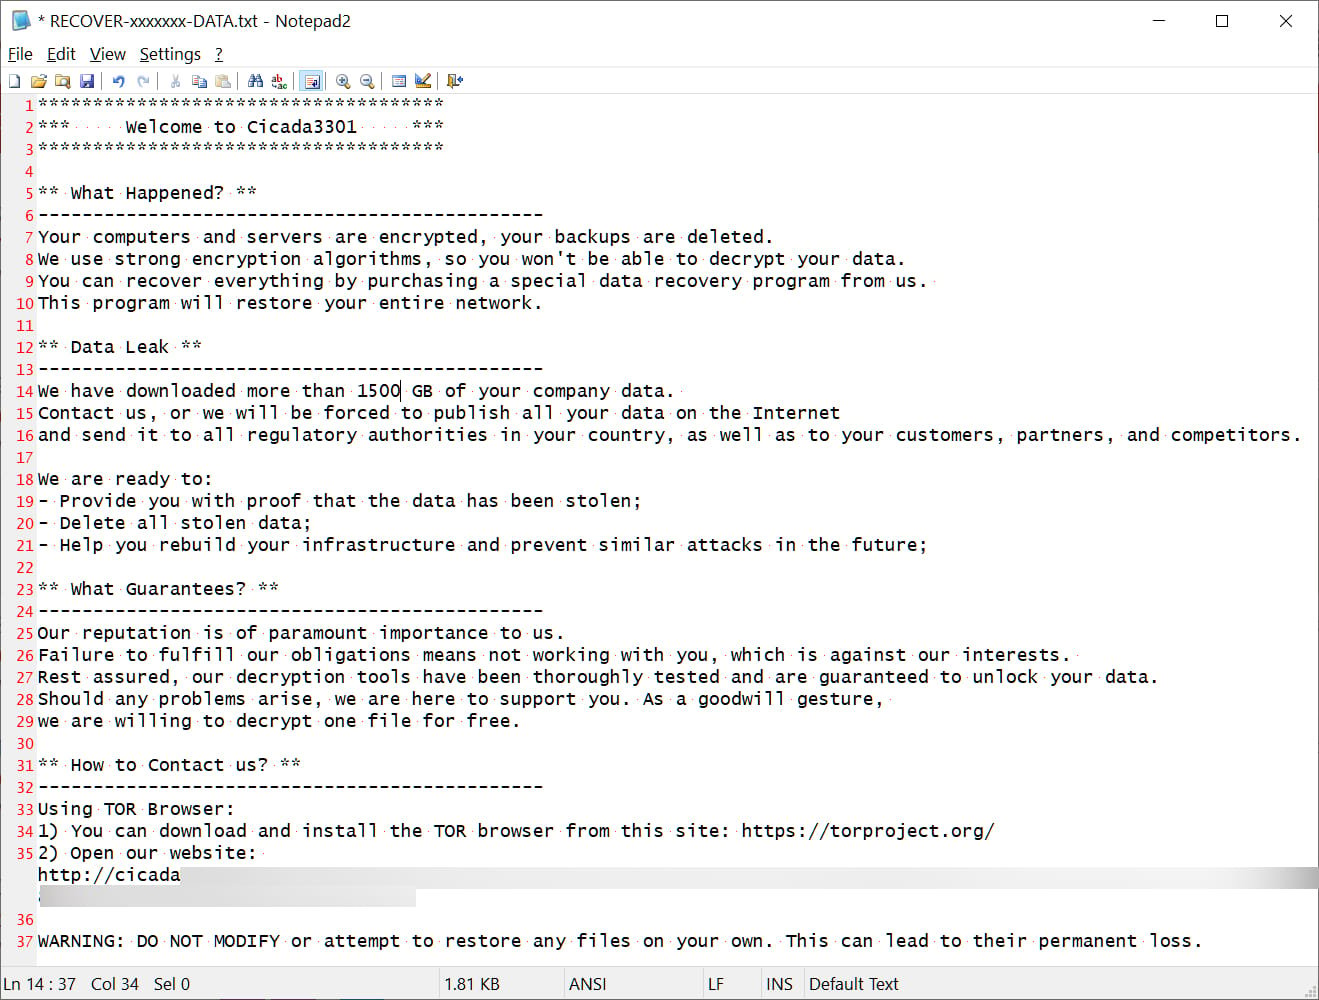
Оба шифровальщика написаны на Rust, умеют выключать ВМ и удалять снепшоты, работают по алгоритму ChaCha20, одинаково именуют записки с требованием выкупа и используют прерывистое шифрование на тяжелых файлах.


Ключи шифрования Cicada3301 генерирует случайным образом (с помощью функции OsRng) и защищает их по RSA. Обработке подвергаются все найденные документы и мультимедийные файлы; если размер превышает 100 Мбайт, применяется прерывистое шифрование. К имени зашифрованных файлов добавляется расширение из семи произвольных знаков.

Аффилиатам предоставляется возможность отсрочки запуска шифратора (для большей скрытности) и шифрования ВМ без отключения / стирания текущего состояния (деструктивные функции зловреда по умолчанию включены).

Свои победы они могут фиксировать на специальном сайте утечек; эксперты также не исключают, что у нового RaaS имеется свой брокер доступа к сетям, вооруженный инструментом брутфорса.

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru