


Фишеры используют фейковую ошибку OneDrive для запуска PowerShell-скрипта

Фишеры используют фейковую ошибку OneDrive для запуска PowerShell-скрипта

Фишеры используют фейковую ошибку OneDrive для запуска PowerShell-скрипта

Киберпреступники запустили новую фишинговую кампанию, нацеленную на пользователей Microsoft OneDrive. С помощью приёмов социальной инженерии злоумышленники заставляют жертв запустить PowerShell-скрипт.

О новой активности фишеров сообщили исследователи из компании Trellix, присвоившие ей кодовое имя «OneDrive Pastejacking». Рафаэль Пенья, один из экспертов, пишет в блоге:

«Эта кампания плотно завязана на использовании социальной инженерии. Задача — заставить пользователей выполнить скрип PowerShell, что приведёт к компрометации системы».

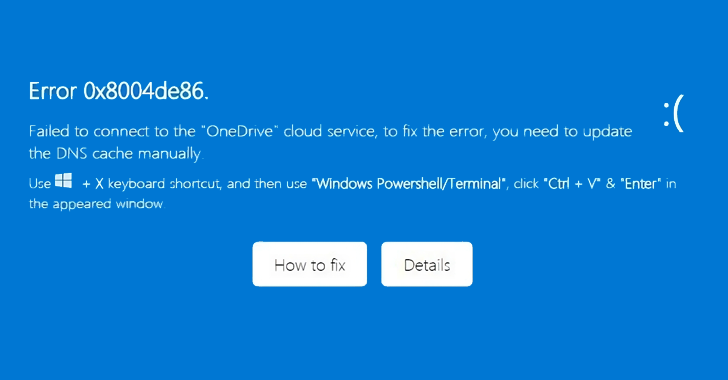
Всё начинается с электронного письма, в котором содержится HTML-файл, при открытии которого получателю демонстрируется страница OneDrive с сообщением об ошибке:

«Невозможно соединиться с облачным сервисом OneDrive. Для устранения ошибки вам нужно обновить DNS-кеш вручную».


В этом сообщении есть две опции: «Как исправить» и «Детали». Последняя перенаправляет пользователя на подлинную страницу Microsoft Learn, посвящённую устранению неполадок с DNS.

Если же кликнуть на первую ссылку («Как исправить»), получателю предложат выполнить ряд шагов, включая нажатие комбинации клавиш «Windows + X», запуск PowerShell-терминала и вставку Base64-команды, которая должна устранить проблемы.

«Эта команда сначала запустит ipconfig /flushdns и создаст директорию “downloads“ в корне диска C. Далее она загрузит архив в эту папку, переименует его и распакует содержимое», — объясняет Пенья.

«В архиве лежат файлы script.a3x и AutoIt3.exe. Первым делом стартует последний, с помощью которого запускается скрипт script.a3x».

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru