


Новый Zmiy атакует российские ИТ и телеком через взломанные системы лифтов

Новый Zmiy атакует российские ИТ и телеком через взломанные системы лифтов

Новый Zmiy атакует российские ИТ и телеком через взломанные системы лифтов

Специалисты ГК «Солар» выявили новую кибергруппу, действующую на территории России. Для размещения C2-серверов злоумышленники взламывают диспетчерские SCADA-системы домовых лифтов и потому получили условное имя Lifting Zmiy — «лифтеры».

Управление подключенными к интернету лифтами при этом не страдает; доступ к ПЛК в составе SCADA используется исключительно для проведения атак на госструктуры, ИТ-компании, телеком-провайдеров c целью кражи данных. Иногда такая атака влечет уничтожение части инфраструктуры жертвы.

Для развертывания C2-серверов на ПЛК используется известная с 2022 года уязвимость в контроллерах «Текон-Автоматика», позволяющая создать и запустить в системе LUA-скрипт с правами root. Проблема была вызвана наличием в паблике дефолтных логина и пароля админа.

После публикации PoC вендор закрыл доступ к этим учеткам на своем сайте, однако похоже, что некоторые юзеры до сих пор используют эту комбинацию — или заменили ее легко угадываемым вариантом.

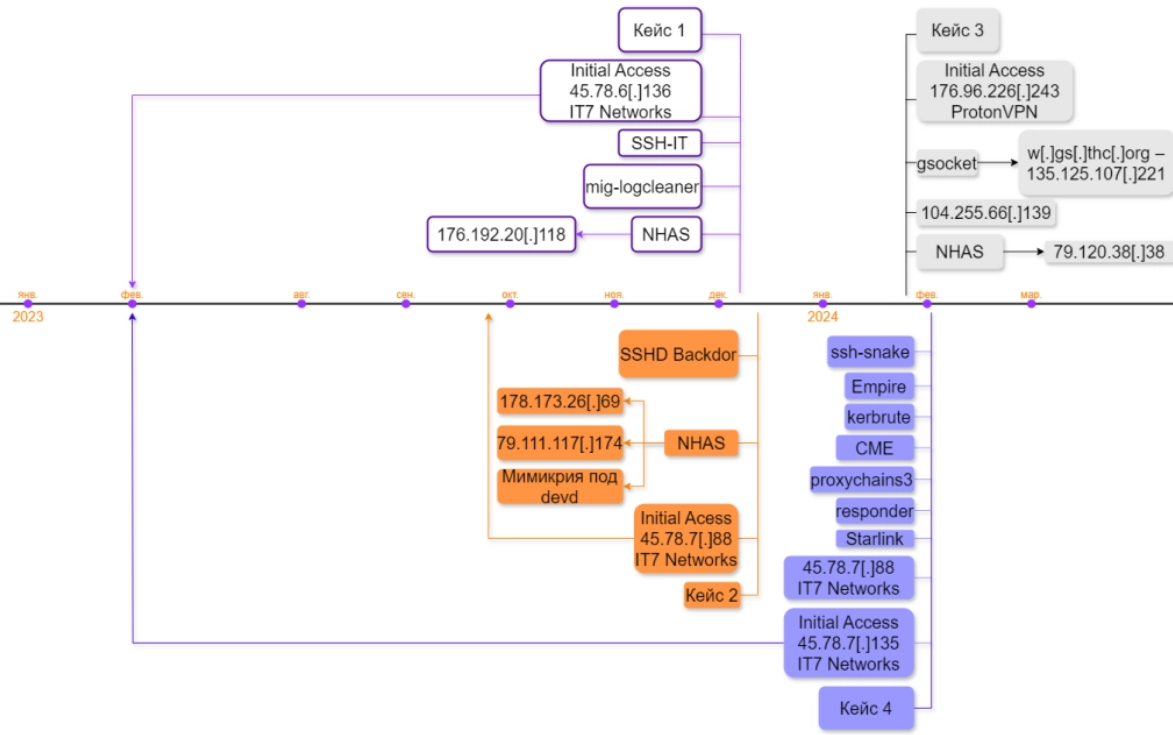
Очередной Zmiy, попавший на радары «Солара» осенью 2023 года (по всей видимости, у экспертов свой метод идентификации APT-групп), предположительно базируется в Восточной Европе. Для проникновения в целевую сеть используется подбор паролей, для закрепления и развития атаки — в основном инструменты с открытым исходным кодом.

В арсенале Lifting Zmiy обнаружены, в частности, такие программы:

Подключение к зараженным системам осуществляется с IP-адресов различных хостинг-провайдеров (VPN и VPS). В одной из атак засветились адреса, используемые сервисом спутниковой связи Starlink.

Исследователи из Solar 4RAYS суммарно обнаружили 23 командных сервера Lifting Zmiy. Сейчас активны 14 (данные на конец июня 2024), восемь из них развернуты на взломанных ПЛК.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru