



В контроллерах Текон нашли дыру, грозящую выполнением кода с правами root

В контроллерах Текон нашли дыру, грозящую выполнением кода с правами root

В контроллерах Текон нашли дыру, грозящую выполнением кода с правами root

Исследователь Хосе Бертин (Jose Bertin) обнаружил в интернете более 100 ПЛК от Текон-Автоматика, доступных по дефолтным логину и паролю. Как оказалось, это упущение можно использовать не только для взлома, но и для удаленного выполнения произвольного кода на уровне root.

Программируемые контроллеры Текон предназначены для использования в составе измерительных систем коммерческого учета, автоматизированного контроля и управления технологическими процессами. Такие устройства можно встретить в сфере ЖКХ, на энергетических объектах и нефтегазовых предприятиях.

Обнаружив открытые для атак устройства, Бертин решил отыскать учетные данные, которые производитель задает по умолчанию, и начал просматривать в паблике руководства по установке и настройке ПЛК Текон. Старания исследователя увенчались успехом, и он без труда получил админ-доступ к интерфейсу одного из устройств.

В мануалах также содержались сведения об одном интересном модуле — он позволял добавлять плагины (LUA-скрипты), которые запускались в системе с самыми высокими привилегиями. Созданный по результатам исследования PoC-код исправно отработал; подобная находка, по словам автора, позволяет установить полный контроль над устройством и причинить значительный ущерб.

Злоумышленник может, например, внедрить бэкдоры на все подключенные к интернету устройства или отключить их одним махом. В последнем случае можно будет говорить о диверсии, если Текон используются, к примеру, в системе управления домовыми лифтами или SCADA-среде.

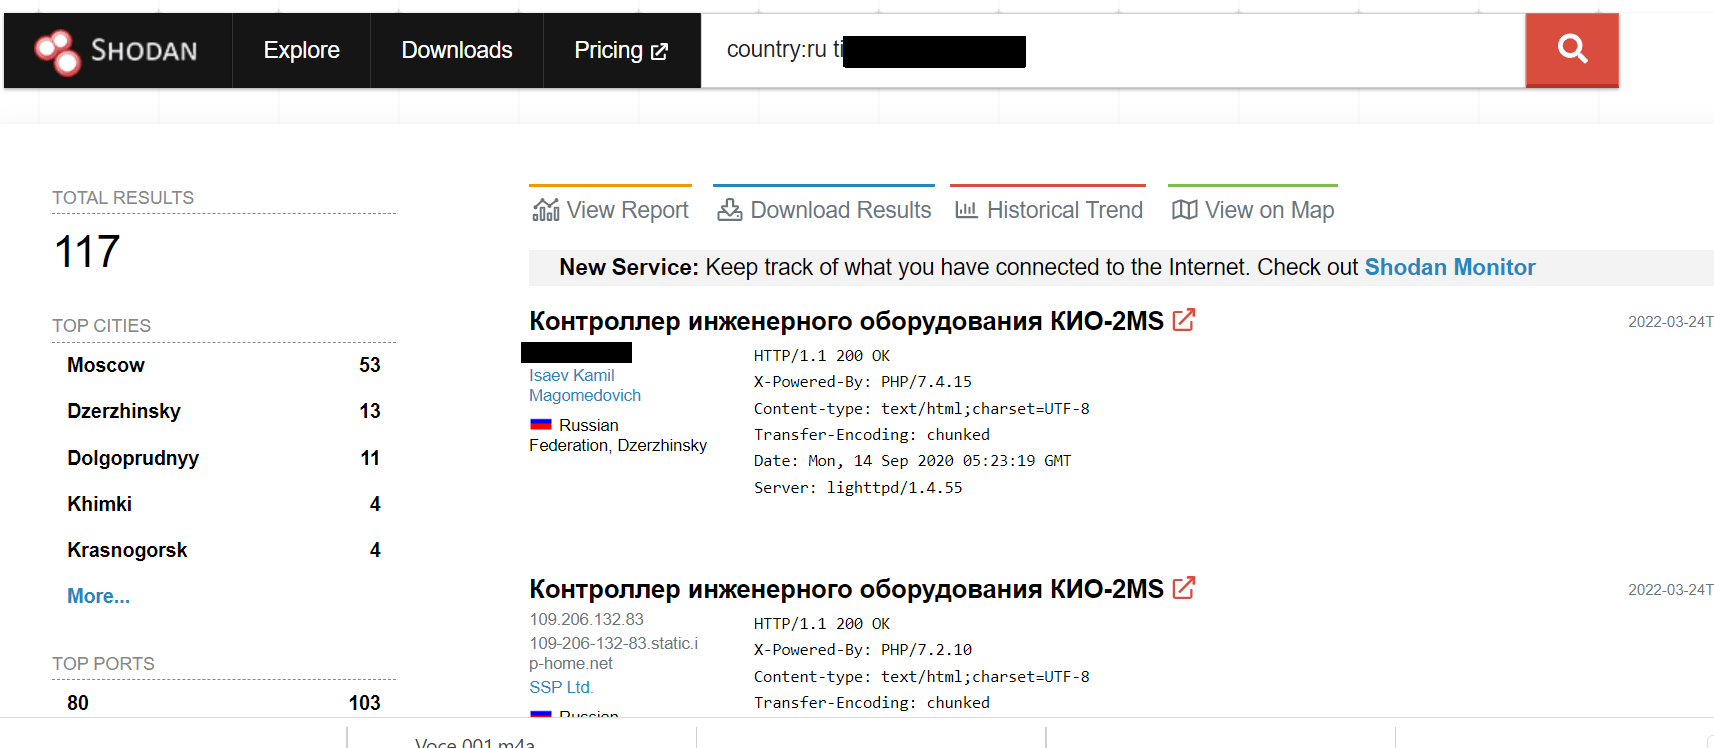
Новый поиск по Shodan выявил 117 потенциально уязвимых ПЛК Текон на территории России и 3 на Украине.


В комментарии для SecurityWeek Бертин признался, что опубликовал свой PoC, не заручившись согласием российского вендора, но пообещал связаться с ним при первой же возможности.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru