


Новый Zmiy атакует российские ИТ и телеком через взломанные системы лифтов

Новый Zmiy атакует российские ИТ и телеком через взломанные системы лифтов

Новый Zmiy атакует российские ИТ и телеком через взломанные системы лифтов

Специалисты ГК «Солар» выявили новую кибергруппу, действующую на территории России. Для размещения C2-серверов злоумышленники взламывают диспетчерские SCADA-системы домовых лифтов и потому получили условное имя Lifting Zmiy — «лифтеры».

Управление подключенными к интернету лифтами при этом не страдает; доступ к ПЛК в составе SCADA используется исключительно для проведения атак на госструктуры, ИТ-компании, телеком-провайдеров c целью кражи данных. Иногда такая атака влечет уничтожение части инфраструктуры жертвы.

Для развертывания C2-серверов на ПЛК используется известная с 2022 года уязвимость в контроллерах «Текон-Автоматика», позволяющая создать и запустить в системе LUA-скрипт с правами root. Проблема была вызвана наличием в паблике дефолтных логина и пароля админа.

После публикации PoC вендор закрыл доступ к этим учеткам на своем сайте, однако похоже, что некоторые юзеры до сих пор используют эту комбинацию — или заменили ее легко угадываемым вариантом.

Очередной Zmiy, попавший на радары «Солара» осенью 2023 года (по всей видимости, у экспертов свой метод идентификации APT-групп), предположительно базируется в Восточной Европе. Для проникновения в целевую сеть используется подбор паролей, для закрепления и развития атаки — в основном инструменты с открытым исходным кодом.

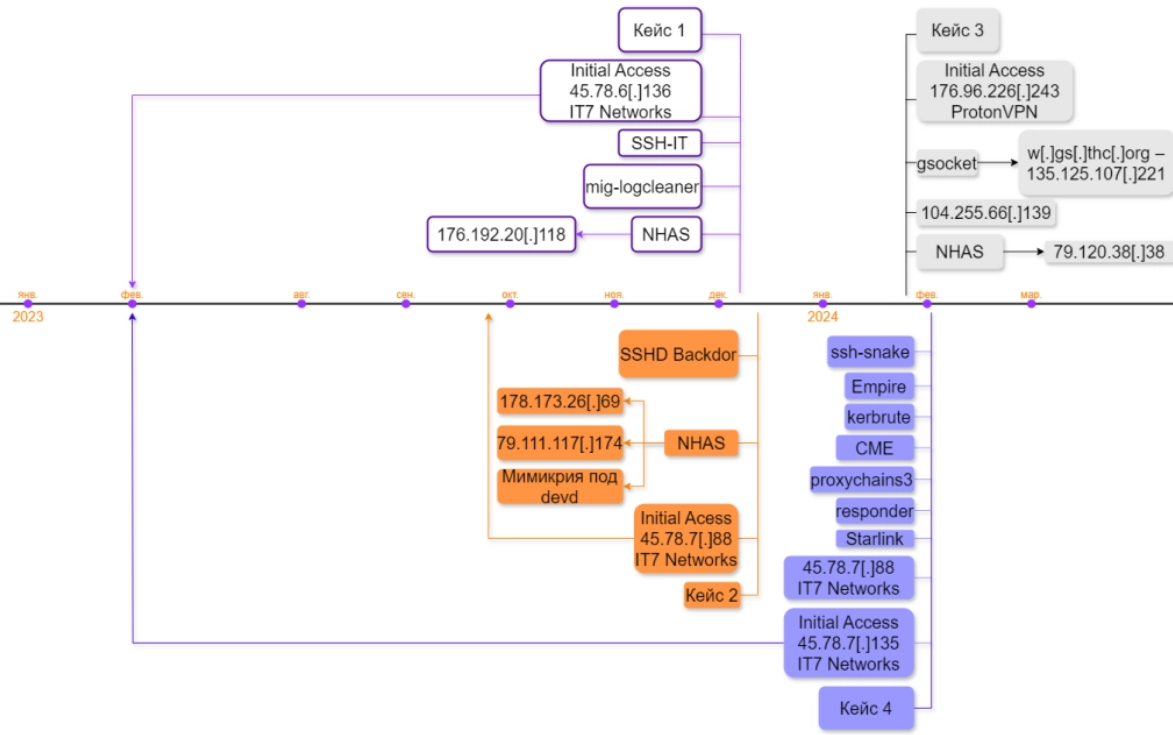
В арсенале Lifting Zmiy обнаружены, в частности, такие программы:

Подключение к зараженным системам осуществляется с IP-адресов различных хостинг-провайдеров (VPN и VPS). В одной из атак засветились адреса, используемые сервисом спутниковой связи Starlink.

Исследователи из Solar 4RAYS суммарно обнаружили 23 командных сервера Lifting Zmiy. Сейчас активны 14 (данные на конец июня 2024), восемь из них развернуты на взломанных ПЛК.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru