


Новый Zmiy атакует российские ИТ и телеком через взломанные системы лифтов

Новый Zmiy атакует российские ИТ и телеком через взломанные системы лифтов

Новый Zmiy атакует российские ИТ и телеком через взломанные системы лифтов

Специалисты ГК «Солар» выявили новую кибергруппу, действующую на территории России. Для размещения C2-серверов злоумышленники взламывают диспетчерские SCADA-системы домовых лифтов и потому получили условное имя Lifting Zmiy — «лифтеры».

Управление подключенными к интернету лифтами при этом не страдает; доступ к ПЛК в составе SCADA используется исключительно для проведения атак на госструктуры, ИТ-компании, телеком-провайдеров c целью кражи данных. Иногда такая атака влечет уничтожение части инфраструктуры жертвы.

Для развертывания C2-серверов на ПЛК используется известная с 2022 года уязвимость в контроллерах «Текон-Автоматика», позволяющая создать и запустить в системе LUA-скрипт с правами root. Проблема была вызвана наличием в паблике дефолтных логина и пароля админа.

После публикации PoC вендор закрыл доступ к этим учеткам на своем сайте, однако похоже, что некоторые юзеры до сих пор используют эту комбинацию — или заменили ее легко угадываемым вариантом.

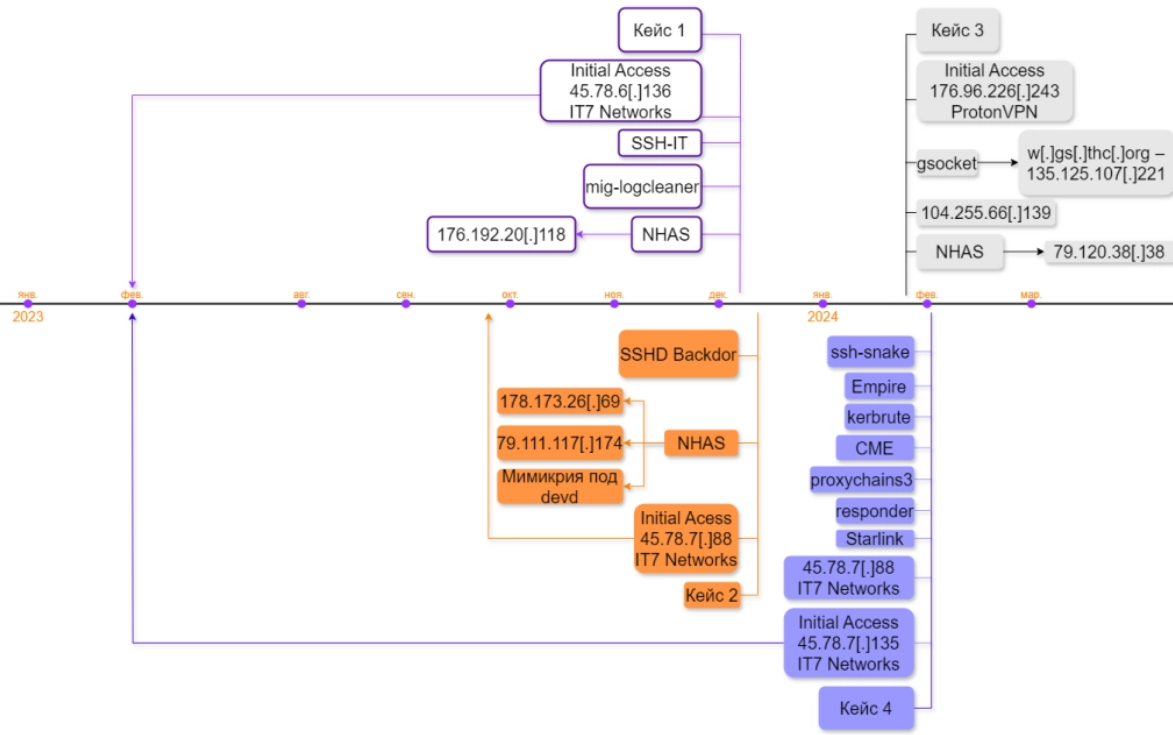
Очередной Zmiy, попавший на радары «Солара» осенью 2023 года (по всей видимости, у экспертов свой метод идентификации APT-групп), предположительно базируется в Восточной Европе. Для проникновения в целевую сеть используется подбор паролей, для закрепления и развития атаки — в основном инструменты с открытым исходным кодом.

В арсенале Lifting Zmiy обнаружены, в частности, такие программы:

Подключение к зараженным системам осуществляется с IP-адресов различных хостинг-провайдеров (VPN и VPS). В одной из атак засветились адреса, используемые сервисом спутниковой связи Starlink.

Исследователи из Solar 4RAYS суммарно обнаружили 23 командных сервера Lifting Zmiy. Сейчас активны 14 (данные на конец июня 2024), восемь из них развернуты на взломанных ПЛК.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru