


Появился дешифратор от вымогателей DoNex, Muse, DarkRace и клона LockBit 3

Появился дешифратор от вымогателей DoNex, Muse, DarkRace и клона LockBit 3

Появился дешифратор от вымогателей DoNex, Muse, DarkRace и клона LockBit 3

Уязвимость в криптографическом механизме, который используется программа-вымогатель DoNex и её предшественники — Muse, фейковый LockBit 3.0 и DarkRace, позволила исследователям создать дешифратор для всех вариантов зловреда.

Шифровальщик DoNex впервые попался специалистам на глаза в начале марта 2024 года. Операторы вредоноса сразу заявили о нескольких успешно атакованных организациях.

Команда аналитиков чешской антивирусной компании Avast писала о DoNex следующее:

«Эта программа-вымогатель использует тактику целевых кибернападений. Согласно нашим данных, DoNex наиболее активна в США, Италии и Бельгии. С апреля 2024 года вредонос не развивается: мы не детектируем новых образцов, а связанный Tor-сайт просто лежит».

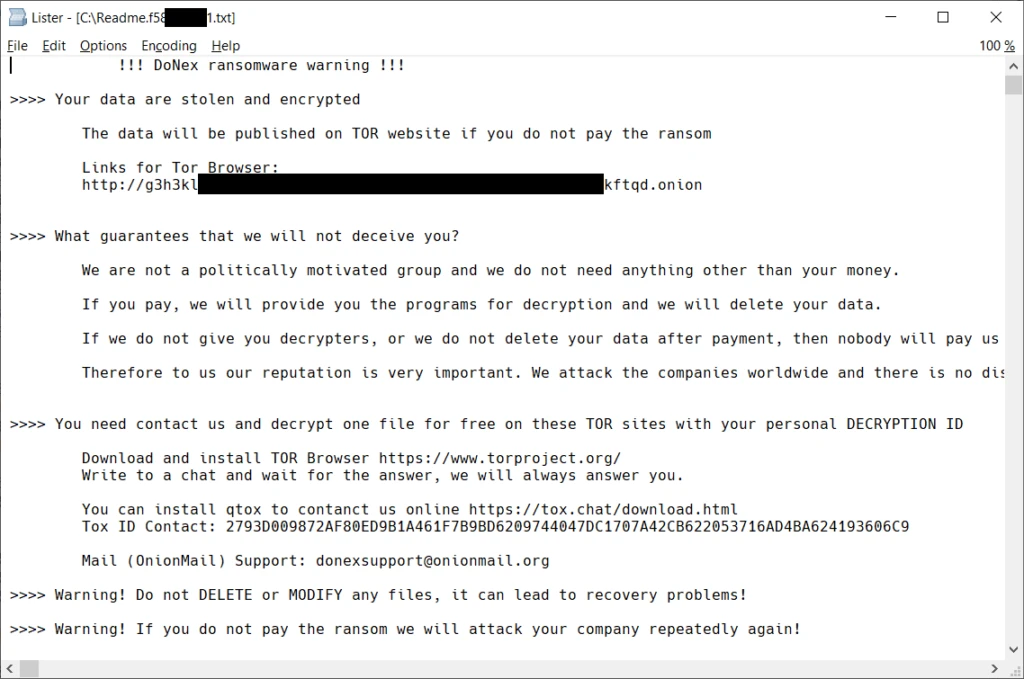
Письмо операторов с требованиями выкупа не отличается оригинальностью. Киберпреступники уточняют, что не являются политически активной группой — их интересуют только деньги.


Зашифрованные DoNex файлы получают уникальное расширение, в котором учитывается идентификатор жертвы. Текстовый файл с требованиями при этом называется Readme.victimIDnumber.txt.

Скачать разработанный специалистами Avast дешифратор можно по этой ссылке (EXE). Чтобы воспользоваться инструментом, придётся предоставить ему список всех дисков, директорий и файлов, пострадавших от DoNex, а также «чистую» копию одного из зашифрованных файлов.

Подпишитесь на новости

У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей

Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.

О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.

По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.

Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.

Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.

Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.

RSS: Новости на портале Anti-Malware.ru