


Sticky Werewolf шпионит в российском авиапроме

Sticky Werewolf шпионит в российском авиапроме

Sticky Werewolf шпионит в российском авиапроме

В Morphisec зафиксировали новый всплеск активности APT-группы Sticky Werewolf на территории России. Адресные рассылки нацелены на кражу секретов авиационной промышленности и вместо вредоносных ссылок используют вложения.

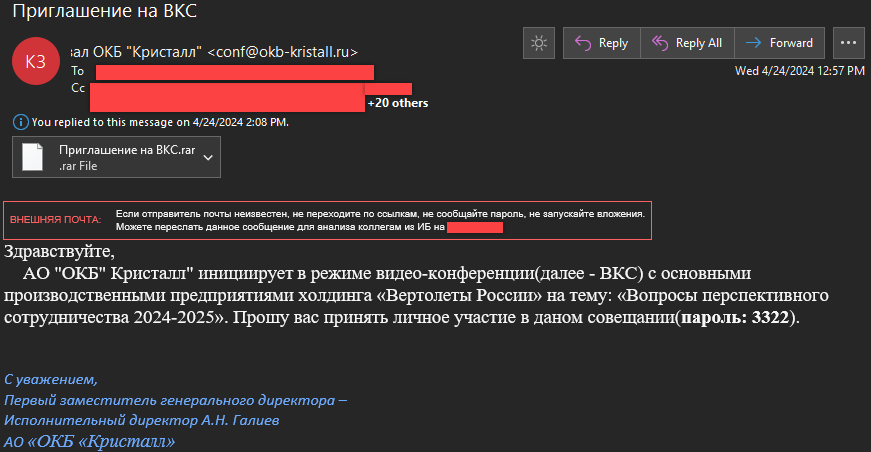
Поддельные имейл-сообщения написаны от имени заместителя гендиректора ОКБ «Кристалл» — конструкторского бюро, занимающегося разработкой и производством агрегатов для самолетов, в том числе военного назначения.

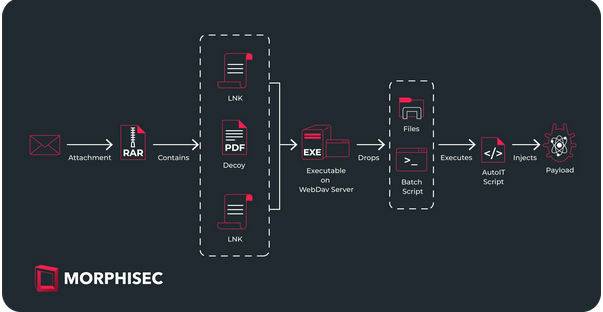
Приаттаченный архив содержит маскировочный PDF-документ и два файла с двойным расширением .docx.lnk (якобы повестка совещания и список рассылки), указывающие на экзешник на внешнем сервере WebDAV.


При активации один LNK отображает фейковое сообщение об ошибке (ошибка при открытии документа, файл поврежден) и создает ключ реестра для запуска WINWORD.exe из сторонней сетевой папки совместного пользования при каждом входе в систему. Второй LNK выполняет команду на запуск WINWORD.exe.

Анализ показал, что этот исполняемый файл представляет собой самораспаковывающийся архив NSIS — вариант хорошо известного упаковщика CypherIT, ранее широко использовавшегося для загрузки зловредов. Содержимое помещается в папку временных файлов $INTERNET_CACHE, затем инсталлятор запускает один из файлов — обфусцированный batch-скрипт.

Этот компонент пытается обезвредить антивирусы (Norton, Sophos, AVG, Webroot): притормаживает процессы, переименовывает файлы. Батник также выполняет конкатенацию, чтобы получить AutoIT-экзешник и соответствующий скрипт.

Последний ищет артефакты, говорящие об использовании эмулятора (BitDefender, Kaspersky, AVG, Microsoft Defender), и закрепляется в системе — создает запланированное задание или прописывается на автозапуск. Подготовив почву, он расшифровывает финальный пейлоад и загружает его в память легитимного AutoIT по методу process hollowing.

В качестве целевой полезной нагрузки может выступать инфостилер Rhadamanthys или троян Ozone RAT..


APT-группа Sticky Werewolf, по данным экспертов, объявилась в интернете в апреле 2023 года. Атаки проводятся в основном в России и Белоруссии, их целью является шпионаж.

Хакеры надели маски ChatGPT и DeepSeek для атак на российские сайты

Злоумышленники маскируют вредоносные запросы к веб-приложениям российских компаний под трафик популярных ИИ-ассистентов. По данным Solar WAF, в ход пошли имена DeepSeek, ChatGPT, Perplexity, Claude и Grok. Для маскировки атакующие подменяют HTTP-заголовок User-Agent, по которому сервер определяет обращающееся к нему приложение.

В запросах указывались значения DeepSeekBot, ChatGPT-User, Perplexity-User, Claude-User и GrokBot. Однако за громкими названиями скрывались сканирование уязвимостей и попытки атак.

Первые подобные обращения специалисты зафиксировали 12 августа 2026 года под видом DeepSeekBot. С 27 августа к маскараду присоединились остальные ассистенты. В июне и июле трафика с такими идентификаторами в анализируемой выборке Solar WAF не наблюдалось.

Главный расчёт злоумышленников строится на доверии. Владельцы сайтов всё чаще воспринимают ИИ-агентов как источник клиентов, лидов и полезного трафика, поэтому могут применять к ним менее строгие правила. Проблема в том, что User-Agent не является удостоверением личности: написать там ChatGPT-User способен кто угодно.

Согласно данным «Солара», в 53% выявленных случаев злоумышленники пытались проводить DNS Rebinding, способный заставить систему обращаться к внутренним ресурсам. Ещё 12% запросов были связаны с попытками утечки данных, 4% — с Path Traversal для доступа к файлам за пределами разрешённых каталогов. Остальные 31% включали другие техники, в том числе старые добрые SQL-инъекции.

Эксперты прогнозируют дальнейшее усложнение атак с применением ИИ, включая уникальные сценарии, которые могут не распознаваться сигнатурами.

RSS: Новости на портале Anti-Malware.ru