

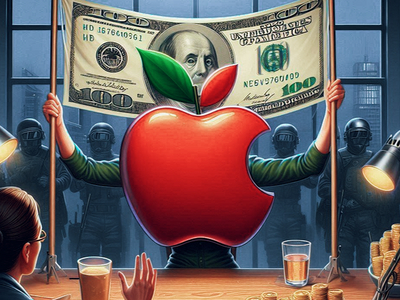

Apple динамит Kaspersky с выплатой $1 млн за zero-click в iOS

Apple динамит Kaspersky с выплатой $1 млн за zero-click в iOS

Apple динамит Kaspersky с выплатой $1 млн за zero-click в iOS

Apple не хочет выплачивать специалистам «Лаборатории Касперского» полагающееся вознаграждение за обнаруженные в iOS уязвимости, позволяющие использовать недокументированные фичи Apple CPU для установки шпионского софта на iPhone.

Об этом изданию RTVI рассказал Дмитрий Галов, возглавляющий российский исследовательский центр Kaspersky.

Напомним, громкая шпионская операция затронула сотрудников «Лаборатории Касперского». «Операция Триангуляция», как её назвали эксперты, использовала недокументированные функции в процессорах Apple для обхода аппаратных средств защиты.

В июне прошлого года Apple выпустила патчи, устраняющие три уязвимости нулевого дня (0-day), которые использовались в шпионской кампании.

К слову, «Операцию Триангуляция» мы подробно разобрали в нашей статье «Операция Триангуляция: подробности, уроки, последствия». Помимо прочего, там есть технические нюансы кампании.

К сожалению, у руководства Apple, видимо, с порядочностью дела обстоят не очень, поскольку специалистам Kaspersky отказали в вознаграждении по весьма надуманной причине — внутренняя политика.

«Яблочный» техногигант, по словам Галова, даже отказался перечислить эту сумму на благотворительность. Согласно правилам программы Apple по поиску уязвимостей (Bug Bounty), размер вознаграждения за такие бреши составляет миллион долларов.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru