


В WhatsApp можно будет собрать своего GPT-бота без кода

В WhatsApp можно будет собрать своего GPT-бота без кода

В WhatsApp можно будет собрать своего GPT-бота без кода

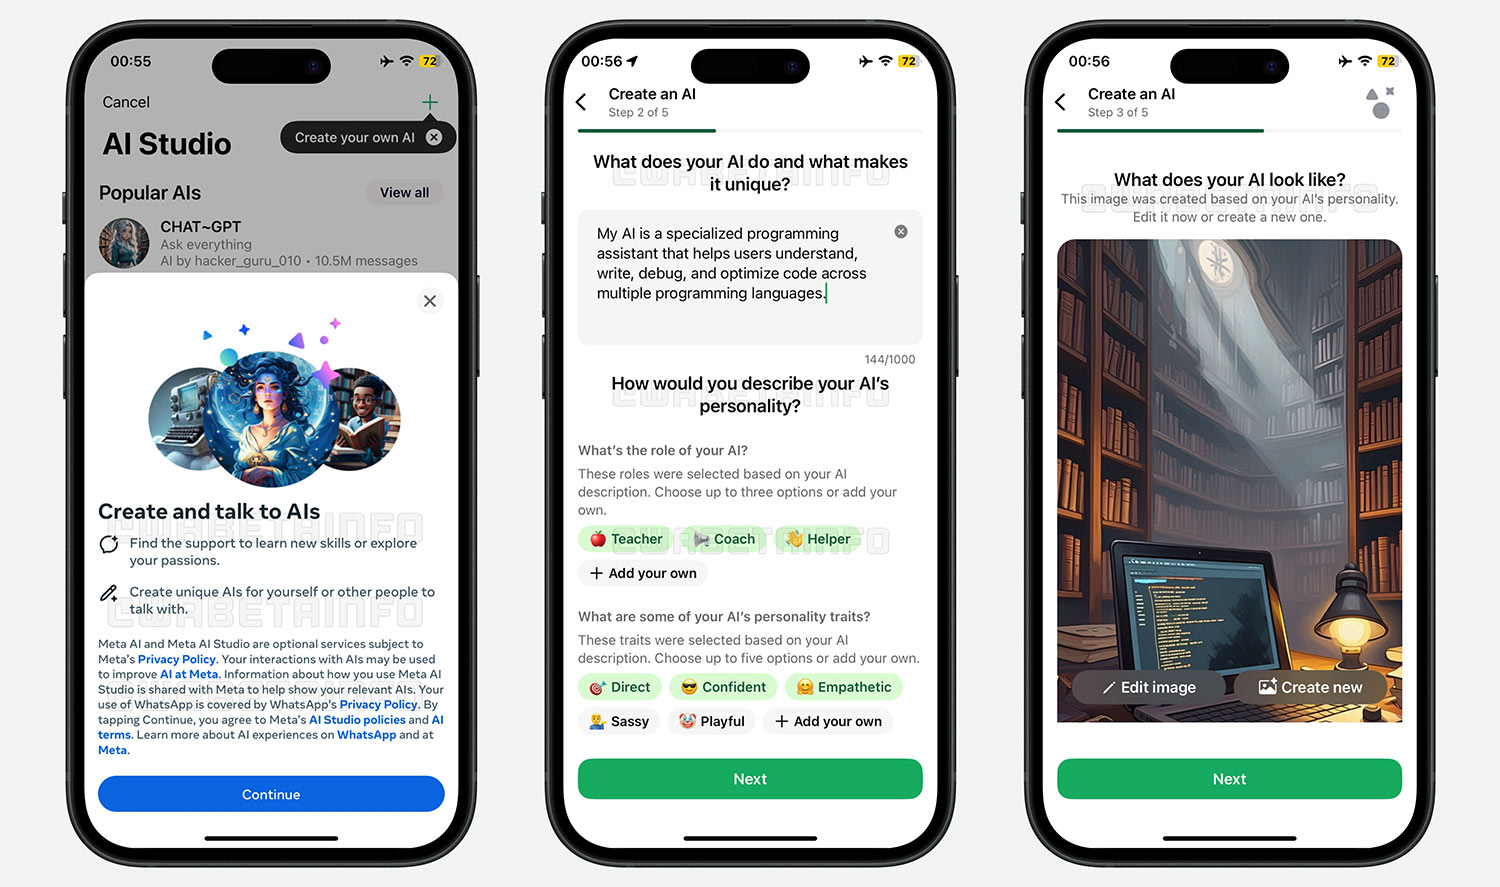
В WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) вот-вот должен появиться свой «AI Studio» — функция, с помощью которой любой пользователь сможет собрать себе собственного чат-бота. Никакого кода, всё по инструкции, прямо на экране.

По данным WABetaInfo, это будут персонализированные боты, которых можно настроить под свои задачи и стиль общения. Например, сделать себе «коуча по учёбе», «мотивирующего собеседника» или «ассистента по поездкам».

Теперь не нужно заходить в Meta AI Studio через браузер или использовать Messenger и Instagram (признан экстремистским и запрещён в России) — достаточно WhatsApp.

Как это будет работать

AI Studio открывается отдельным пунктом в приложении. Дальше — простая и понятная пошаговая настройка. Сначала выбираете, кто перед вами: например, весёлый помощник или серьёзный советник.

Затем — стиль общения: спокойный, деловой, остроумный и так далее. На основе этих параметров WhatsApp сам предложит варианты поведения и речи для ИИ.


В результате вы получаете бота, который будет общаться так, как вы захотите. Хотите — пусть даёт советы на каждый день, хотите — просто поддерживает беседу в дороге.

Приватность и распространение

Все боты по умолчанию — приватные. Но если вы захотите поделиться своим — получите уникальную ссылку, как у OpenAI и Google. Можно будет делиться с друзьями или публиковать в чатах.

Когда ждать?

Функция пока доступна лишь немногим тестировщикам в бета-версиях WhatsApp для iOS и Android. Но судя по тому, что её элементы уже находят в свежих сборках, до полноценного релиза осталось недолго.

HTML-экспорт Telegram позволял красть переписку, патч уже доступен

Исследователи из ExPatch обнаружили уязвимость в десктопной версии Telegram, позволявшую незаметно встраивать JavaScript в экспортированную историю переписки. В самом мессенджере вредоносное сообщение выглядело обычно, но после открытия HTML-файла в браузере скрипт мог скопировать сообщения на сервер злоумышленника или подменить содержимое страницы.

Проблема скрывалась в кнопках, которые боты размещают под сообщениями. Telegram экранировал потенциально опасные символы в тексте переписки, именах отправителей и других полях, но забывал делать это с подписями кнопок.

Бот мог спрятать там скрипт, замаскировав кнопку невидимыми символами. Ему необязательно было находиться в атакуемой группе. Сообщение с веб-кнопкой сохранялось при пересылке, поэтому участник мог самостоятельно занести скрипт в чат. Там он спокойно ждал экспорта хоть несколько месяцев.

После открытия заражённого файла код запускался без дополнительных кликов и получал доступ к сообщениям, именам отправителей, датам и другим данным внутри конкретной HTML-страницы.

Telegram делит крупные экспорты на файлы по тысяче сообщений, поэтому весь аккаунт одним махом не раскрывался. Зато скрипт мог переписать отображаемую историю или показать фальшивую форму проверки Telegram. На сервере переписка при этом не менялась.

Для атаки требовалось совпадение трёх условий: экспорт создали в уязвимой версии Telegram Desktop, вредоносное сообщение попало в файл, а пользователь открыл его в браузере с активным JavaScript. Случаи реальной эксплуатации не зафиксированы.

Уязвимость присутствовала в версиях с 4.15.1 по 6.9.3. Исправление вошло в бету 6.9.4 и стабильную версию 7.0.1, выпущенную 14 июля. Однако обновление не лечит уже сохранённые HTML-файлы.

Исследователи советуют повторно экспортировать старые чаты после обновления либо открывать прежние копии с отключённым JavaScript.

RSS: Новости на портале Anti-Malware.ru