


Шпионы Shedding Zmiy проникли в десятки российских организаций

Шпионы Shedding Zmiy проникли в десятки российских организаций

Шпионы Shedding Zmiy проникли в десятки российских организаций

По данным ГК «Солар», нацеленная на шпионаж APT-группа с условным именем Shedding Zmiy объявилась в России в 2022 году. На ее счету уже несколько десятков атак на госструктуры, промпредприятия, телеком-сети и другие объекты критической важности.

Обнаружив в ходе анализа бэкдор CobInt, эксперты предположили, что автор целевых атак — группировка Cobalt (это ее «фирменный» инструмент). Однако расследование показало, что это не так: взломщики не искали финансовой выгоды, они воровали данные с тем, чтобы использовать их в дальнейших атаках или слить в Telegram.

Обширный набор инструментов и техник позволяет Shedding Zmiy каждый раз менять тактику. Кибершпионы также подняли множество C2-серверов на территории России, воспользовавшись услугами облачных и хостинг-провайдеров, что помогает им обходить блокировки по GeoIP.

В атаках применяются и выложенные в паблик зловреды, и спецразработки под конкретные цели (загрузчики, бэкдоры, веб-шеллы). Для хранения вредоносного кода иногда используются взломанные серверы.

В арсенале Shedding Zmiy исследователи суммарно насчитали 35 инструментов разного назначения и 20 используемых уязвимостей — в основном хорошо известных, таких как Log4Shell, ProxyShell и PrintNightmare .

Один эксплойт оказался редким и замысловатым. Соответствующую уязвимость в ASP.NET (десериализация ненадежных данных в параметре VIEWSTATE) разработчики Microsoft пытались устранить еще десять лет назад, но затем оставили эту затею — в «Солар» полагают, из-за сложности использования лазейки.

«В процессе расследований мы нашли как знакомые по деятельности группы Cobalt вредоносные инструменты, так и не встречавшиеся ранее уникальные образцы ВПО, в частности, бэкдор Bulldog и загрузчик XDHijack, — отметил эксперт из команды Solar 4RAYS Антон Каргин. — Кроме того, группировка разработала целый фреймворк для эксплуатации уязвимости десериализации VIEWSTATE. Всё это говорит о высоком профессионализме злоумышленников и немалых ресурсах».

Участники Shedding Zmiy также активно используют элементы социальной инженерии. Так, в ходе одной из атак они создали в Telegram поддельный аккаунт ИБ-специалиста целевой компании и от его имени выманили у сотрудника учетные данные для доступа к внутренних хостам.

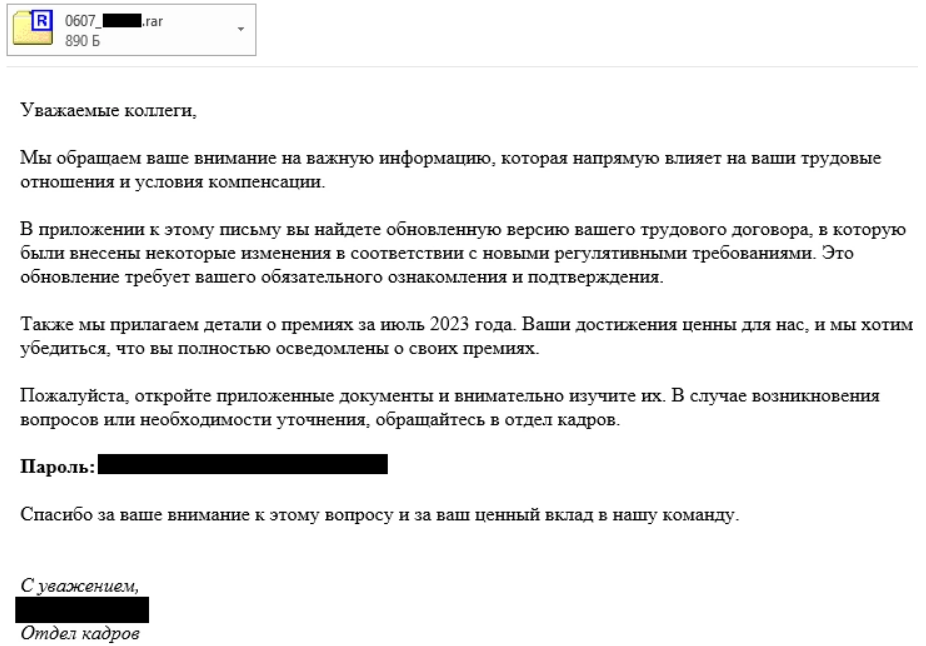
В другом случае злоумышленники сыграли на доверии между компаниями-партнерами (атака типа Trusted Relationship): взломав сеть телеком-провайдера, разослали от его имени десятки вредоносных писем в другие организации.

Подпишитесь на новости

Обновление Windows 11 начало выбрасывать игроков из Battlefield 6

Необязательное обновление KB5124010 для Windows 11 может создавать серьёзные проблемы любителям игр. Пользователи Reddit и Steam жалуются на внезапные вылеты Battlefield 6, Battlefield 2042 и других проектов после установки патча.

Microsoft выпустила KB5124010 в начале сентября для участников программы Windows Insider с версиями Windows 11 24H2 и 25H2, а позднее распространила его как необязательное обновление, не связанное с безопасностью.

Судя по сообщениям игроков на Reddit, Battlefield 6 закрывается через 15-30 секунд или несколько минут после запуска (зачастую молча, без кода ошибки).

Переустановка игры, проверка DirectX и попытки починить античит результата не дали. А вот удаление KB5124010 в ряде случаев моментально вернуло всё в рабочее состояние.

Под подозрение попал конфликт обновления с античитерскими системами. Battlefield 6 и Battlefield 2042 используют Javelin от Electronic Arts, однако похожие сбои отмечены и в проектах с Easy Anti-Cheat.

В частности, игроки Wardogs сообщают об ошибке WD-L020-95bc94d86a0d и невозможности запустить игру после установки патча.

Жалобы поступают от владельцев разных конфигураций, поэтому свалить всё на конкретную видеокарту или процессор пока не получается. При этом Microsoft официально не подтвердила связь с античитами, а выводы основаны на пользовательских наблюдениях.

Тем, кто столкнулся со сбоями, временно помогает удаление KB5124010. Но обновление необязательное, так что любителям Battlefield разумнее пока пройти мимо него.

RSS: Новости на портале Anti-Malware.ru