


Новая группа кибервымогателей Muliaka атакует российские компании

Новая группа кибервымогателей Muliaka атакует российские компании

Новая группа кибервымогателей Muliaka атакует российские компании

Muliaka — новая группа кибервымогателей, на операции которой обратили внимание специалисты F.A.C.C.T. Злоумышленники взяли в прицел российские компании, которые атакуют с декабря 2023 года.

Киберпреступники орудуют программой-вымогателем, устанавливая её в сеть жертвы. Причём интересно, что для запуска вредоноса на Windows-компьютерах Muliaka пользуется популярным корпоративным антивирусом.

Своё имя группа получила частично от аккаунта электронной почты — kilamulia@proton.me.

Как отмечается в блоге F.A.C.C.T., в январе группировке удалось пробить одну из российских компаний, зашифровать Windows-системы и виртуальную инфраструктуру VMware ESXi.

После получения доступа к инфраструктуре атакующие выждали две недели, а затем начали шифровать данные. VPN-сервис компании выступил в качестве вектора проникновения, а служба удаленного управления WinRM (Windows Remote Management) помогла перемещаться по узлам инфраструктуры.

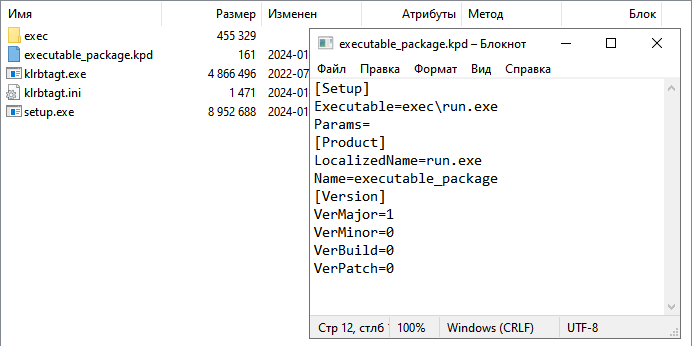
Запустить шифровальщик удалённо злоумышленникам помог инсталляционный пакет и соответствующая задача. Жертвам не помогает даже наличие установленного антивируса в ИТ-инфраструктуре — Muliaka использует его для продвижения по сети.


Чтобы лишить целевую организацию резервных копий, группировка запускала дополнительный PowerShell-скрипт Update.ps1, задача которого — остановить и запретить службы баз данных и резервного копирования, а также удалить точки восстановления и теневые копии. Схожую схему, кстати, использовала OldGremlin.

Фигурирующий Windows-шифровальщик тоже интересен: его слепили из утёкших в публичный доступ исходных кодов вымогателя Conti 3. Вредонос шифрует данные в два прохода.

Интересный момент: практически все обнаруженные экспертами образцы были загружены на портал VirusTotal из Украины.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru