


Новая группа кибервымогателей Muliaka атакует российские компании

Новая группа кибервымогателей Muliaka атакует российские компании

Новая группа кибервымогателей Muliaka атакует российские компании

Muliaka — новая группа кибервымогателей, на операции которой обратили внимание специалисты F.A.C.C.T. Злоумышленники взяли в прицел российские компании, которые атакуют с декабря 2023 года.

Киберпреступники орудуют программой-вымогателем, устанавливая её в сеть жертвы. Причём интересно, что для запуска вредоноса на Windows-компьютерах Muliaka пользуется популярным корпоративным антивирусом.

Своё имя группа получила частично от аккаунта электронной почты — kilamulia@proton.me.

Как отмечается в блоге F.A.C.C.T., в январе группировке удалось пробить одну из российских компаний, зашифровать Windows-системы и виртуальную инфраструктуру VMware ESXi.

После получения доступа к инфраструктуре атакующие выждали две недели, а затем начали шифровать данные. VPN-сервис компании выступил в качестве вектора проникновения, а служба удаленного управления WinRM (Windows Remote Management) помогла перемещаться по узлам инфраструктуры.

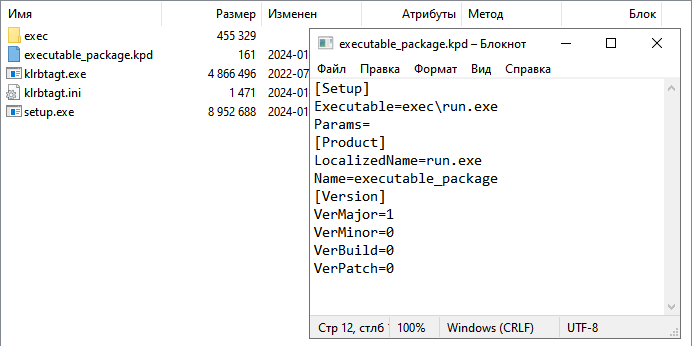
Запустить шифровальщик удалённо злоумышленникам помог инсталляционный пакет и соответствующая задача. Жертвам не помогает даже наличие установленного антивируса в ИТ-инфраструктуре — Muliaka использует его для продвижения по сети.


Чтобы лишить целевую организацию резервных копий, группировка запускала дополнительный PowerShell-скрипт Update.ps1, задача которого — остановить и запретить службы баз данных и резервного копирования, а также удалить точки восстановления и теневые копии. Схожую схему, кстати, использовала OldGremlin.

Фигурирующий Windows-шифровальщик тоже интересен: его слепили из утёкших в публичный доступ исходных кодов вымогателя Conti 3. Вредонос шифрует данные в два прохода.

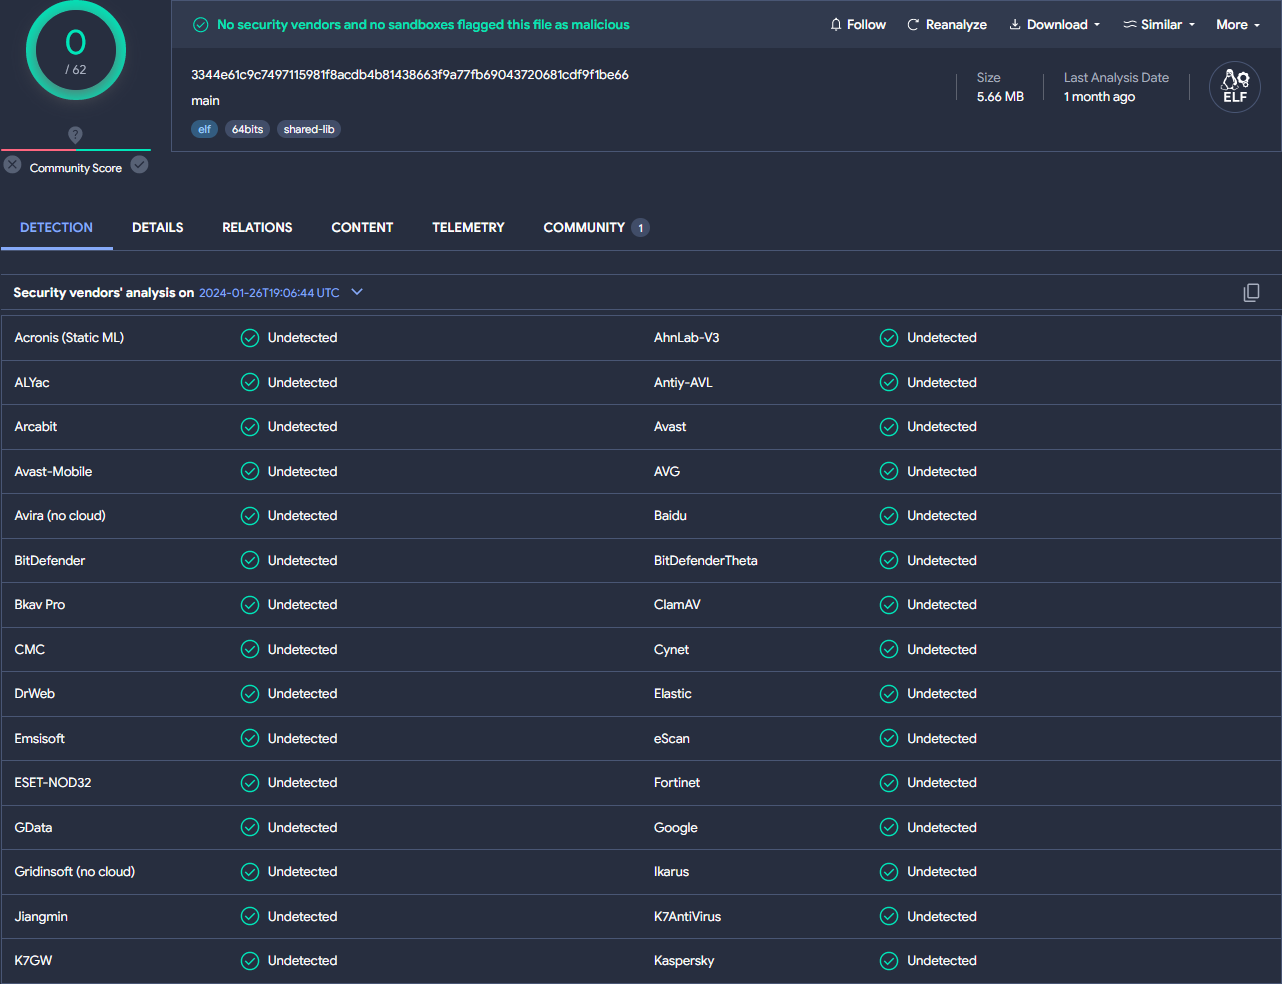
Интересный момент: практически все обнаруженные экспертами образцы были загружены на портал VirusTotal из Украины.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru