


Киберпреступники ищут в Сети серверы с дырявой библиотекой Aiohttp

Киберпреступники ищут в Сети серверы с дырявой библиотекой Aiohttp

Киберпреступники ищут в Сети серверы с дырявой библиотекой Aiohttp

Группировка кибервымогателей ShadowSyndicate теперь ищет в Сети серверы, уязвимые к CVE-2024-23334. Эта брешь представляет собой возможность обхода директории (directory traversal) в Python-библиотеке aiohttp.

Aiohttp — библиотека с открытым исходным кодом, которую писали поверх Asyncio, I/O-фреймворка Python. Задача aiohttp — обрабатывать большие объёмы HTTP-запросов без классической многопоточной сети.

Aiohttp используют веб-девелоперы и бэкенд-инженеры, разрабатывающие высокопроизводительные приложения. 28 февраля 2024 года вышла версия aiohttp под номером 3.9.2, устраняющая уязвимостьCVE-2024-23334 (затрагивает 3.9.1 и более старые релизы).

С помощью эксплойта злоумышленники могут удалённо получить доступ к файлам на уязвимых серверах. Причина бреши кроется в некорректной валидации, когда функция «follow_symlinks» настроена на «True» для статичных маршрутов.

27 февраля один из исследователей выложил на GitHub демонстрационный эксплойт (proof-of-concept, PoC) для CVE-2024-23334. Более того, в начале марта на YouTube появился ролик с пошаговой инструкцией по эксплуатации.

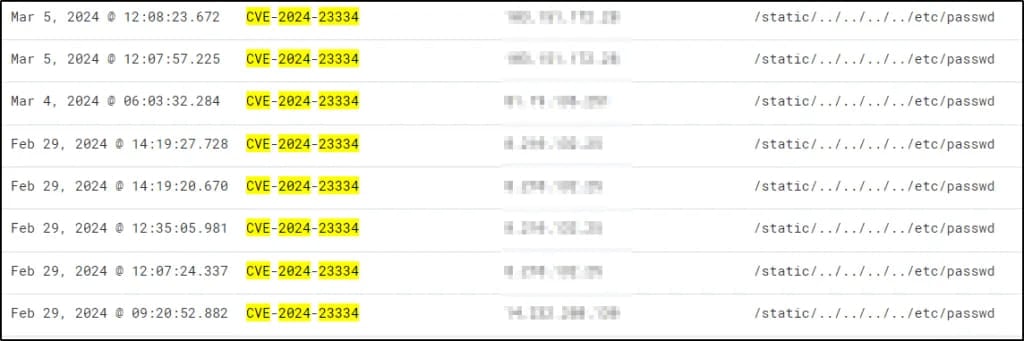
Согласно новому отчёту Cyble, 29 февраля сканеры компании зафиксировали попытки пробить серверы с помощью CVE-2024-23334. Источники атак — пять IP-адресов, о которых ранее сообщала Group-IB, связывая их с киберпреступниками из ShadowSyndicate.


Группа ShadowSyndicate актива с июля 2022 года, ей приписывают распространение таких вредоносов, как Quantum, Nokoyawa, BlackCat/ALPHV, Clop, Royal, Cactus и Play.

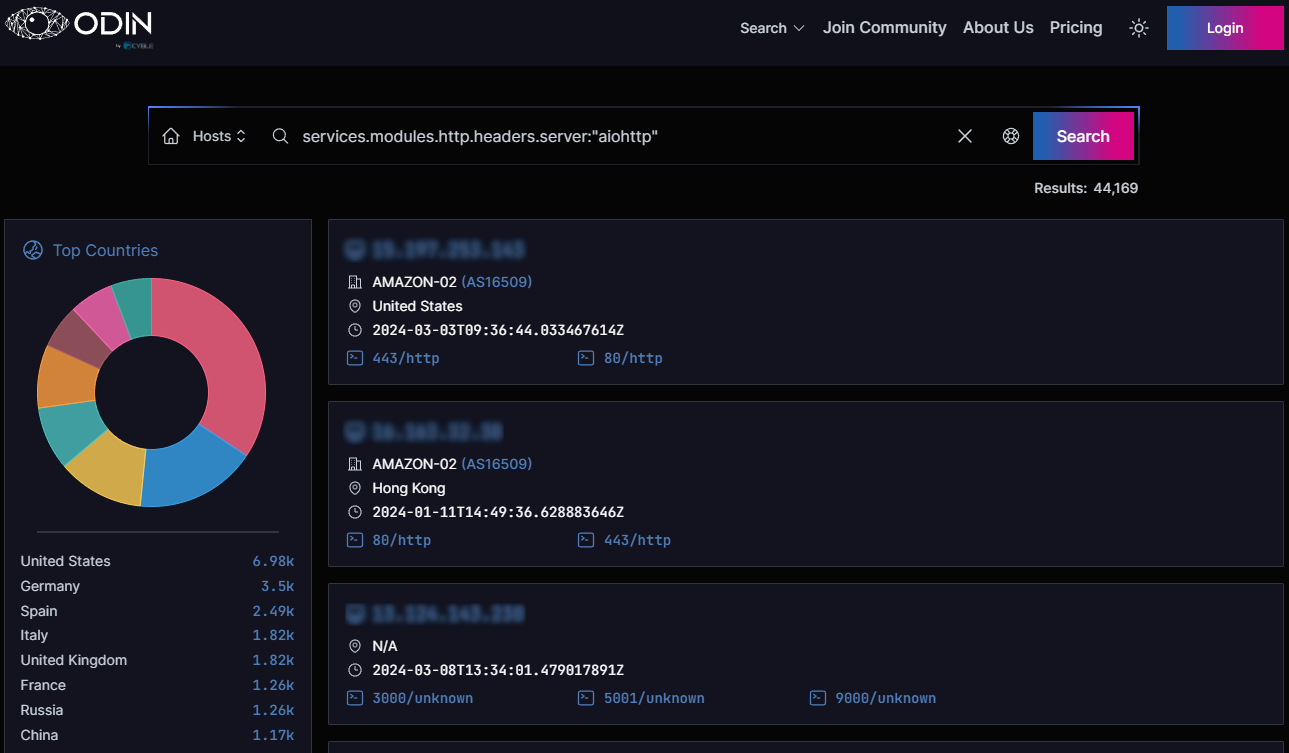
Как показывает ODIN, на данный момент в Сети находятся приблизительно 44 170 установок с дырявой версией aiohttp. Большинство расположены в США (15,8%), за которыми идут Германия (8%), Испания (5,7%), Великобритания, Италия, Франция, Россия и Китай.

Подпишитесь на новости

ЦБ хотят обязать сообщать налоговой о регулярных переводах между физлицами

Минфин хочет, чтобы Центробанк передавал в ФНС сведения о гражданах, чьи операции по счетам обладают признаками систематического получения доходов от иных физических лиц. Поправки внесены ко второму чтению законопроекта № 617-9 из бюджетного пакета и касаются статьи 85 Налогового кодекса.

Об этом сообщает «Интерфакс» со ссылкой на источник, знакомый с текстом поправок.

Сейчас статья 85 обязывает передавать в налоговую учетные сведения о гражданах и организациях. ЦБ, если поправки примут, будет сообщать о людях, выявленных по анализу операций. По каким признакам их будут отбирать, в какой форме и как часто передавать данные, определит отдельное соглашение ЦБ и ФНС.

Поправки также расширяют возможности налоговой запрашивать выписки по счетам граждан без статуса ИП. Сейчас ФНС может сделать это только при взыскании долга, налоговой проверке или истребовании документов, причем с согласия вышестоящего руководителя или центрального аппарата службы. Сведения от ЦБ станут новым основанием для такого запроса.

Если закон примут, норма вступит в силу 1 января 2027 года и будет касаться операций, совершенных после 1 января 2026 года. Комитет Госдумы по бюджету и налогам планирует обсудить поправки в воскресенье.

В начале недели в Госдуму внесли законопроект № 32298-9, по которому банки с 1 марта 2028 года должны будут ограничивать входящие переводы от других граждан суммой 30 тыс. рублей в месяц для клиентов, подозреваемых в сомнительных операциях.

Еще один законопроект, внесенный правительством в марте, обязывает ФНС передавать ЦБ сведения об открытии и закрытии счетов и о категориях доходов граждан.

RSS: Новости на портале Anti-Malware.ru