


Риск фишинга через QR-код у руководства в 42 раза выше, чем у подчиненных

Риск фишинга через QR-код у руководства в 42 раза выше, чем у подчиненных

Риск фишинга через QR-код у руководства в 42 раза выше, чем у подчиненных

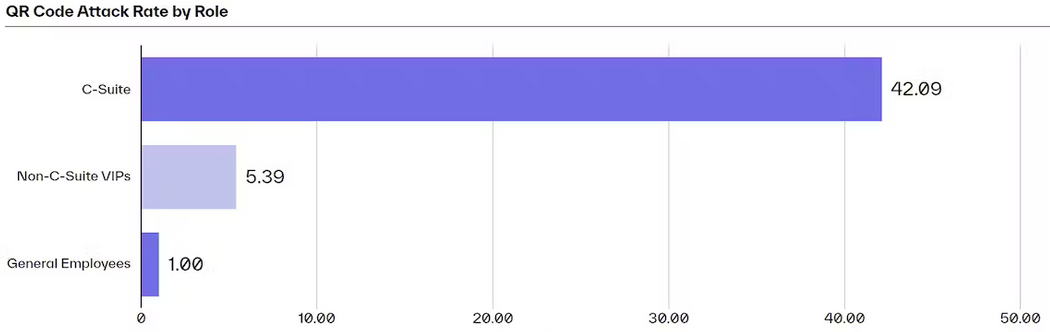
Специалисты Abnormal Security проанализировали данные об имейл-атаках фишеров, использующих QR-коды, во второй половине 2023 года и пришли к выводу, что руководители организаций получают такие письма в 42 раза чаще, чем рядовые сотрудники.

Более 89% квишинг-атак, зафиксированных по клиентской базе провайдера облачной защиты имейл, были нацелены на кражу учетных данных — ключей к аккаунтам, которые впоследствии можно использовать для имперсонации либо проникновения в сеть целевой компании.


Исследователи также выявили излюбленную мишень квишеров: строительные и проектные организации получали поддельные письма с QR-кодами в 19 раз чаще, чем представители других вертикалей. Риск подобной атаки в такой же мере высок для небольших предприятий (500 и менее почтовых ящиков).

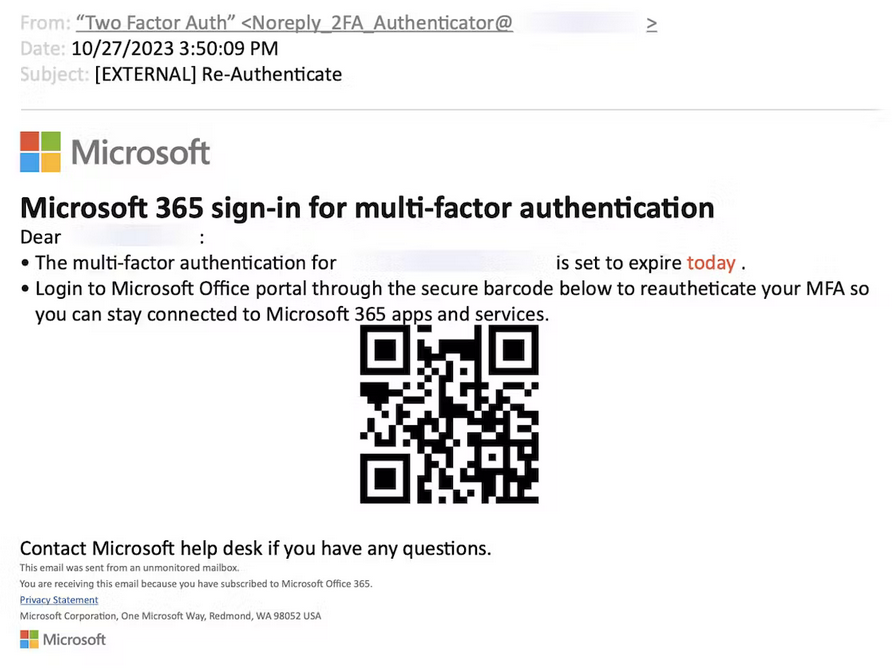
Поддельные письма зачастую использовали тему многофакторной аутентификации (27% случаев) либо доступа к расшаренным документам (21%). Подобные приманки имели единственную цель: заставить получателя просканировать QR-код и перейти по спрятанной ссылке на фишинговую страницу, замаскированную под ресурс известной компании (Google, Microsoft и т. п.).


Новый отчет Abnormal об имейл-угрозах также содержит информацию о BEC-атаках, число которых, по данным американской компании, за полгода возросло в два раза. Полнотекстовая версия доступна, однако для просмотра требуется регистрация.

Рост популярности квишинга в криминальной среде отмечали и другие ИБ-компании. Традиционные средства защиты имейл не способны выявлять и блокировать такие атаки, а пользователи пока не видят в QR-кодах потенциальной угрозы.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru