



71% пользователей не может отличить вредоносные QR-коды от безобидных

71% пользователей не может отличить вредоносные QR-коды от безобидных

71% пользователей не может отличить вредоносные QR-коды от безобидных

Специалисты в области кибербезопасности предупреждают об опасности QR-кодов, которые злоумышленники могут использовать в связке с социальной инженерией. Такие схемы позволяют открывать аккаунты пользователей онлайн-банкинга, опустошать банковские счета жертв, а также устанавливать вредоносные программы и внедряться в корпоративные системы.

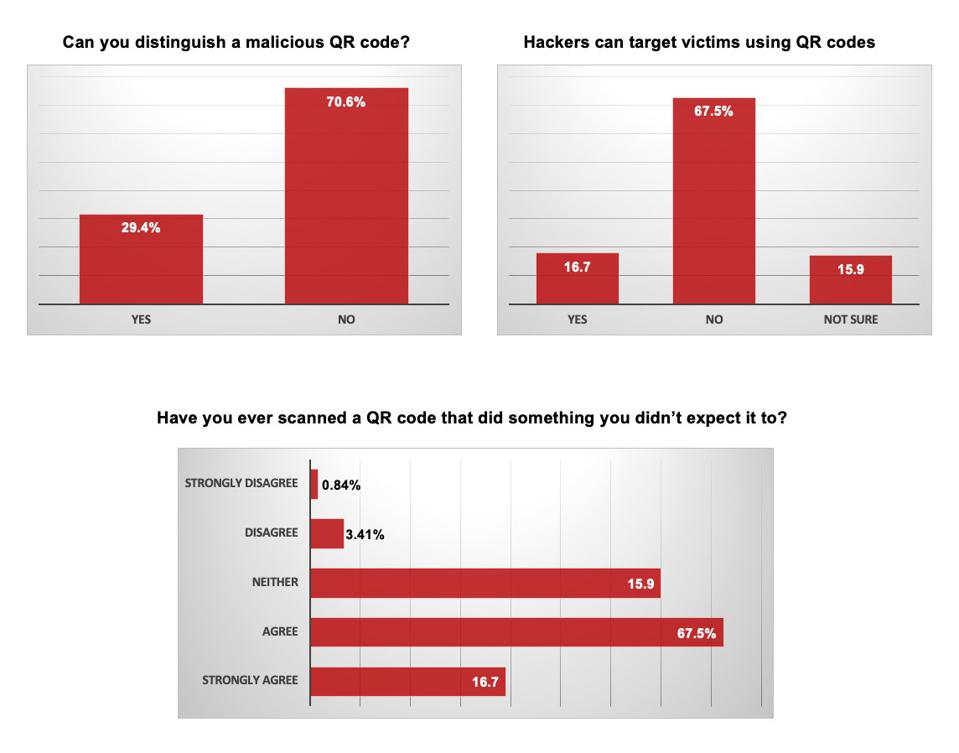
Эксперты называют QR-коды идеальным вектором атаки, поскольку многие доверяют им и недооценивают их вредоносный потенциал. В исследовании компании MobileIron чётко прослеживается растущая популярность QR-кодов как одного из способов атаки. Специалисты опросили более 2100 клиентов и выяснили интересные детали в отношении использования QR-кодов.

Например, 71% респондентов не может отличить вредоносный QR-код от безобидного. При этом почти 17% сталкивались с ситуацией, в которой именно такие коды перенаправляли их мобильные устройства на подозрительные сайты.


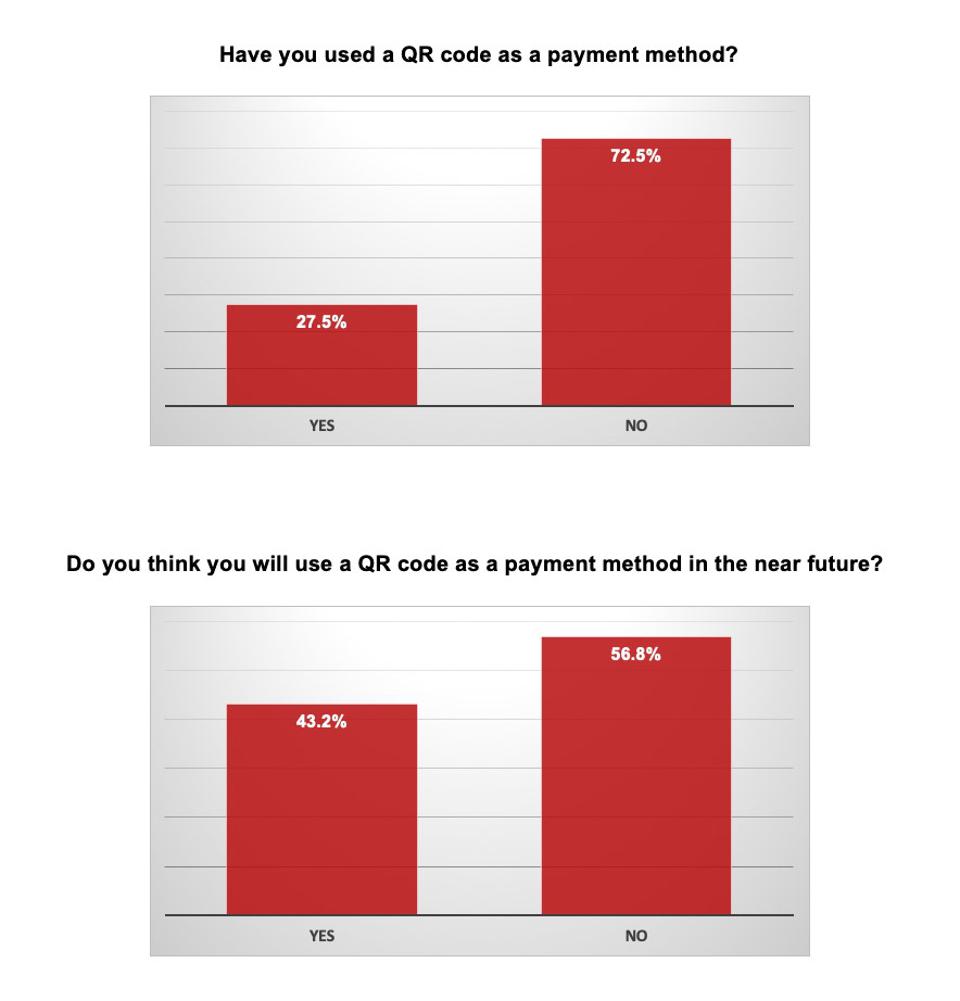
По данным American Express, в 2020 году аналитики отметили рост популярности QR-кодов. Например, 27% опрошенных американцев и британцев совершали транзакции при помощи этих кодов.


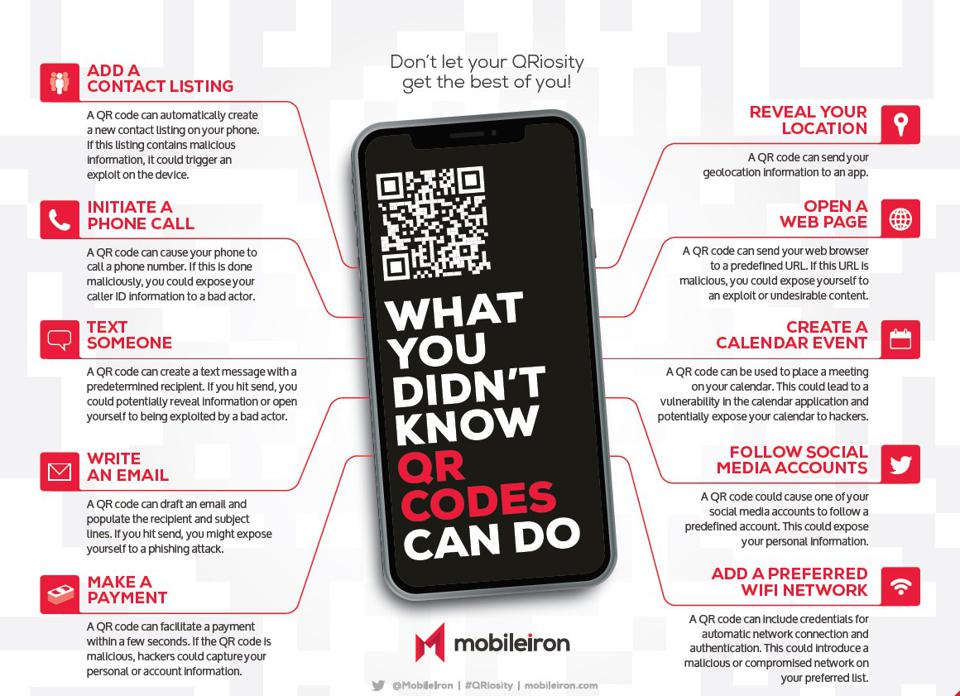
При этом команда MobileIron нашла десять способов взломать мобильное устройство пользователя с помощью сгенерированных за считаные секунды QR-кодов. Например, потенциальный атакующий может получить доступ к списку контактов, электронной почте, текстовым сообщениям, геолокации, взломать ваш аккаунт в банковской системе и многое другое.


В MobileIron убеждены, что QR-коды являются уже частью нашей жизни, и именно поэтому важно учитывать их потенциальную опасность.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru