



Шпионам Sticky Werewolf не дают покоя секреты российской фармацевтики

Шпионам Sticky Werewolf не дают покоя секреты российской фармацевтики

Шпионам Sticky Werewolf не дают покоя секреты российской фармацевтики

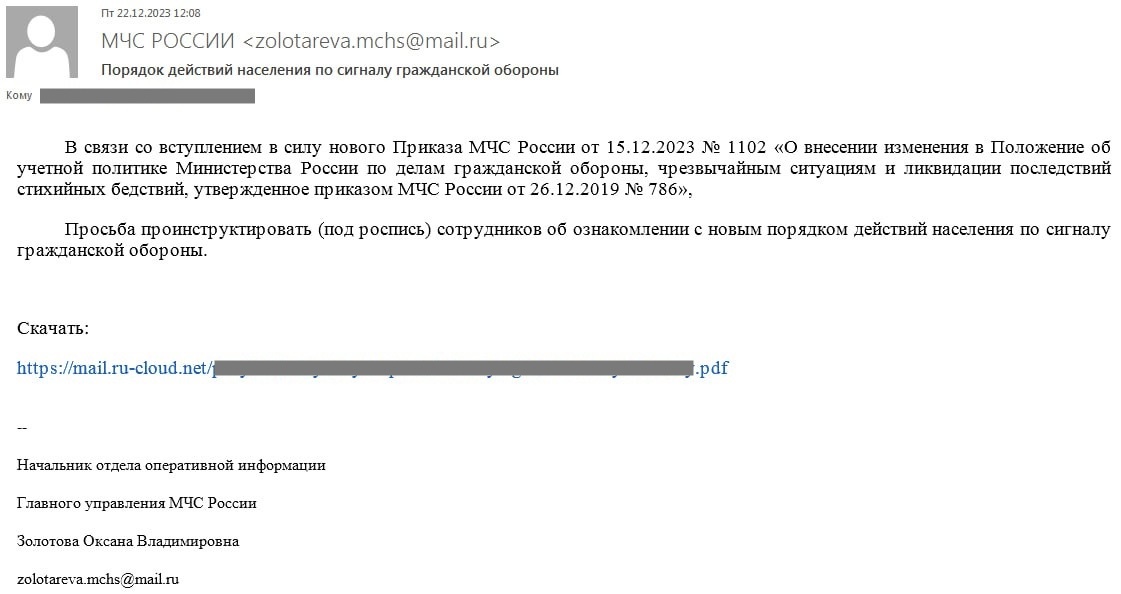
Компания F.A.C.C.T. зафиксировала новую атаку APT-группы Sticky Werewolf. В минувший уикенд злоумышленники попытались с помощью адресной рассылки внедрить трояна удаленного доступа в системы фармацевтической компании.

Поддельное имейл-сообщение написано от имени МЧС России и содержит просьбу ознакомить сотрудников с новым порядком действий по сигналу гражданской обороны. Анализ показал, что по вставленной в письмо ссылке загружается вредонос Darktrack RAT.


Подлог выдают использование бесплатной почты для рассылки, а также несоответствие фамилий, указанных в адресе отправителя и подписи в теле письма.

В начале месяца те же злоумышленники провели аналогичную атаку на российский НИИ, который в числе прочего занимается разработкой вакцин. Вредоносные письма рассылались от имени Минстроя и использовали тему обновления охранного оборудования на критически важных объектах. Целевой полезной нагрузкой оказались MetaStealer и Ozone RAT.

Объявившаяся в этом году APT-группа Sticky Werewolf специализируется на кибершпионаже. На ее счету уже как минимум 30 атак, проведенных на территории РФ и Белоруссии. В России также пасутся другие шпионские «оборотни» — Core Werewolf. Этих больше интересуют российская оборонка и объекты КИИ.

Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru