



У Сбербанка украли данные участников марафона 8-летней давности

У Сбербанка украли данные участников марафона 8-летней давности

У Сбербанка украли данные участников марафона 8-летней давности

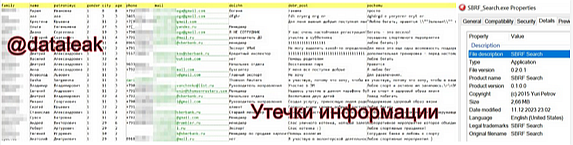
В публичный доступ попала база SQLite на 60 тыс. записей с персональными данными. Их владельцами предположительно являются участники «Зелёного марафона», проведенного в 2015 году.

Организатором этих ежегодных всероссийских мероприятий является Сбербанк. В забегах, проходящих в разных городах России, принимают участие также дети.

Об обнаружении файла с ПДн в составе слитого в Сеть приложения SBRF_Search сообщили сегодня, 12 декабря, в телеграм-канале «Утечки информации» (@dataleak). По словам исследователей, база содержит 59 729 записей со следующей информацией:

  • ФИО;
  • адрес имейл (около 40 тыс. уникальных адресов, включая 4,5 тыс. @sberbank.ru);
  • телефон (порядка 46 тыс. уникальных номеров);
  • пол;
  • должность и стаж;
  • город;
  • дата регистрации;
  • ссылки на соцсети.


В уходящем году от утечек пострадали также пользователи других сервисов банка — «СберЛогистики», «СберПрава», «СберСпасибо». Каждый раз злоумышленники выкладывали в открытый доступ сотни тысяч записей ПДн, а в случае с мобильным приложением СберСпасибо было скомпрометировано около 52 млн номеров телефонов и более 3 млн адресов имейл.

Остается надеяться, что введение стандарта защиты данных в российской ИТ-отрасли поможет сократить число таких киберинцидентов, как утечки ПДн. Инициативу поддержали многие участники Ассоциации больших данных (АБД), в том числе Сбербанк.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru