



Мошенники выставляют компаниям копеечные счета в надежде, что их оплатят

Мошенники выставляют компаниям копеечные счета в надежде, что их оплатят

Мошенники выставляют компаниям копеечные счета в надежде, что их оплатят

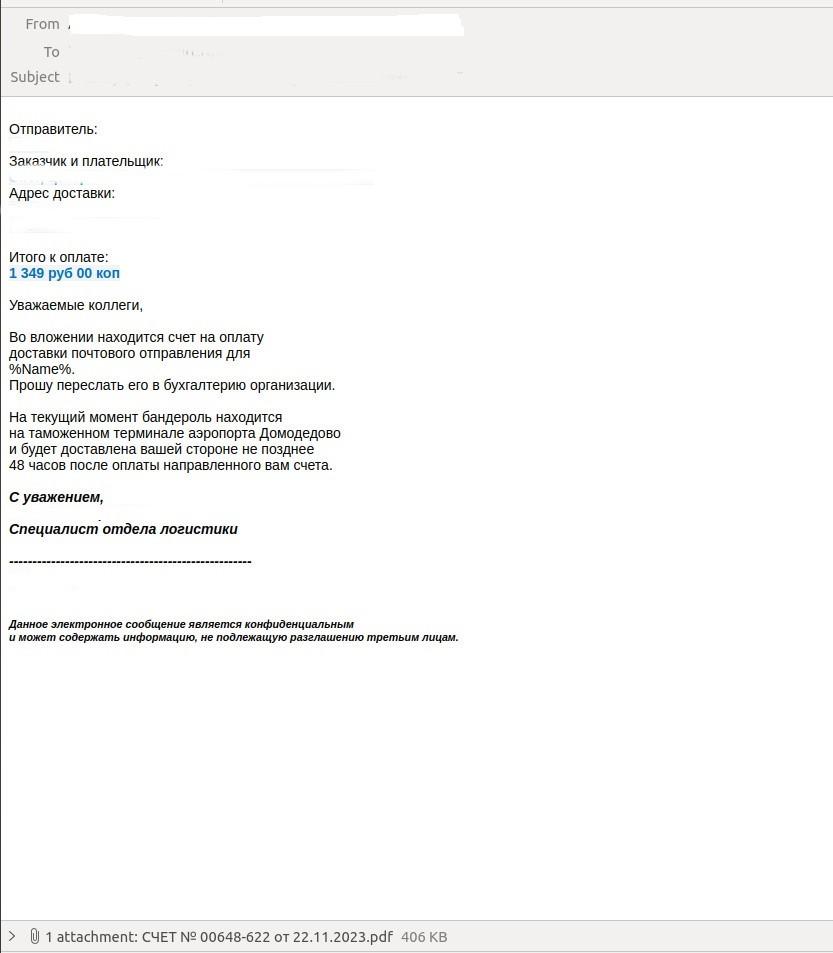
Эксперты «Лаборатории Касперского» зафиксировали всплеск мошеннических рассылок на имейл-адреса российских компаний. Получателей просят передать письмо в бухгалтерию для оплаты доставки почтового отправления.

По всей видимости, аферисты рассылают поддельные сообщения на те корпоративные адреса, которые удалось добыть. На прошлой неделе в Kaspersky регистрировали сотни таких писем в сутки.

Анализ показал, что вложенные документы PDF, как и заявлено, содержат счет за оказание услуг. Сумма при этом невелика: обманщики надеются, что из-за ее скромности в бухгалтерии не станут проверять счет и просто переведут деньги.


Для проведения рассылок используются недавно зарегистрированные домены; их имена обычно схожи с адресами известных перевозчиков и логистических компаний. Еще одним признаком подлога является тот факт, что вопрос, находящийся в ведении бухгалтерии, не направлен в подразделение напрямую.

«Схема существует не первый десяток лет, но злоумышленники продолжают её эксплуатировать, ведь люди по-прежнему оплачивают счета, которые им пересылают, — комментирует Андрей Ковтун, руководитель группы защиты от почтовых угроз в Kaspersky. — При этом счета могут выставляться не только за доставку, в них могут фигурировать и иные виды услуг. Поскольку речь идёт о сравнительно небольших по меркам компаний суммах, и письмо приходит в период, когда нагрузка на бухгалтерию возрастает, часто адресаты не проявляют должную бдительность. К сожалению, такие мошеннические письма не всегда получается превентивно заблокировать, поскольку внешне они ничем не отличаются от обычного делового письма».

Не попасть в сети мошенников помогут рекомендации экспертов:

  • не доверять сообщениям из незнакомых или неожиданных источников;
  • при получении писем финансового характера всегда проверять содержание и домен отправителя (поискать его в Сети или по базе Whois);
  • повышать киберграмотность персонала с помощью специализированных курсов и тренингов.
Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru