



Мошенники выставляют компаниям копеечные счета в надежде, что их оплатят

Мошенники выставляют компаниям копеечные счета в надежде, что их оплатят

Мошенники выставляют компаниям копеечные счета в надежде, что их оплатят

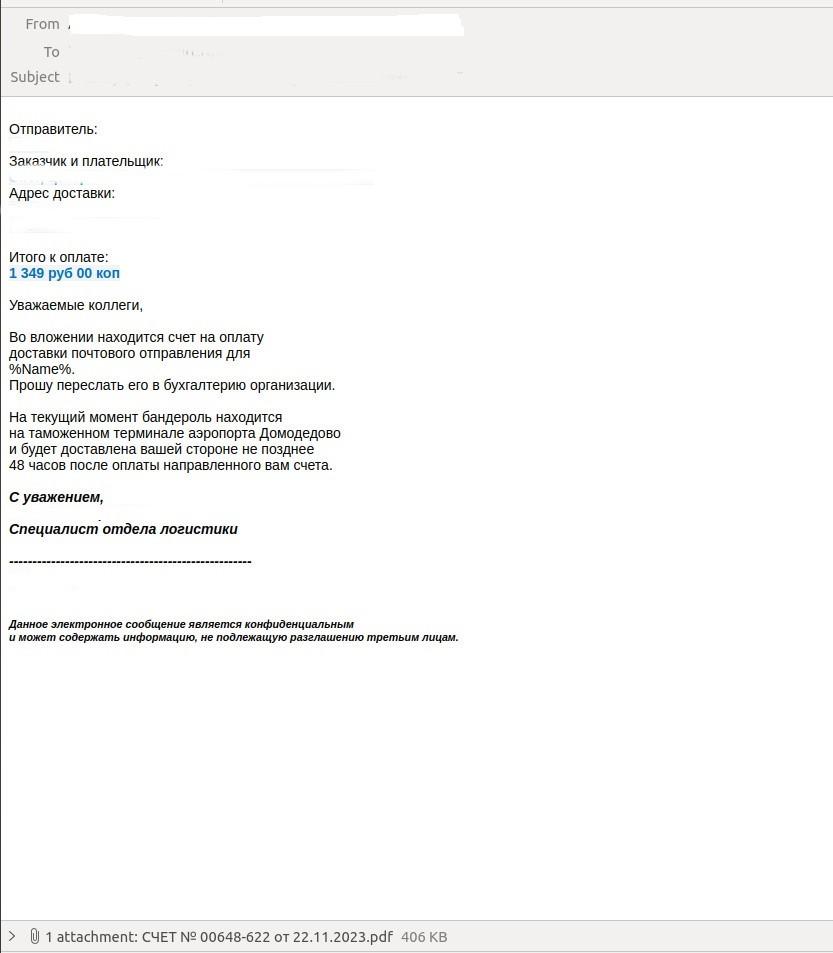
Эксперты «Лаборатории Касперского» зафиксировали всплеск мошеннических рассылок на имейл-адреса российских компаний. Получателей просят передать письмо в бухгалтерию для оплаты доставки почтового отправления.

По всей видимости, аферисты рассылают поддельные сообщения на те корпоративные адреса, которые удалось добыть. На прошлой неделе в Kaspersky регистрировали сотни таких писем в сутки.

Анализ показал, что вложенные документы PDF, как и заявлено, содержат счет за оказание услуг. Сумма при этом невелика: обманщики надеются, что из-за ее скромности в бухгалтерии не станут проверять счет и просто переведут деньги.


Для проведения рассылок используются недавно зарегистрированные домены; их имена обычно схожи с адресами известных перевозчиков и логистических компаний. Еще одним признаком подлога является тот факт, что вопрос, находящийся в ведении бухгалтерии, не направлен в подразделение напрямую.

«Схема существует не первый десяток лет, но злоумышленники продолжают её эксплуатировать, ведь люди по-прежнему оплачивают счета, которые им пересылают, — комментирует Андрей Ковтун, руководитель группы защиты от почтовых угроз в Kaspersky. — При этом счета могут выставляться не только за доставку, в них могут фигурировать и иные виды услуг. Поскольку речь идёт о сравнительно небольших по меркам компаний суммах, и письмо приходит в период, когда нагрузка на бухгалтерию возрастает, часто адресаты не проявляют должную бдительность. К сожалению, такие мошеннические письма не всегда получается превентивно заблокировать, поскольку внешне они ничем не отличаются от обычного делового письма».

Не попасть в сети мошенников помогут рекомендации экспертов:

  • не доверять сообщениям из незнакомых или неожиданных источников;
  • при получении писем финансового характера всегда проверять содержание и домен отправителя (поискать его в Сети или по базе Whois);
  • повышать киберграмотность персонала с помощью специализированных курсов и тренингов.
Подпишитесь на новости

Хакер, слививший видео GTA VI, признал вину за несколько дней до релиза

Британец Арион Куртадж, участник киберпреступной группировки Lapsus$, признал вину по шести статьям в Королевском суде Вулиджа. В сентябре 2022 года он взломал Uber, финтех-компанию Revolut и Rockstar Games, после чего в сеть утекли кадры еще не вышедшей Grand Theft Auto VI.

Приговор огласят на следующей неделе. Сама игра выходит в четверг, 19 ноября. Об этом сообщает The Record.

Куртаджу сейчас 21 год. Он признал четыре нарушения закона о неправомерном использовании компьютеров, мошенничество и хранение мобильного телефона в тюрьме.

Атаки он провел, находясь под залогом с ограничением доступа к интернету. По материалам дела, для взлома он использовал мобильный телефон и приставку Amazon Fire Stick, подключенную к телевизору в номере отеля.

Прокурор Роберт Хатчинсон заявил, что Куртадж применял сложные хакерские техники и вел продолжительную кампанию кибератак. По словам обвинения, он входил в группировку, на которой лежит ответственность за многомиллионный ущерб. Делом занималась полиция лондонского Сити вместе с зарубежными партнерами.

В 2023 году психиатры признали Куртаджа неспособным предстать перед судом из-за тяжелой формы аутизма. Тогда присяжные решали только, совершил ли он вменяемые действия, а не виновен ли он. После двух лет лечения в закрытой больнице его признали способным участвовать в процессе, и дело вернулось в суд.

RSS: Новости на портале Anti-Malware.ru