



Новая спуфинг-атака на GPS-системы может сбить маршрут пользователя

Новая спуфинг-атака на GPS-системы может сбить маршрут пользователя

Новая спуфинг-атака на GPS-системы может сбить маршрут пользователя

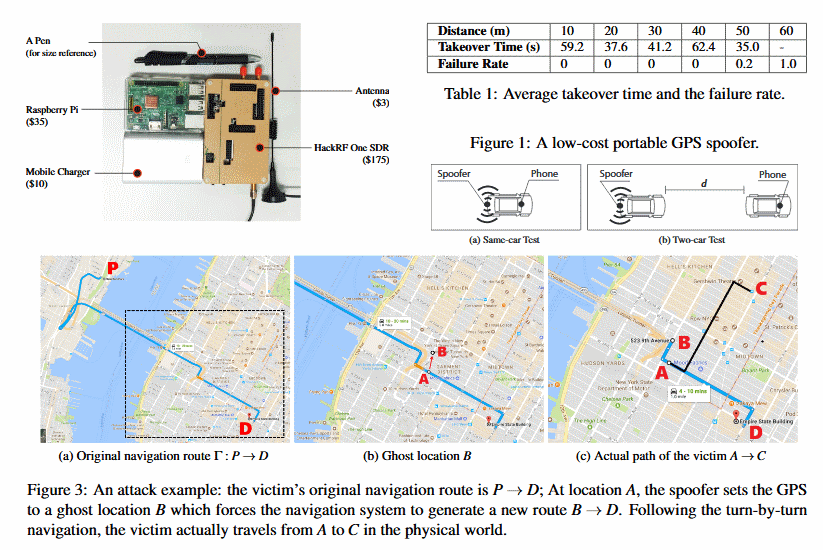
Специалисты рассказали, что им удалось осуществить успешную спуфинг-атаку на GPS-системы. Такая атака может позволить заманить пользователей в определенные места, либо просто сбить с правильного курса.

Новый метод, описанный экспертами, примечателен тем, что у него нет недостатков прошлых спуфинг-атак — в более ранних экспериментах успешная атака не получалась по той причине, что вредоносный маршрут был бессмысленным, либо не был синхронизирован с дорожной инфраструктурой.

Однако китайским специалистам совместно с экспертами Microsoft Research на этот раз удалось провести GPS-атаку, которая учитывает дорогу вокруг атакуемого объекта.

Для осуществления атаки эксперты разработали алгоритм, который работает в режиме реального времени, также исследователи использовали портативное устройство GPS, которое стоило в районе 223 долларов.

Исследователи говорят, что их алгоритм позволяет злоумышленнику выбрать область, куда они смогут заманить своих жертв.

«Алгоритм обрабатывает входы GPS на целевое устройство таким образом, что сами подсказки и отображаемые на карте маршруты соответствуют реальной дороге», — пишут эксперты в своем отчете.

«В среднем наш алгоритм определил 1547 потенциальных “вредоносных” маршрутов для каждой поездки. Стало быть, у злоумышленника будет большой выбор — он сможет построить опасный маршрут и навредить жертве».

Исследователи протестировали способ атаки на реальных дорогах в Китае и США. Оказалось, что 95 % (38 из 40) участников следовали по неправильному “вредоносному” направлению. Группа экспертов утверждает, что их способ подойдет для атаки любой навигационной системы.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru