



Уязвимости дронов DJI позволяют вычислить геолокацию оператора

Уязвимости дронов DJI позволяют вычислить геолокацию оператора

Уязвимости дронов DJI позволяют вычислить геолокацию оператора

В некоторых моделях дронов DJI найдены серьёзные уязвимости, позволяющие модифицировать критические идентификационные данные (например, серийный номер), а также обойти защитные механизмы и выдать геолокацию оператора.

В отдельных случаях эксплуатация выявленных уязвимостей может позволить злоумышленнику удалённо приземлить устройство. Информацию о проблемах представили специалисты Рурского университета на симпозиуме Network and Distributed System Security.

Исследователи проинформировали представителей DJI о 16 уязвимостях. В настоящее время вендор уже устранил баги.

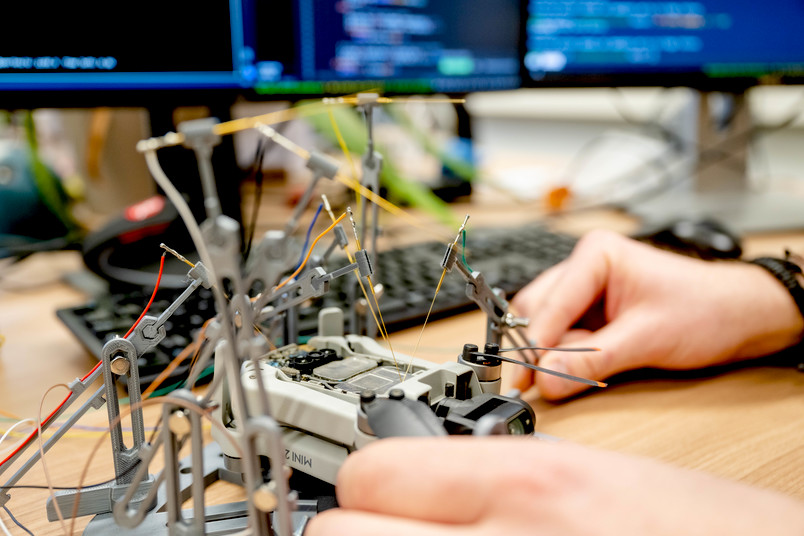
В ходе анализа специалисты проверяли разные категории дронов: маленькие модели DJI Mini 2, среднего размера Air 2 и крупные Mavic 2. Позже добавился и Mavic 3.


Исследователи «скормили» прошивке дронов огромное количество случайных входных данных и проверили, какие модели не смогут переварить это и позволят изменить важные данные вроде серийного номера. Другими словами, эксперты использовали фаззинг.

«После подключения дрона к ноутбуку мы первым делом выяснили, как можно взаимодействовать с устройствами и какие интерфейсы для этого доступны. Оказалось, что большая часть взаимодействия происходит через протокол DUML, отправляющий команды дрону в виде пакетов», — объясняют специалисты.

Фаззер позволил специалистам сгенерировать пакеты данных DUML, отправить их дрону и оценить, какой ввод привёл к сбою в работе софтовой составляющей устройства.

«Тем не менее не все уязвимости приводили к сбою. Отдельные бреши приводили к изменениям данных вроде серийного номера», — пишут исследователи.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru