



Вредоносные пакеты BlazeStealer в PyPI маскируются под обфускаторы

Вредоносные пакеты BlazeStealer в PyPI маскируются под обфускаторы

Вредоносные пакеты BlazeStealer в PyPI маскируются под обфускаторы

В репозиторий Python Package Index (PyPI) проник новый набор вредоносных Python-пакетов, авторы которых хотят стащить конфиденциальную информацию с устройств разработчиков софта. Зловредов объединили под общим именем BlazeStealer.

По словам специалистов Checkmarx, обнаруживших киберугрозу, пакеты замаскированы под безопасные с виду инструменты для обфускации.

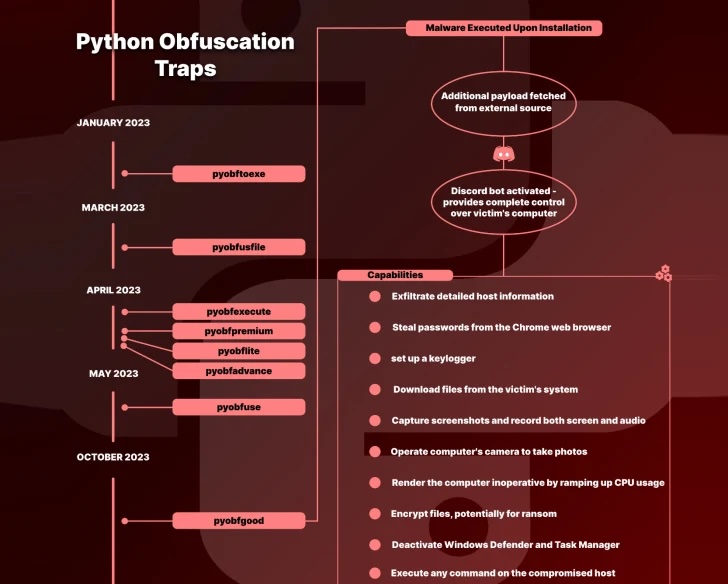
«BlazeStealer способны загружать дополнительный вредоносный скрипт из стороннего источника. Этот скрипт активирует Discord-бот, открывающий атакующему полный доступ к компьютеру жертвы», — пишут исследователи в отчете.

Судя по всему, эта кампания стартовала в январе 2023 года, в ней участвуют в общей сложности восемь пакетов: Pyobftoexe, Pyobfusfile, Pyobfexecute, Pyobfpremium, Pyobflite, Pyobfadvance, Pyobfuse и pyobfgood. Последний датируется уже октябрем.

В каждом из таких пакетов есть файлы setup.py и init.py, задача которых — вытащить скрипт Python, размещенный на transfer[.]sh. После установки этот скрипт сразу выполняется.

Как уже отмечалось выше, BlazeStealer задействуют бот Discord и позволяют авторам собирать целый спектр важных данных (включая пароли из браузеров), снимать скриншоты, выполнять произвольные команды, шифровать файлы и даже отключать встроенный в Windows антивирус Microsoft Defender.


Более того, вредонос может серьезно затруднить или сделать невозможной работу с компьютером за счет неадекватного потребления ресурсов центрального процессора, а также поместить Batch-скрипт в директорию автозапуска для выключения устройства и даже вызвать синий экран смерти (BSoD).

В общей сложности пакеты загрузили 2438 раз, наибольшее число скачиваний отмечено из Китая, России, Ирландии, Гонконга, Хорватии, Франции и Испании.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru