



Кибергруппа ToddyCat расширила арсенал вредоносов для шпионажа

Кибергруппа ToddyCat расширила арсенал вредоносов для шпионажа

Кибергруппа ToddyCat расширила арсенал вредоносов для шпионажа

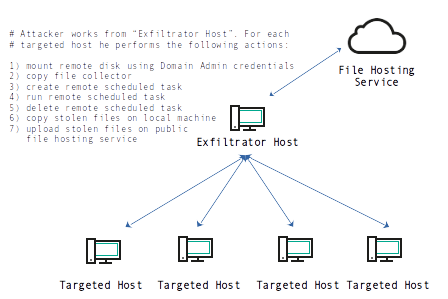
Кибергруппа ToddyCat продолжает совершенствовать инструменты и методы проведения шпионских атак, в том числе в России. Эксперты «Лаборатории Касперского» обнаружили в ее арсенале новый набор загрузчиков, написанных с нуля.

С их помощью злоумышленники собирают интересующие их файлы и загружают их на общедоступные и легитимные сервисы хостинга.


В процессе эксфильтрации задействованы следующие инструменты:

  • LoFiSe для поиска определённых файлов;
  • DropBox Uploader для загрузки данных в Dropbox;
  • Pcexter для загрузки архивных файлов в OneDrive.

В качестве программы-агента ToddyCat по-прежнему использует трояна Ninja. Из дополнительных инструментов замечены CobaltStrike (обеспечивает загрузку Ninja) и пассивный UDP-бэкдор (позволяет авторам атаки закрепиться в системе).

«ToddyCat не просто взламывает системы, а выполняет продуманные последовательные действия по сбору ценных данных в течение продолжительного времени, подстраиваясь под новые условия, чтобы оставаться незамеченной, — комментирует Игорь Кузнецов, руководитель российского исследовательского центра Kaspersky. — Их продвинутые тактики и постоянная адаптация к изменениям указывают на то, что это не просто внезапные и кратковременные атаки, а длительная кампания. Ландшафт угроз меняется, и нужно не только проактивно противостоять известным кибератакам, но и быть в курсе новых угроз».

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru