



Троян Quasar теперь подгружает DLL для кражи данных с Windows-хостов

Троян Quasar теперь подгружает DLL для кражи данных с Windows-хостов

Троян Quasar теперь подгружает DLL для кражи данных с Windows-хостов

Троян Quasar RAT, чей исходный код доступен для модификаций, начал использовать стороннюю загрузку DLL в новых кибератаках. С помощью этой техники вредонос незаметно крадёт данные с Windows-хостов.

Quasar RAT, также известный под именами CinaRAT и Yggdrasil, написан на C# и основан на инструменте для удалённого администрирования компьютеров на Windows.

Попав в систему, зловред может собирать системную информацию, список запущенных программ, файлы, нажатия клавиш, а также снимать скриншоты и выполнять шелл-команды.

«Техника, которую перенял Quasar RAT, использует уровень доверия системы Windows, к определённым типам файлов», — пишут в отчёте специалисты Uptycs.

В целом сторонняя загрузка DLL (DLL side-loading) является популярным методом, который многие подготовленные киберпреступники используют для выполнения пейлоадов и установки скомпрометированной библиотеки, чьё имя совпадает с известным легитимным файлом.

«Злоумышленники задействуют стороннюю загрузку DLL с целью замаскировать свои вредоносные действия», — говорится в заметках MITRE.


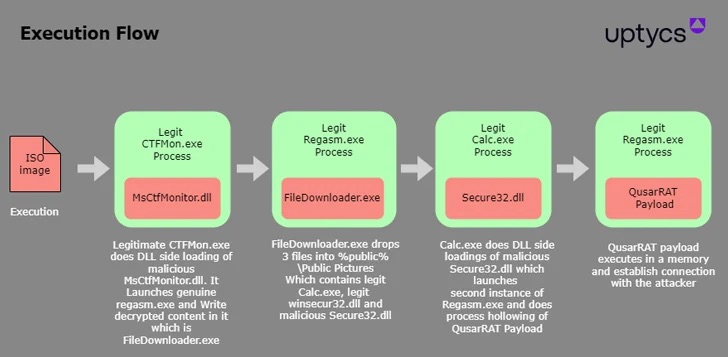
Цепочка атаки Quasar RAT начинается с ISO-образа, содержащего три файла:

  • легитимный бинарник ctfmon.exe, переименованный в eBill-997358806.exe,
  • библиотека MsCtfMonitor.dll, переименованная в monitor.ini,
  • и вредоносная библиотека MsCtfMonitor.dll.

«При запуске бинарника MsCtfMonitor.dll сразу инициируется загрузка MsCtfMonitor.dll с помощью техники DLL side-loading», — объясняют специалисты.

Спрятанный вредоносный код внедряется в Regasm.exe, официальное средство регистрации сборок Windows. На следующем этапе загружается файл calc.exe, который «дёргает» вредоносную Secure32.dll.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru