



Троян Quasar теперь подгружает DLL для кражи данных с Windows-хостов

Троян Quasar теперь подгружает DLL для кражи данных с Windows-хостов

Троян Quasar теперь подгружает DLL для кражи данных с Windows-хостов

Троян Quasar RAT, чей исходный код доступен для модификаций, начал использовать стороннюю загрузку DLL в новых кибератаках. С помощью этой техники вредонос незаметно крадёт данные с Windows-хостов.

Quasar RAT, также известный под именами CinaRAT и Yggdrasil, написан на C# и основан на инструменте для удалённого администрирования компьютеров на Windows.

Попав в систему, зловред может собирать системную информацию, список запущенных программ, файлы, нажатия клавиш, а также снимать скриншоты и выполнять шелл-команды.

«Техника, которую перенял Quasar RAT, использует уровень доверия системы Windows, к определённым типам файлов», — пишут в отчёте специалисты Uptycs.

В целом сторонняя загрузка DLL (DLL side-loading) является популярным методом, который многие подготовленные киберпреступники используют для выполнения пейлоадов и установки скомпрометированной библиотеки, чьё имя совпадает с известным легитимным файлом.

«Злоумышленники задействуют стороннюю загрузку DLL с целью замаскировать свои вредоносные действия», — говорится в заметках MITRE.


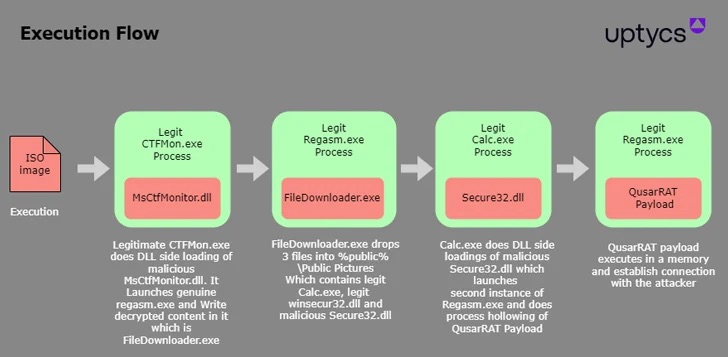
Цепочка атаки Quasar RAT начинается с ISO-образа, содержащего три файла:

  • легитимный бинарник ctfmon.exe, переименованный в eBill-997358806.exe,
  • библиотека MsCtfMonitor.dll, переименованная в monitor.ini,
  • и вредоносная библиотека MsCtfMonitor.dll.

«При запуске бинарника MsCtfMonitor.dll сразу инициируется загрузка MsCtfMonitor.dll с помощью техники DLL side-loading», — объясняют специалисты.

Спрятанный вредоносный код внедряется в Regasm.exe, официальное средство регистрации сборок Windows. На следующем этапе загружается файл calc.exe, который «дёргает» вредоносную Secure32.dll.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru