



Россиянин, разыскиваемый ФБР из-за шифровальщиков, не считает себя хакером

Россиянин, разыскиваемый ФБР из-за шифровальщиков, не считает себя хакером

Россиянин, разыскиваемый ФБР из-за шифровальщиков, не считает себя хакером

Михаил Матвеев, известный в Сети как Wazawaka и Boriselcin, согласился дать интервью TechCrunch. Собеседник подтвердил, что он именно тот, кого ФБР объявило в розыск как автора успешных атак с использованием программ-шифровальщиков.

В США против Матвеева выдвинуты обвинения во взломе компьютеров, вымогательстве и преступном сговоре. По версии следствия, россиянин регулярно пользовался услугами RaaS-сервисов Hive, LockBit и Babuk. Американцы внесли фигуранта уголовного дела в санкционный список и назначили за информацию о его местонахождении награду в $10 млн, однако заполучить его и предать суду пока не удается.

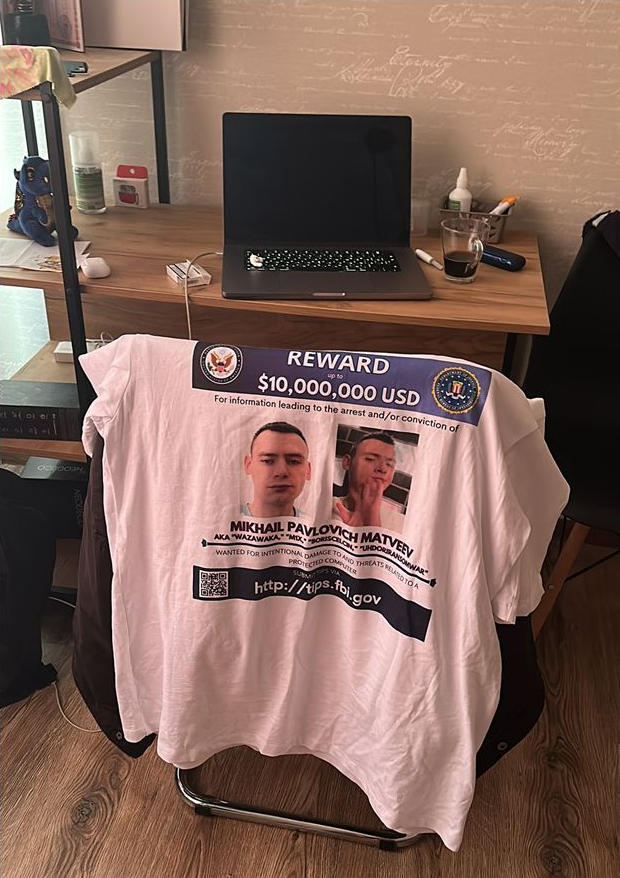
Сам молодой человек, по всей видимости, упивается дурной славой: дает интервью в СМИ, делится эксплойтами на хакерских форумах и дразнит американских федералов, публикуя фото футболки собственного дизайна с копией постера ФБР.


Согласившись побеседовать с репортером TechCrunch, россиянин не ответил ни на один вопрос. Слово «хакер», прозвучавшее в ходе интервью, его задело: как оказалось, Матвееву не нравится это клеймо, он называет себя специалистом-практиком, стремящимся монетизировать свои знания и возможности. Собеседник также выразил готовность рассказать, как он потерял палец на руке (на постере ФБР приведено соответствующее фото).


Статус разыскиваемого ФБР молодого человека не пугает, и Россию покидать он пока не планирует. В выложенном видео, которое Матвеев удалил сразу после публикации заметки TechCrunch, он звучит оптимистично:

«Погода хорошая, климат меня устраивает, все отлично. Даже санкции радуют».

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru