



Microsoft предупреждает о развитии фишинга как услуги и атаках вида AiTM

Microsoft предупреждает о развитии фишинга как услуги и атаках вида AiTM

Microsoft предупреждает о развитии фишинга как услуги и атаках вида AiTM

Microsoft предупреждает о продуманных фишинговых схемах «злоумышленник посередине» (adversary-in-the-middle, AiTM), которые распространяются киберпреступниками по модели «фишинг как услуга» (phishing-as-a-service, PhaaS).

Кроме увеличения числа PhaaS-платформ, способных реализовывать AiTM, Microsoft отметила успешно развивающиеся фишинговые сервисы вроде PerSwaysion: они тоже включают возможности AiTM.

«Эти разработки в экосистеме PhaaS позволяют атакующим проводить сложные фишинговые кампании, в которых обходится многофакторная аутентификация (MFA) в больших масштабах», — пишет команда Microsoft Threat Intelligence в соцсети X (бывшая Twitter).

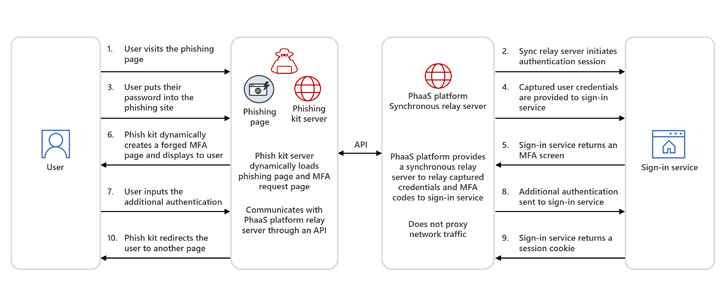
Фишинговые наборы с функциональностью AiTM могут работать двумя способами, один из которых подразумевает использование обратных прокси-серверов (фишинговых страниц) и кражу учётных данных пользователей, кодов двухфакторной аутентификации и cookies сессий.

Второй метод при этом предполагает использование серверов синхронной ретрансляции.


«Если речь идёт об атаке вида AiTM, злоумышленники предоставляют цели фейковую страницу для входа через серверы синхронной ретрансляции. Взять хотя бы кибергруппировку Storm-1295, которая стоит стоят за PhaaS-платформой Greatness. Эта группа предоставляет услуги синхронной ретрансляции другим злоумышленникам».

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru