



Шифровальщик Mallox приходит в сети через плохо защищенные серверы MS-SQL

Шифровальщик Mallox приходит в сети через плохо защищенные серверы MS-SQL

Шифровальщик Mallox приходит в сети через плохо защищенные серверы MS-SQL

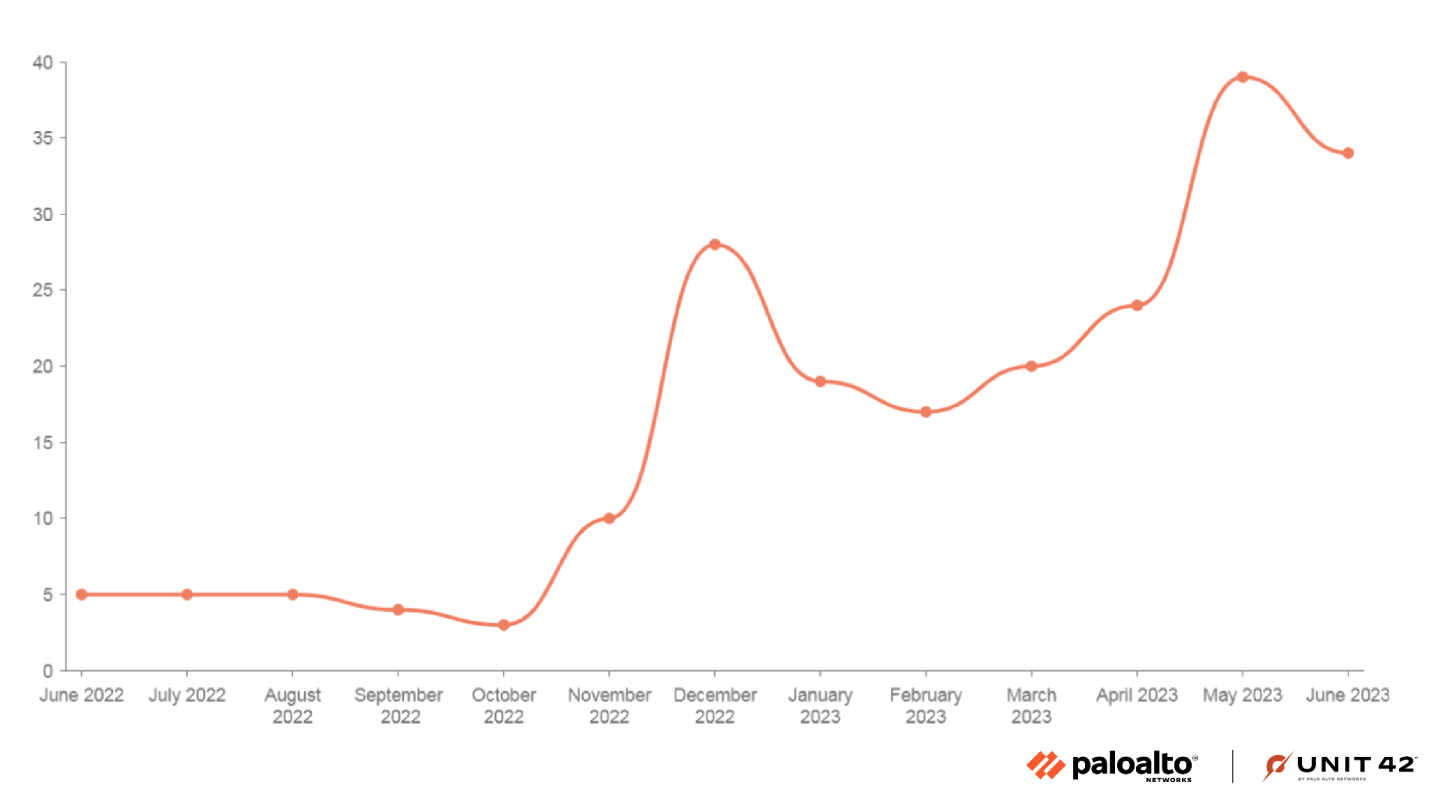
Эксперты Palo Alto Networks фиксируют резкий рост активности Mallox: за полгода число атак шифровальщика возросло на 174%. Для проникновения в сети злоумышленники брутфорсят серверы MS-SQL, подбирая пароль по списку известных или ходовых вариантов.

Криминальная группировка, стоящая за Mallox, объявилась в интернете в середине 2021 года. Как и многие коллеги по цеху, вымогатели используют двойную схему шантажа: до шифрования воруют данные и угрожают опубликовать их, если жертва откажется платить. Сайт утечек, специально созданный для такой расправы, расположен в сети Tor.

В арсенале кибергруппы имеются и другие варианты шифровальщика: TargetCompany, Tohnichi, Fargo, Xollam. Полтора года сообщники сами проводили атаки, отдавая предпочтение таким сферам, как промышленное производство, торговля и профессиональные услуги.

В этом году они решили расширяться и объявили набор аффилиатов для RaaS-сервиса (Ransomware-as-a-Service, шифровальщик как услуга) на основе Mallox. Судя по динамике попыток атаки, рекрутинг оказался успешным.


Вход в сети через словарную атаку на MS-SQL — характерная особенность данной кибергруппы; у нее даже появились подражатели — например, операторы новичка Trigona. Исключение составляет Xollam: его распространяют через спам-рассылки в виде файлов OneNote.

Получив доступ к серверу, взломщики из консоли подают команду PowerShell на загрузку пейлоада с удаленного хоста. Вредонос вначале пытается прибить все мешающие ему процессы, удалить теневые копии Windows, очистить журналы событий, нейтрализовать антивирусы, обойти утилиту Raccine (предназначена для противодействия ransomware-атакам).

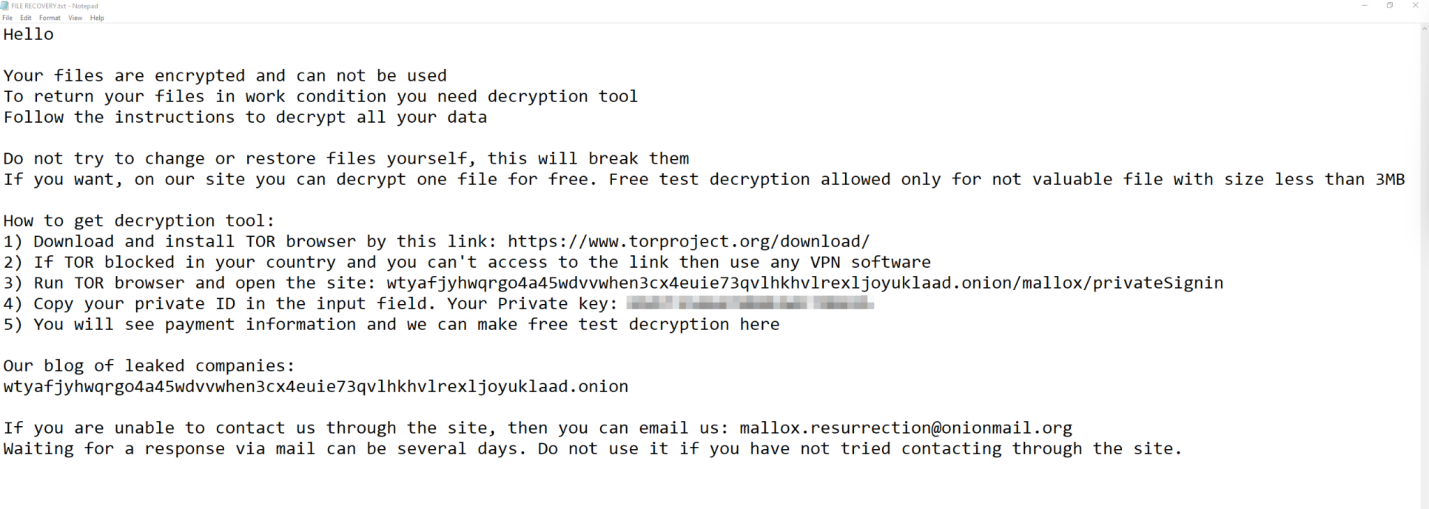
Подготовив почву, Mallox приступает к шифрованию, пуская в ход алгоритм ChaCha20. К имени зашифрованных файлов добавляется расширение .malox, в папки с такими объектами сбрасывается записка с требованием выкупа. По окончании процесса зловред удаляет себя.

Подпишитесь на новости

Claude работает со сбоями: Anthropic сообщила о проблемах с claude.ai

13 ноября пользователи Claude от Anthropic жалуются на сбои в работе сервиса. На странице статуса Claude у чат-бота claude.ai и ИИ-ассистента Claude Cowork указано снижение производительности. Claude Code, Claude API и консоль для разработчиков работают в обычном режиме.

Состояние сервисов Anthropic публикует на странице статуса Claude.

Отдельного сообщения об инциденте на 13 ноября компания пока не опубликовала, причину сбоя тоже не назвала.

Downdetector показывает пик около 12:00 по Москве.



Накануне у Claude перестал нормально работать коннектор Microsoft 365, через который чат-бот получает доступ к почте, календарю, SharePoint и чатам Teams. Anthropic начала разбираться с ошибками 12 ноября в 20:52 по московскому времени.

Позже корпорация сообщила, что проблема на стороне внешнего поставщика: большинство запросов к почте, календарю и поиску завершались ошибкой, а у части пользователей не открывалась надстройка Claude для Outlook.

В 1:23 мск 13 ноября Anthropic уточнила, что причина в сбое самой Microsoft 365, и большинство запросов по-прежнему не проходят.

Сбой Microsoft 365 начался вечером 12 ноября. Компания объяснила его тем, что часть серверов неожиданно стала недоступна, а нагрузка легла на оставшиеся.

RSS: Новости на портале Anti-Malware.ru