



Популярный словарь синонимов стал невольным пособником криптоджекеров

Популярный словарь синонимов стал невольным пособником криптоджекеров

Популярный словарь синонимов стал невольным пособником криптоджекеров

Минувшей весной специалисты Центра кибербезопасности F.A.C.C.T. выявили в рунете очередную криптоджекинг-кампанию. В качестве ловушки использовался сайт-словарь синонимов русского языка, ежемесячно собирающий более 5 млн визитов.

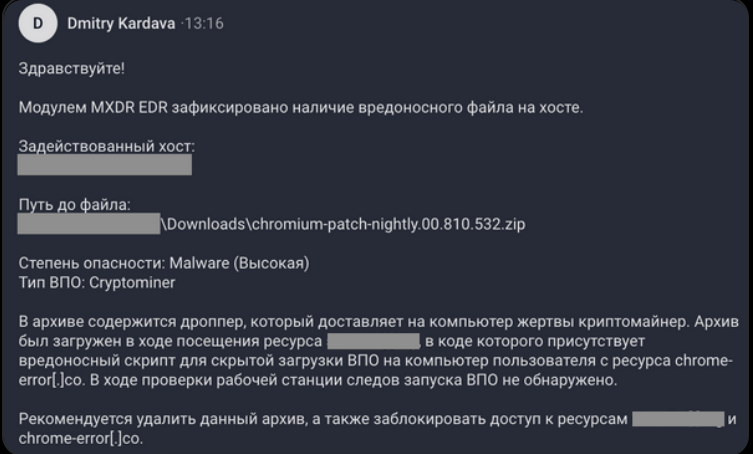
Поводом для расследования послужили вредоносные архивы, обнаруженные решением F.A.C.C.T. MXDR на рабочих станциях Windows нескольких компаний-клиентов. Имена файлов выглядели подозрительно: chromium-patch-nightly.00.<три случайных цифры>.<три случайных цифры>.zip.

Анализ показал, что во всех случаях сторонний объект скачивался в папку загрузок (Downloads). Источник помогли выявить артефакты браузера, им оказался популярный русскоязычный сайт-словарь: злоумышленники внедрили скрипт, запускающий процесс установки майнера на компьютерах посетителей.

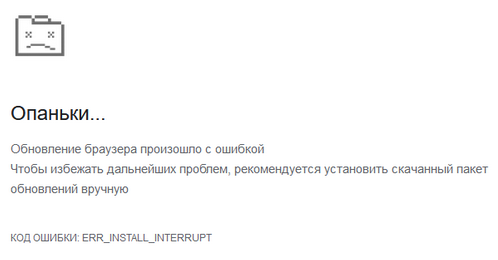
Перейдя на ресурс, чтобы подобрать синоним, визитер видел страницу ошибки Google Chrome. Параллельно в неотображаемый iframe загружался вредоносный архив с сайта chrome-error[.]co. Примечательно, что ссылка на файл, отправляемая на хост посетителя, создается на лету и через четыре секунды уничтожается.


В коде страницы <сайт словаря>/s/<слово> эксперты обнаружили функциональный блок, отвечающий за подгрузку скрипта с IPFS-узла, доступного через Pinata Cloud, а также его исполнение. Этот сценарий скачивает другой скрипт, который проверяет тип ОС и браузера, и, если это Windows и Chrome, подгружает blob-объект (через тот же шлюз Pinata) для отображения обманной страницы-ошибки.

Вредоносный архив содержит дроппер криптомайнера — payload.exe, который после скачивания переименовывается в chromium-patch-nightly.*.exe. Следы его запуска на зараженных хостах (в журналах событий) отсутствовали — по всей видимости, из-за того, что EDR-агент в составе F.A.C.C.T. MXDR автоматом заблокировал исполнение и переместил вредоносный файл в карантин.

Во избежание развития инцидента исследователи провели оповещение клиентов, предоставив общий контекст и рекомендации. Вредоносный скрипт уже убран с сайта-словаря, и популярный ресурс больше не опасен.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru