



Облачный червь ищет API JupyterLab и Docker для внедрения майнера и бэкдора

Облачный червь ищет API JupyterLab и Docker для внедрения майнера и бэкдора

Облачный червь ищет API JupyterLab и Docker для внедрения майнера и бэкдора

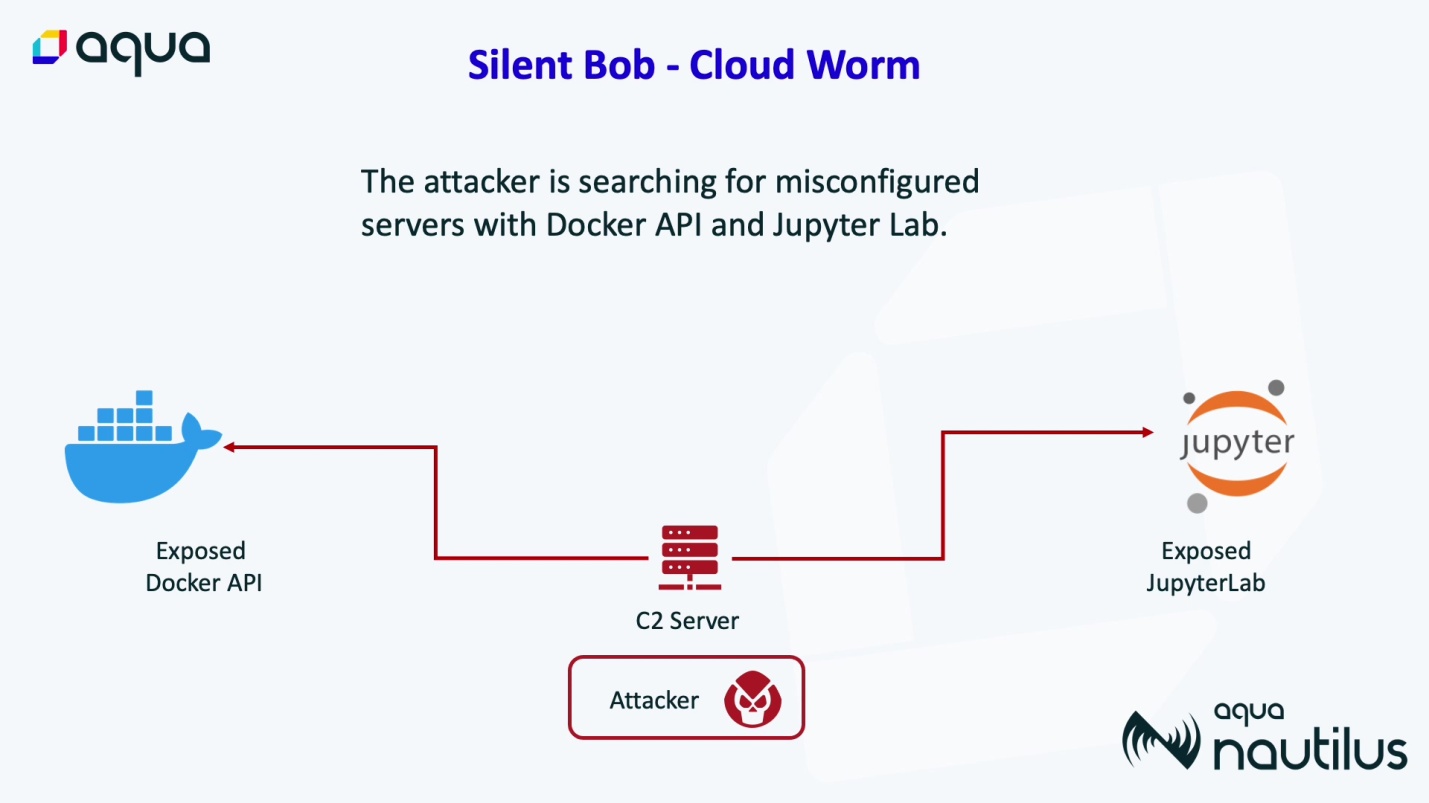
Эксперты Aqua Security предупреждают о новой киберкампании, нацеленной на массовый угон серверов JupyterLab и Docker. Используемый в атаках самоходный зловред заточен под исполнение в облаке и пока находится в стадии разработки / тестирования.

Расследование, позволившее выявить вредоносную инфраструктуру, было запущено после атаки на Docker-ловушку Aqua, проведенной в начале прошлого месяца. Техники и тактики, используемые злоумышленниками, указывают на то, что автором киберкампании Silentbob (имя присвоено по C2-домену в зоне .anondns.net) является TeamTNT — или подражатели этих криптоджекеров.

Проведя анализ образа контейнера, обнаруженного на ханипоте, исследователи идентифицировали в общей сложности четыре таких объекта, ассоциируемых с одним и тем же аккаунтом на Docker Hub:

  • shanidmk/jltest (8 загрузок) используется для компиляции ZGrab с помощью команды make;
  • shanidmk/jltest2 (44 загрузки) ищет в интернете экземпляры Jupyter Lab;
  • shanidmk/sysapp (11 загрузок) ищет и атакует доступные экземпляры Docker Daemon для внедрения криптомайнера и IRC-бэкдора Tsunami;
  • shanidmk/blob (29 загрузок) — обновленная версия sysapp, которая использует DoH-сервис Anondns для маскировки C2 и запускает службу Tor для сокрытия сетевых коммуникаций.

Главная рабочая лошадка зловреда — шелл-скрипт, стартующий при запуске контейнера. Он используется для развертывания Go-сканера ZGrab, позволяющего отыскать плохо сконфигурированные серверы.

Скрипт, включенный в состав sysapp, также загружает файл aws.sh.txt — по всей видимости, сценарий сканирования окружения на наличие ключей AWS для последующей эксфильтрации. Все образы контейнера, используемые в рамках Silentbob, уже изъяты из публичного доступа на Docker Hub.


Поиск по Shodan выявил 51 сервер с экземпляром JupyterLab, доступным из интернета. Во всех случаях выявлены признаки взлома либо попыток эксплойта.

Атаки в облаках, по данным Aqua, становятся все более незаметными. Для обхода защиты современные злоумышленники используют динамическую загрузку кода, прячут исполняемые файлы в папках /tmp, используют бестелесных зловредов. Предотвратить подобные нападения способны технологии конфиденциальных вычислений, однако их внедрение пока тормозит сложность создания софта, способного работать в таких условиях.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru