



Aqua: количество бесфайловых атак в облаках увеличилось на 1400%

Aqua: количество бесфайловых атак в облаках увеличилось на 1400%

Aqua: количество бесфайловых атак в облаках увеличилось на 1400%

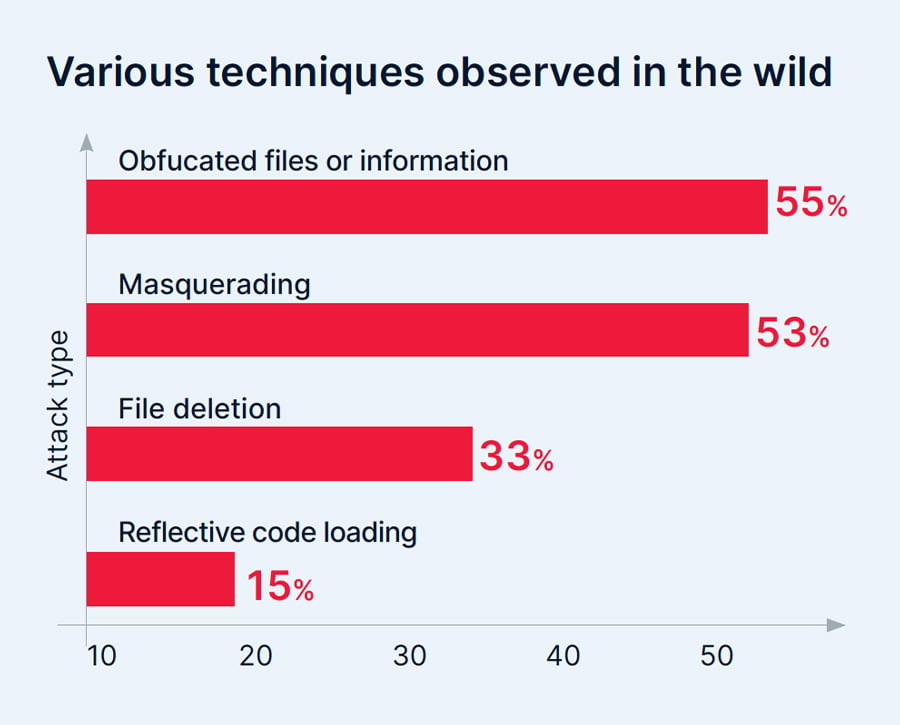
За последние полгода Aqua Security зафиксировала 700 тыс. атак на своих ханипотах. Их разбор показал, что более чем в половине случаев злоумышленники уделяли много внимания уходу от обнаружения и закреплению на скомпрометированном узле.

Техники обхода защиты при этом разнообразны. Чаще всего используются маскировка (к примеру, исполнение файлов из папки /tmp) и обфускация файлов / информации (например, динамическая загрузка кода).


В 5% инцидентов было замечено применение исполняемых в памяти вредоносов. Согласно статистике Aqua, число бесфайловых атак возросло на 1400% в сравнении с прошлым годом.

«Злоумышленники прилагают все больше усилий для обхода безагентных решений и чаще добиваются успеха, — комментирует Ассаф Мораг (Assaf Morag), специалист по киберразведке из подразделения Aqua Nautilus. — Наиболее показательный пример тому — HeadCrab, очень сложный и скрытный зловред, поразивший более 1200 серверов Redis».

Облачные вычисления, по словам экспертов, сильно расширили площадь атаки, создав новые риски. В новом отчете об угрозах для облачных сред также подробно рассмотрены атаки на цепочку поставок, риски, связанные с уязвимостями и ошибками конфигурации, и защита рабочих сред приложений, оптимизированных для выполнения в облаке.

Число supply-chain-атак, по данным Aqua, за полугодие возросло более чем на 300%. Базирующиеся в облаке системы тесно взаимосвязаны и многослойны, и все компоненты постоянно взаимодействуют друг с другом. Защитить такой софт непросто, зато он предоставляет отличный шанс для атаки на цепочку поставок, открывающей доступ к конфиденциальным данным и другим веб-сервисам.

Ошибки конфигурации, даже небольшие, могут обернуться большой неприятностью для облачной инфраструктуры. За полгода команда Aqua Nautilus выявила свыше 25 тыс. серверов, уязвимых к атакам из-за неправильно настроенного демона Docker.

Для защиты облачных сред исполнения эксперты рекомендуют использовать мониторинг. — как минимум сканы на предмет известных вредоносных файлов и сетевых коммуникаций, с возможностью блокировки и выдачи алертов. Еще лучше, когда защитное решение умеет также отслеживать признаки вредоносного поведения, такие как попытки несанкционированного доступа к закрытой информации, попытки скрыть процесс и повысить привилегии, открытие бэкдора для незнакомого IP-адреса.

Не исключено, что в обозримом будущем защиту приложений и данных в облаках начнут обеспечивать специализированные платформы конфиденциальных вычислений. Темпы внедрения этой технологии пока оставляют желать лучшего, однако работы в этом направлении ведутся, и небезуспешно.

Подпишитесь на новости

Слухи о блокировке Steam в России не подтверждаются: что известно

16 ноября в СМИ и телеграм-каналах появились сообщения о том, что российские власти требуют от Valve данные пользователей Steam, в том числе владельцев казахстанских аккаунтов, и грозят заблокировать платформу. Писали также, что власти собираются отслеживать незадекларированные доходы от дорогих скинов. Официальных подтверждений этому нет.

Первой эти утверждения опубликовала аналитическая статья ProFinance, остальные издания подхватили их позже.

В самой статье требования описаны со слов сообщается, без указания ведомства, чиновника или документа. Автор признает, что правовая основа и механизм таких требований пока неясны. Роскомнадзор, ФНС и другие ведомства ничего подобного не заявляли, Valve о получении запроса не сообщала.

Подтверждены только налоговые данные Казахстана. По сведениям Комитета государственных доходов республики, за первое полугодие 2026 года Valve заплатила там НДС примерно на 2 млрд рублей, больше всех иностранных интернет-компаний, включая Temu, Apple и Google.

По сравнению с первым полугодием 2025 года сумма выросла более чем вдвое. Рост связывают с россиянами, которые после ухода Visa и Mastercard переводят аккаунты Steam в казахстанский регион. Определить их долю по официальным данным нельзя, гражданство покупателей в них не учитывается.

Вице-спикер Госдумы Владислав Даванков выступил против возможной блокировки. Он сравнил ее с блокировкой банка со всеми вкладами и заявил, что пополнение аккаунтов через Казахстан не вина платформы. Даванков пообещал поднять вопрос на заседании Госдумы 17 ноября.

Законопроект о видеоиграх, внесенный в декабре 2024 года, до сих пор не прошел первое чтение.

RSS: Новости на портале Anti-Malware.ru