



Aqua: количество бесфайловых атак в облаках увеличилось на 1400%

Aqua: количество бесфайловых атак в облаках увеличилось на 1400%

Aqua: количество бесфайловых атак в облаках увеличилось на 1400%

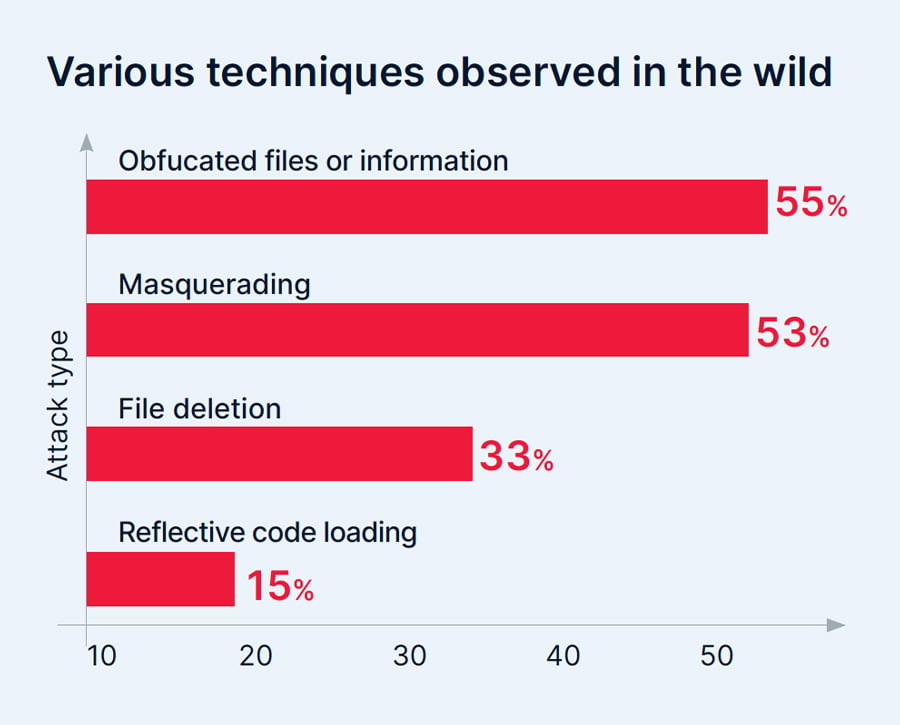
За последние полгода Aqua Security зафиксировала 700 тыс. атак на своих ханипотах. Их разбор показал, что более чем в половине случаев злоумышленники уделяли много внимания уходу от обнаружения и закреплению на скомпрометированном узле.

Техники обхода защиты при этом разнообразны. Чаще всего используются маскировка (к примеру, исполнение файлов из папки /tmp) и обфускация файлов / информации (например, динамическая загрузка кода).


В 5% инцидентов было замечено применение исполняемых в памяти вредоносов. Согласно статистике Aqua, число бесфайловых атак возросло на 1400% в сравнении с прошлым годом.

«Злоумышленники прилагают все больше усилий для обхода безагентных решений и чаще добиваются успеха, — комментирует Ассаф Мораг (Assaf Morag), специалист по киберразведке из подразделения Aqua Nautilus. — Наиболее показательный пример тому — HeadCrab, очень сложный и скрытный зловред, поразивший более 1200 серверов Redis».

Облачные вычисления, по словам экспертов, сильно расширили площадь атаки, создав новые риски. В новом отчете об угрозах для облачных сред также подробно рассмотрены атаки на цепочку поставок, риски, связанные с уязвимостями и ошибками конфигурации, и защита рабочих сред приложений, оптимизированных для выполнения в облаке.

Число supply-chain-атак, по данным Aqua, за полугодие возросло более чем на 300%. Базирующиеся в облаке системы тесно взаимосвязаны и многослойны, и все компоненты постоянно взаимодействуют друг с другом. Защитить такой софт непросто, зато он предоставляет отличный шанс для атаки на цепочку поставок, открывающей доступ к конфиденциальным данным и другим веб-сервисам.

Ошибки конфигурации, даже небольшие, могут обернуться большой неприятностью для облачной инфраструктуры. За полгода команда Aqua Nautilus выявила свыше 25 тыс. серверов, уязвимых к атакам из-за неправильно настроенного демона Docker.

Для защиты облачных сред исполнения эксперты рекомендуют использовать мониторинг. — как минимум сканы на предмет известных вредоносных файлов и сетевых коммуникаций, с возможностью блокировки и выдачи алертов. Еще лучше, когда защитное решение умеет также отслеживать признаки вредоносного поведения, такие как попытки несанкционированного доступа к закрытой информации, попытки скрыть процесс и повысить привилегии, открытие бэкдора для незнакомого IP-адреса.

Не исключено, что в обозримом будущем защиту приложений и данных в облаках начнут обеспечивать специализированные платформы конфиденциальных вычислений. Темпы внедрения этой технологии пока оставляют желать лучшего, однако работы в этом направлении ведутся, и небезуспешно.

Подпишитесь на новости

Фальшивый охотник на Бабу-ягу атакует военных и российские компании

Кибершпионы решили сыграть на страхе перед дронами: создали сайт с якобы полезной программой Dronner для отслеживания тяжёлых беспилотников «Баба-яга» и мест дистанционного минирования. Вместо разведданных пользователь получает вредоносную программу. Новую активность обнаружили специалисты Ф6/F6 и назвали её Mimbrob.

Судя по тематике приманки, атакующие предположительно целятся в российских военнослужащих, использующих компьютеры вблизи линии боевого соприкосновения. На смартфонах приложение не работает.

После запуска Dronner проверяет системный язык, раскладки клавиатуры и предпочитаемые языки интерфейса. Вредоноса интересуют русский, языки ряда стран СНГ и Румынии. Если ничего подходящего не найдено, программа притворяется мёртвой: засыпает, а через три минуты завершает работу.


Одними военными киберразведчики не ограничились. С апреля 2026 года Mimbrob атакует российские промышленные предприятия и ИТ-компании через тщательно подготовленные фишинговые письма. В ход шли фальшивые служебные записки о срочной метрологической проверке, предложения о сотрудничестве и архивы с названиями вроде «Судебное_разбирательство».


В этих кампаниях применялся загрузчик FBULoader, замаскированный под обновление Яндекс Браузера, а также зловред RAT-Go. Для отправки писем злоумышленники регистрировали домены, похожие на адреса российских предприятий и разработчиков.


По оценке Ф6/F6, наиболее вероятная цель группы — шпионаж. Однако финальную вредоносную нагрузку исследователи получить не смогли, поэтому окончательные выводы о мотивах пока делать рано. Технические подробности и индикаторы компрометации опубликованы в исследовании F6.

RSS: Новости на портале Anti-Malware.ru