



Aqua: количество бесфайловых атак в облаках увеличилось на 1400%

Aqua: количество бесфайловых атак в облаках увеличилось на 1400%

Aqua: количество бесфайловых атак в облаках увеличилось на 1400%

За последние полгода Aqua Security зафиксировала 700 тыс. атак на своих ханипотах. Их разбор показал, что более чем в половине случаев злоумышленники уделяли много внимания уходу от обнаружения и закреплению на скомпрометированном узле.

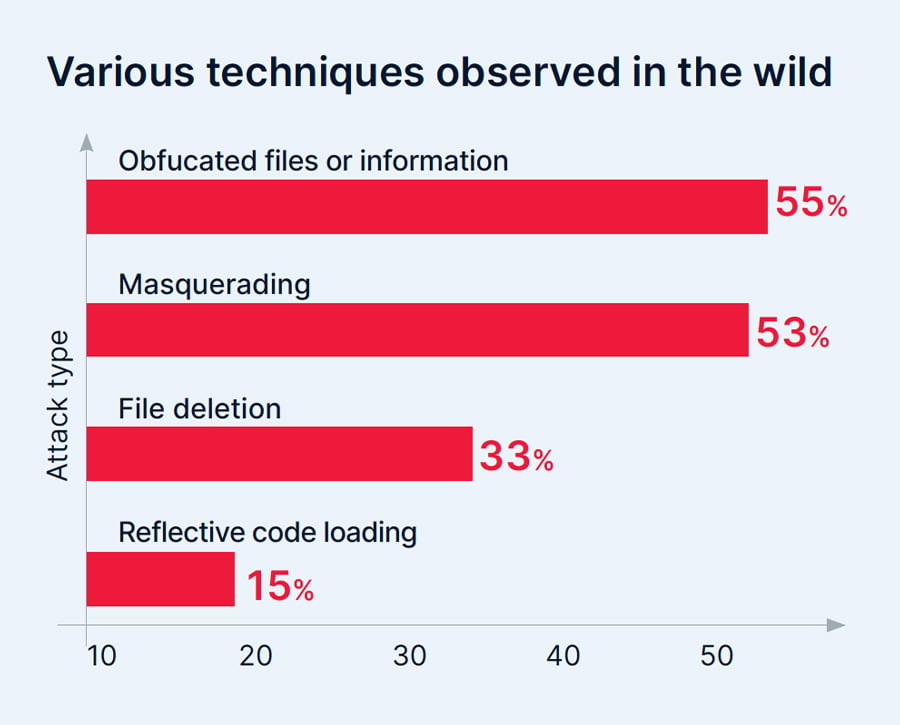
Техники обхода защиты при этом разнообразны. Чаще всего используются маскировка (к примеру, исполнение файлов из папки /tmp) и обфускация файлов / информации (например, динамическая загрузка кода).


В 5% инцидентов было замечено применение исполняемых в памяти вредоносов. Согласно статистике Aqua, число бесфайловых атак возросло на 1400% в сравнении с прошлым годом.

«Злоумышленники прилагают все больше усилий для обхода безагентных решений и чаще добиваются успеха, — комментирует Ассаф Мораг (Assaf Morag), специалист по киберразведке из подразделения Aqua Nautilus. — Наиболее показательный пример тому — HeadCrab, очень сложный и скрытный зловред, поразивший более 1200 серверов Redis».

Облачные вычисления, по словам экспертов, сильно расширили площадь атаки, создав новые риски. В новом отчете об угрозах для облачных сред также подробно рассмотрены атаки на цепочку поставок, риски, связанные с уязвимостями и ошибками конфигурации, и защита рабочих сред приложений, оптимизированных для выполнения в облаке.

Число supply-chain-атак, по данным Aqua, за полугодие возросло более чем на 300%. Базирующиеся в облаке системы тесно взаимосвязаны и многослойны, и все компоненты постоянно взаимодействуют друг с другом. Защитить такой софт непросто, зато он предоставляет отличный шанс для атаки на цепочку поставок, открывающей доступ к конфиденциальным данным и другим веб-сервисам.

Ошибки конфигурации, даже небольшие, могут обернуться большой неприятностью для облачной инфраструктуры. За полгода команда Aqua Nautilus выявила свыше 25 тыс. серверов, уязвимых к атакам из-за неправильно настроенного демона Docker.

Для защиты облачных сред исполнения эксперты рекомендуют использовать мониторинг. — как минимум сканы на предмет известных вредоносных файлов и сетевых коммуникаций, с возможностью блокировки и выдачи алертов. Еще лучше, когда защитное решение умеет также отслеживать признаки вредоносного поведения, такие как попытки несанкционированного доступа к закрытой информации, попытки скрыть процесс и повысить привилегии, открытие бэкдора для незнакомого IP-адреса.

Не исключено, что в обозримом будущем защиту приложений и данных в облаках начнут обеспечивать специализированные платформы конфиденциальных вычислений. Темпы внедрения этой технологии пока оставляют желать лучшего, однако работы в этом направлении ведутся, и небезуспешно.

Подпишитесь на новости

Урон по цене кофе: заказать DDoS-атаку можно всего за $30

Чтобы положить чужой сайт, больше не нужны собственный ботнет, команда киберпреступников и чемодан денег. Достаточно найти подрядчика в даркнете и заплатить от $30 (дешевле некоторых подписок на вполне легальные сервисы). Эксперты Kaspersky Digital Footprint Intelligence изучили более 250 тысяч публикаций в даркнете и дипвебе и обнаружили почти 150 действующих поставщиков DDoS-услуг.

Согласно исследованию «DDoS-экономика: сколько стоит „положить” сайт» (PDF), атака продолжительностью от одного до 30 дней может стоить от $30 до $2000. Итоговый ценник зависит от цели, мощности и продолжительности цифрового обстрела.

Теневой рынок даже предлагает демоверсию: короткую пробную атаку примерно за $10, а иногда и бесплатно. Всё как у приличного SaaS-сервиса, только вместо управления проектами клиент получает возможность обрушить чужой ресурс.


Для постоянных покупателей работает подписка DDoS-as-a-Service. За $1-30 тысяч в месяц заказчику дают доступ к инструментам, позволяющим запускать атаки длительностью от минуты до 48 часов. Цена зависит от используемых методов и количества одновременных целей.

Рынок при этом бодро пополняется новичками. Только за первый квартал 2026 года исследователи нашли 16 новых поставщиков. Если темп сохранится, по итогам года их станет минимум на 25% больше, чем в 2025-м. Средний срок жизни такого бизнеса составляет 2,5 года, а отдельные ветераны работают уже около десятилетия.

RSS: Новости на портале Anti-Malware.ru