



Облачный червь ищет API JupyterLab и Docker для внедрения майнера и бэкдора

Облачный червь ищет API JupyterLab и Docker для внедрения майнера и бэкдора

Облачный червь ищет API JupyterLab и Docker для внедрения майнера и бэкдора

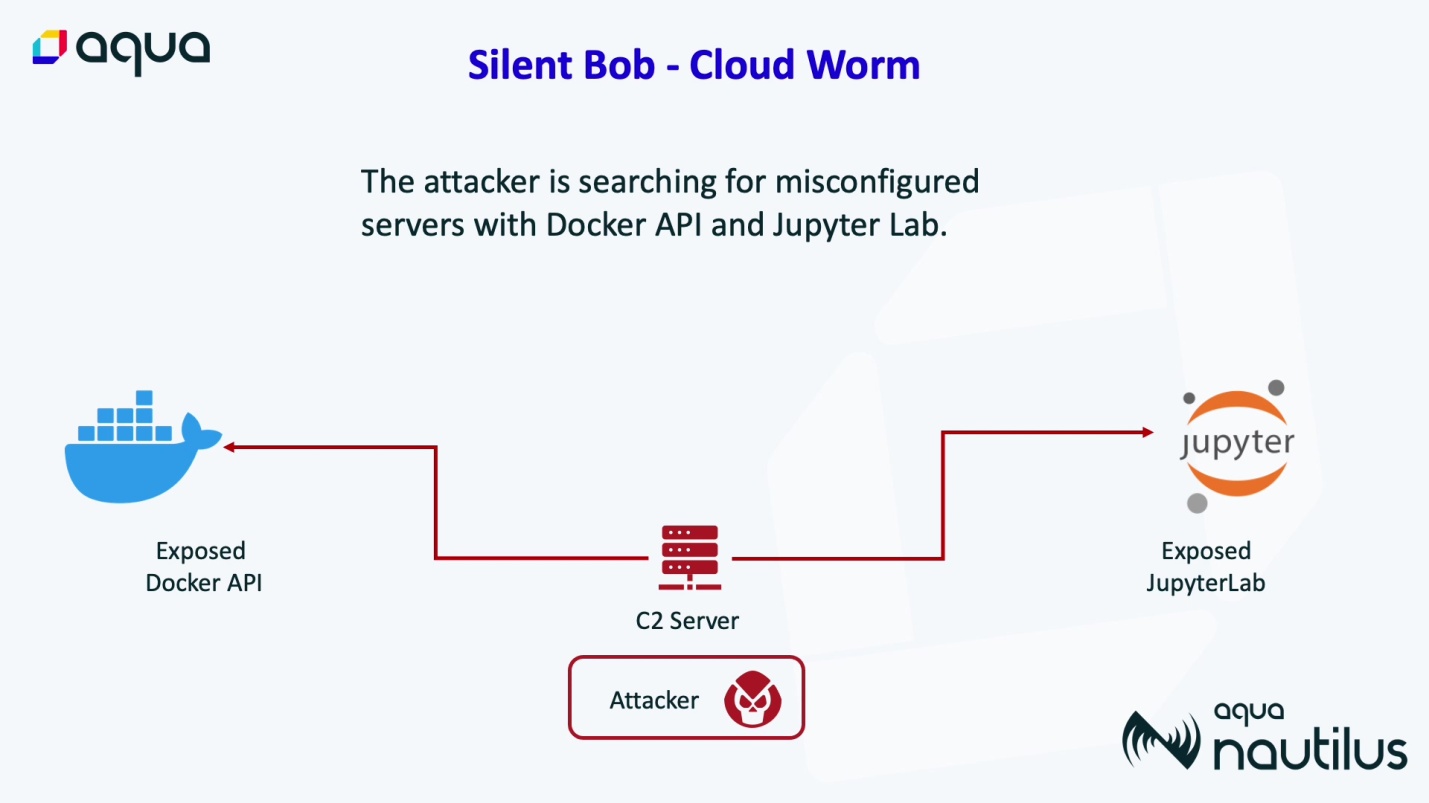
Эксперты Aqua Security предупреждают о новой киберкампании, нацеленной на массовый угон серверов JupyterLab и Docker. Используемый в атаках самоходный зловред заточен под исполнение в облаке и пока находится в стадии разработки / тестирования.

Расследование, позволившее выявить вредоносную инфраструктуру, было запущено после атаки на Docker-ловушку Aqua, проведенной в начале прошлого месяца. Техники и тактики, используемые злоумышленниками, указывают на то, что автором киберкампании Silentbob (имя присвоено по C2-домену в зоне .anondns.net) является TeamTNT — или подражатели этих криптоджекеров.

Проведя анализ образа контейнера, обнаруженного на ханипоте, исследователи идентифицировали в общей сложности четыре таких объекта, ассоциируемых с одним и тем же аккаунтом на Docker Hub:

  • shanidmk/jltest (8 загрузок) используется для компиляции ZGrab с помощью команды make;
  • shanidmk/jltest2 (44 загрузки) ищет в интернете экземпляры Jupyter Lab;
  • shanidmk/sysapp (11 загрузок) ищет и атакует доступные экземпляры Docker Daemon для внедрения криптомайнера и IRC-бэкдора Tsunami;
  • shanidmk/blob (29 загрузок) — обновленная версия sysapp, которая использует DoH-сервис Anondns для маскировки C2 и запускает службу Tor для сокрытия сетевых коммуникаций.

Главная рабочая лошадка зловреда — шелл-скрипт, стартующий при запуске контейнера. Он используется для развертывания Go-сканера ZGrab, позволяющего отыскать плохо сконфигурированные серверы.

Скрипт, включенный в состав sysapp, также загружает файл aws.sh.txt — по всей видимости, сценарий сканирования окружения на наличие ключей AWS для последующей эксфильтрации. Все образы контейнера, используемые в рамках Silentbob, уже изъяты из публичного доступа на Docker Hub.


Поиск по Shodan выявил 51 сервер с экземпляром JupyterLab, доступным из интернета. Во всех случаях выявлены признаки взлома либо попыток эксплойта.

Атаки в облаках, по данным Aqua, становятся все более незаметными. Для обхода защиты современные злоумышленники используют динамическую загрузку кода, прячут исполняемые файлы в папках /tmp, используют бестелесных зловредов. Предотвратить подобные нападения способны технологии конфиденциальных вычислений, однако их внедрение пока тормозит сложность создания софта, способного работать в таких условиях.

Подпишитесь на новости

Claude работает со сбоями: Anthropic сообщила о проблемах с claude.ai

13 ноября пользователи Claude от Anthropic жалуются на сбои в работе сервиса. На странице статуса Claude у чат-бота claude.ai и ИИ-ассистента Claude Cowork указано снижение производительности. Claude Code, Claude API и консоль для разработчиков работают в обычном режиме.

Состояние сервисов Anthropic публикует на странице статуса Claude.

Отдельного сообщения об инциденте на 13 ноября компания пока не опубликовала, причину сбоя тоже не назвала.

Downdetector показывает пик около 12:00 по Москве.



Накануне у Claude перестал нормально работать коннектор Microsoft 365, через который чат-бот получает доступ к почте, календарю, SharePoint и чатам Teams. Anthropic начала разбираться с ошибками 12 ноября в 20:52 по московскому времени.

Позже корпорация сообщила, что проблема на стороне внешнего поставщика: большинство запросов к почте, календарю и поиску завершались ошибкой, а у части пользователей не открывалась надстройка Claude для Outlook.

В 1:23 мск 13 ноября Anthropic уточнила, что причина в сбое самой Microsoft 365, и большинство запросов по-прежнему не проходят.

Сбой Microsoft 365 начался вечером 12 ноября. Компания объяснила его тем, что часть серверов неожиданно стала недоступна, а нагрузка легла на оставшиеся.

RSS: Новости на портале Anti-Malware.ru