



Шифровальщик BlackCat раздается под видом WinSCP через вредоносную рекламу

Шифровальщик BlackCat раздается под видом WinSCP через вредоносную рекламу

Шифровальщик BlackCat раздается под видом WinSCP через вредоносную рекламу

Операторы BlackCat/ALPHV начали использовать malvertising для распространения шифровальщика через клоны сайтов легитимных организаций. Эксперты Trend Micro выявили киберкампанию, в ходе которой зловреда выдавали за файловый менеджер WinSCP.

Выбранное в качестве приманки opensource-приложение WinSCP позволяет безопасно переносить файлы и папки между локальным компьютером и серверами, поддерживающими протоколы SFTP, SCP, FTP, FTPS, Amazon S3 и WebDAV. Утилита распространяется по лицензии GNU GPL и пользуется большой популярностью.

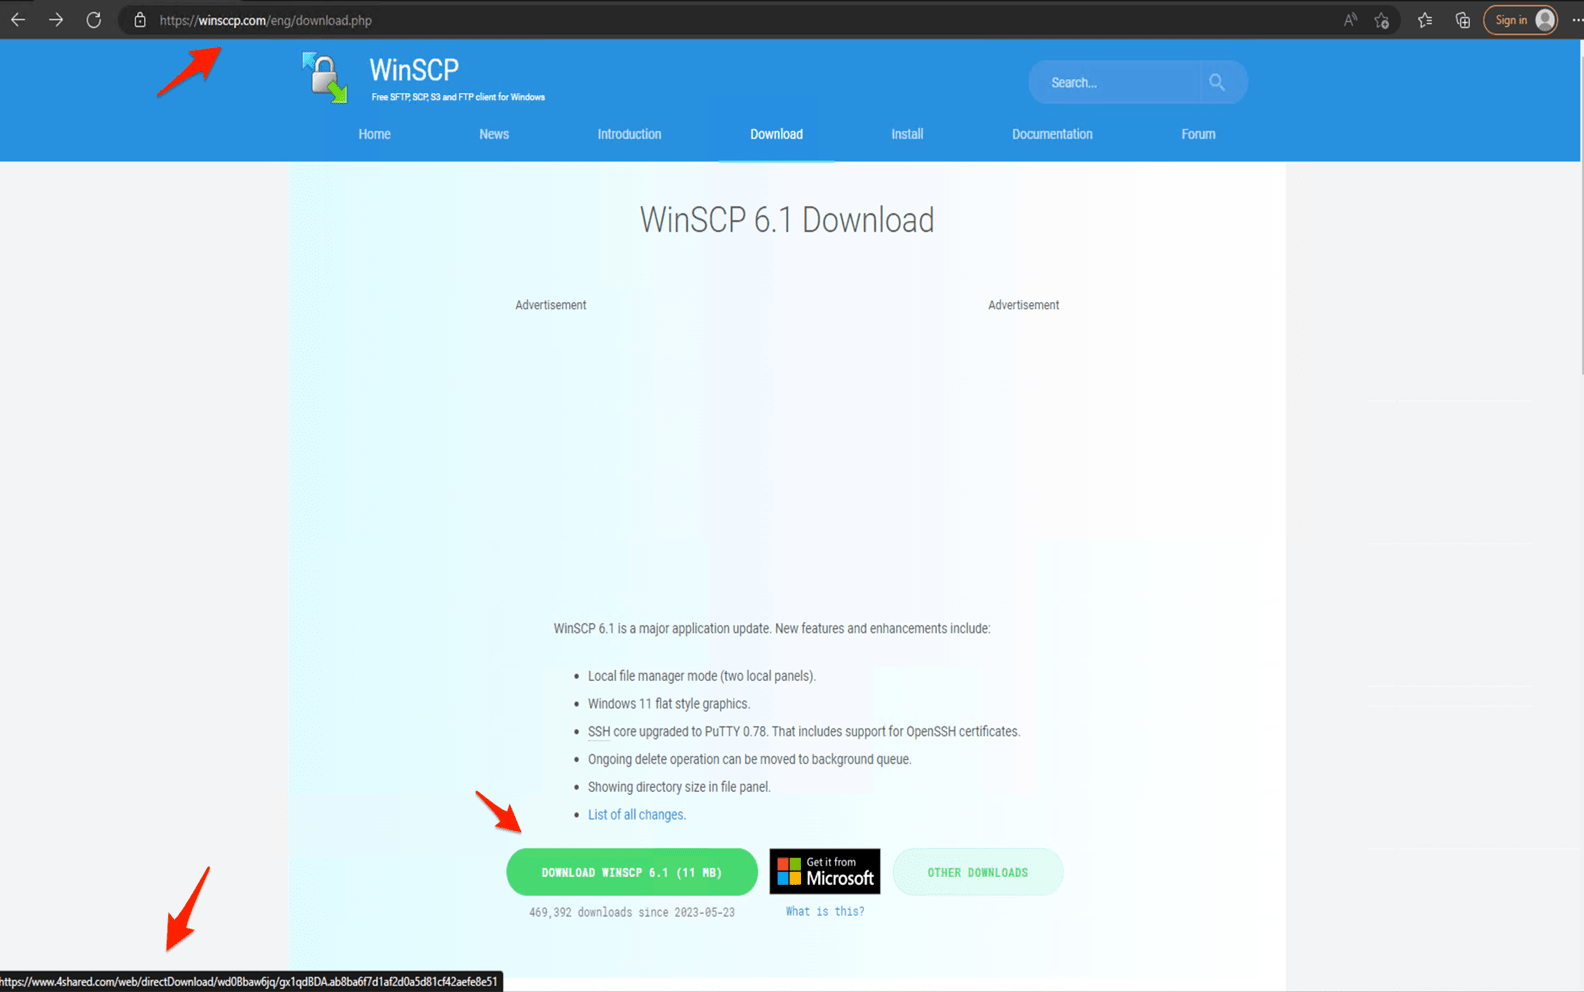
Вредоносная реклама, по словам исследователей, — новый вектор заражения для BlackCat. Поддельные страницы загрузки WinSCP (с редиректом на клон оригинала в похожем домене) выдают в результатах поиска и Google, и Bing.


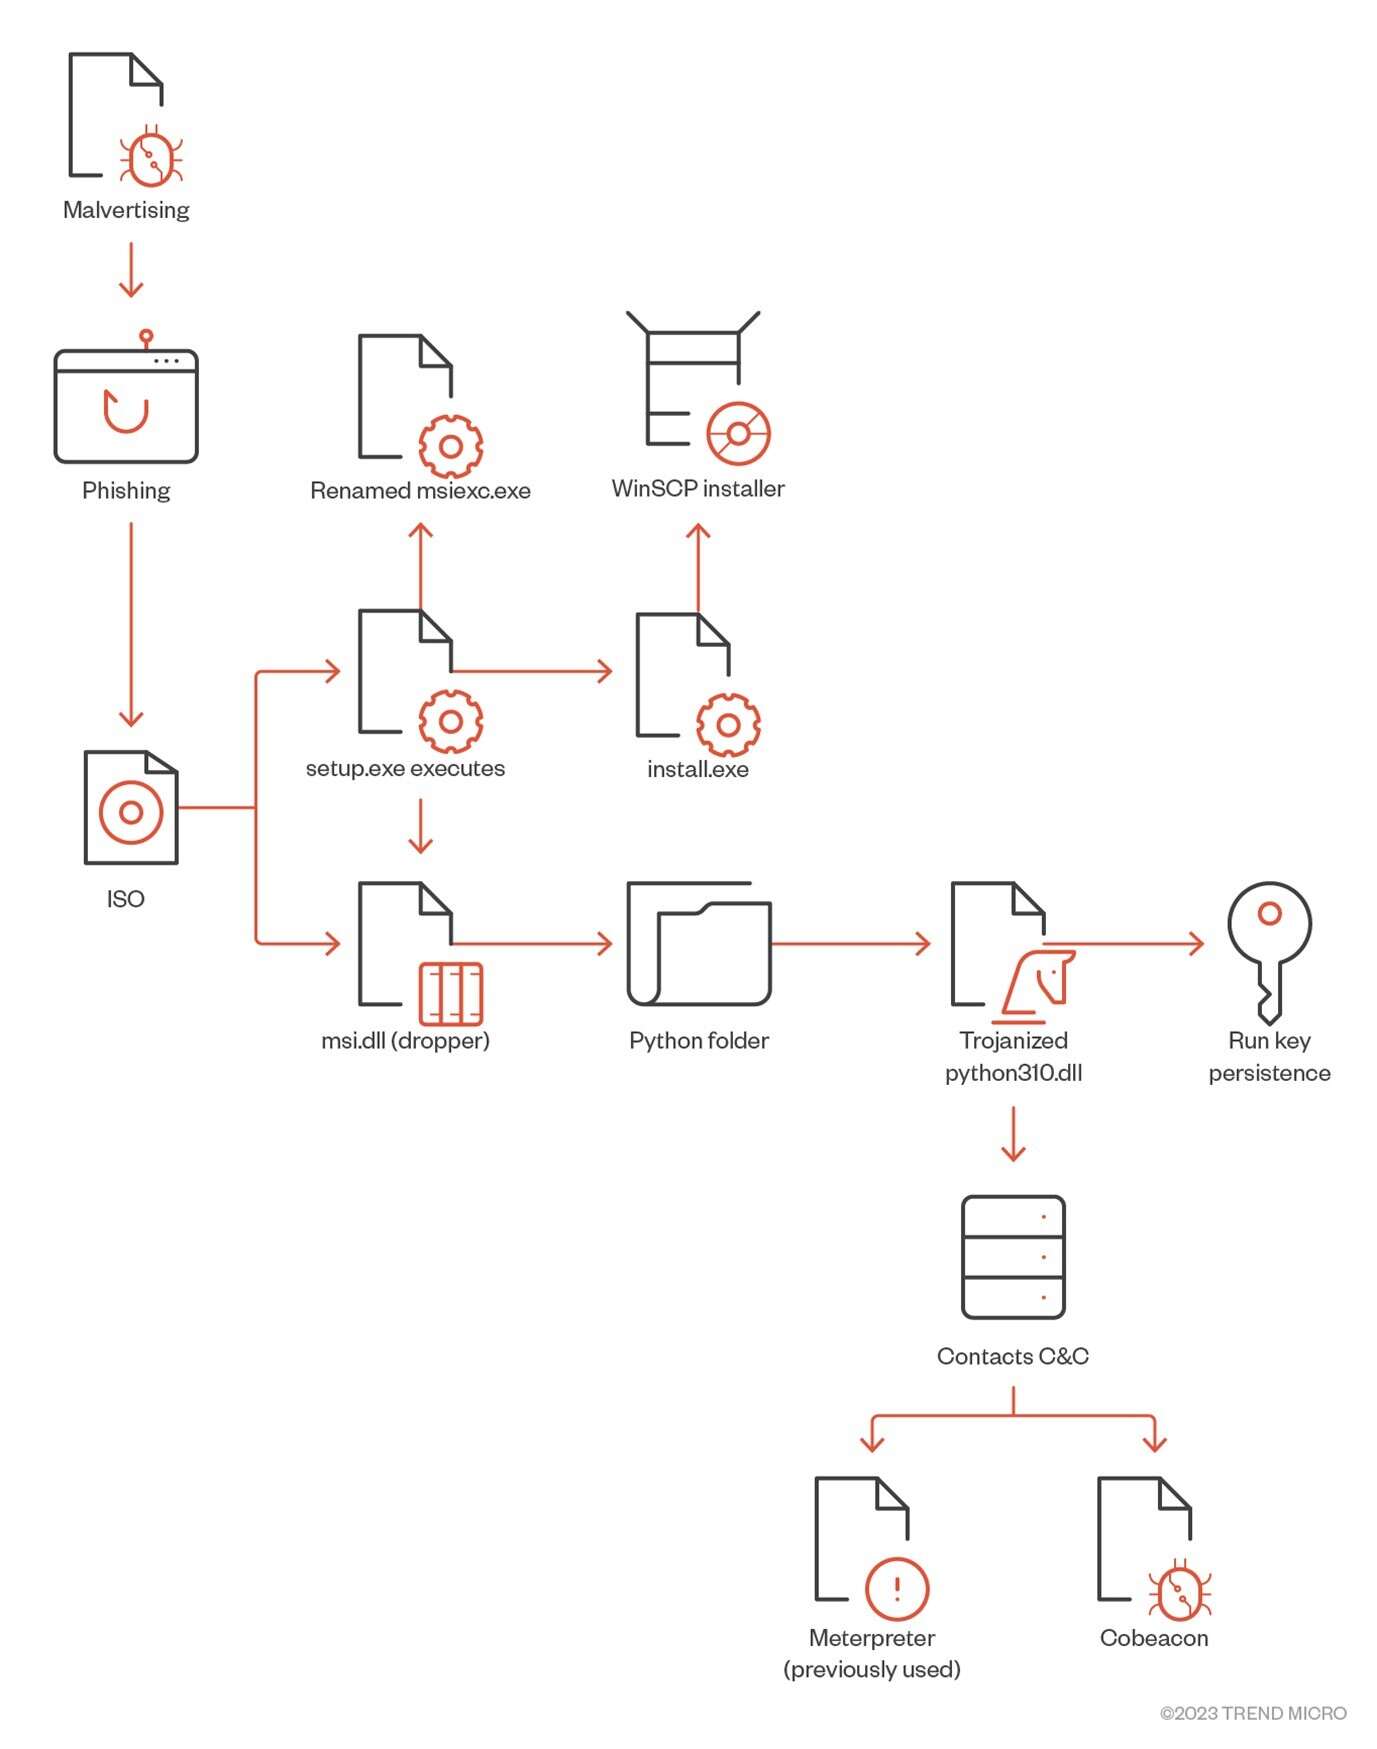
Файл ISO, распространяемый в ходе malvertising-кампании, содержит setup.exe и msi.dll. Первый — это переименованный msiexec.exe (часть установщика Windows), второй — работающая как дроппер библиотека, подключаемая методом отложенной загрузки.

В ходе исполнения setup.exe происходит вызов msi.dll, та извлекает из раздела RCDATA папку Python в качестве инсталлятора WinSCP и создает две его версии — легальную и вредоносную (в папке «Музыка»), обеспечив зловреду постоянное присутствие в системе.

Анализ показал, что в качестве основной полезной нагрузки используется маячок Cobalt Strike, который подключается к удаленному серверу и обеспечивает атакующим удаленный доступ к скомпрометированной системе. Для проведения разведки и развития успеха взломщики также используют ряд других инструментов: AdFind, AccessChk64, PowerView, PsExec, BitsAdmin, KillAV, AnyDesk. Вывод собранной информации осуществляется с помощью клиента PuTTY Secure Copy (PSCP), устранение помех в виде антивирусов и EDR — с помощью Terminator, недавно появившегося на черном рынке. Конечной целью всей этой вредоносной активности является внедрение в сеть вымогательской программы.

Подпишитесь на новости

Ректор Бауманки посоветовал не отдавать детей в ИТ

Программирование больше не стоит воспринимать как пожизненный пропуск к высокой зарплате. Ректор МГТУ имени Баумана Михаил Гордин заявил, что советует друзьям не отдавать детей в ИТ: одного умения писать код недостаточно для долгой и благополучной карьеры.

Возможность быстро выйти на большие заработки Гордин признаёт, но рассчитывать только на этот аргумент не рекомендует.

«Я всем своим друзьям советую не отдавать детей в ИТ», — сказал он в интервью «Ведомостям».

По его оценке, рынок в определённой степени насытился, а зарплаты перестали расти. Работодателям нужны специалисты, способные развиваться и становиться руководителями. При этом рутинные задачи тестировщиков и начинающих разработчиков постепенно автоматизируются.

Ещё один риск — короткий профессиональный цикл. Гордин считает, что через десять лет приходят более молодые специалисты, которым в отдельных задачах проще создавать новое. Это касается в том числе работы с алгоритмами и искусственным интеллектом.

Сам ректор делает ставку на фундаментальное инженерное образование: по его мнению, оно даёт более универсальную базу для дальнейшего развития.

Автоматизация, считает Гордин, усложнит задачи людей, а не обеспечит им беззаботную жизнь рядом с работающими роботами. Новые функции потребуют серьёзной подготовки.

RSS: Новости на портале Anti-Malware.ru