



Инструмент Snappy защитит от вредоносных точек Wi-Fi в общественных местах

Инструмент Snappy защитит от вредоносных точек Wi-Fi в общественных местах

Инструмент Snappy защитит от вредоносных точек Wi-Fi в общественных местах

Исследователи в области кибербезопасности выпустили инструмент под названием Snappy. «Снэппи» помогает засечь фейковые или вредоносные точки Wi-Fi, через которые злоумышленники похищают данные пользователей.

Этот вектор атаки описывался уже давно: условный киберпреступник создаёт фейковые точки доступа в супермаркетах, кофейнях и торговых центрах. Скорее всего, посетители общественных мест будут думать, что это безобидная общедоступная сеть Wi-Fi.

Поскольку злоумышленники контролируют маршрутизатор, после подключения пользователя они смогут перехватывать и изучать отправляемые и получаемые данные — классическая атака вида «человек посередине» (Man-in-the-Middle).

Том Нивз из Trustwave подчёркивает, что спуфинг MAC-адреса и идентификатора SSID легитимных точек доступа — плёвое дело для киберпреступников. Именно Нивз с командой разработал Snappy, который поможет снизить риски для посетителей общественных мест.

В частности, инструмент подскажет, подлинной ли является точка доступа, к которой пытается подключиться устройство. Задача Snappy — детектировать фейковые и вредоносные девайсы.

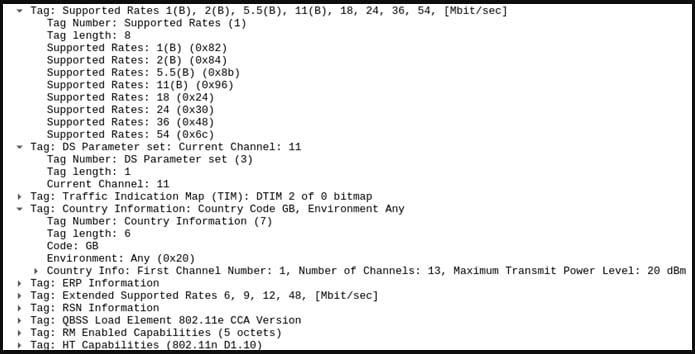
В процессе анализа Beacon Management Frames Нивзу пришло в голову, что существуют некоторые статичные элементы: производитель маршрутизатора, BSSID, поддерживаемая скорость, канал, страна, максимальная мощность передачи и т. п.

Все эти данные могут варьироваться от точки к точке, однако будут абсолютно идентичны, если речь о конкретной сети Wi-Fi.


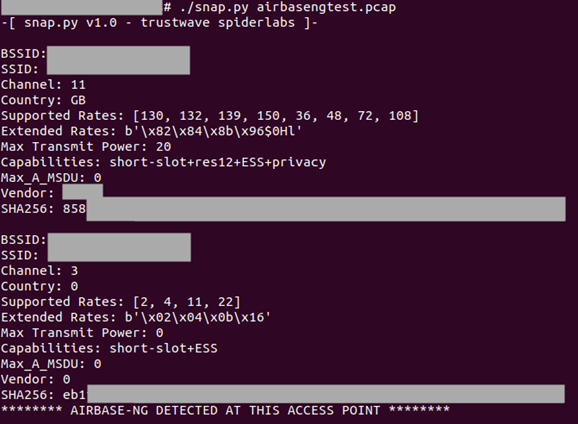
Нивз понял, что можно объединить все перечисленные элементы и хешировать их с помощью SHA256. Этот метод позволяет создать уникальную подпись для каждой точки доступа, а инструмент будет искать совпадения и несоответствия. Snappy в этом случае будет выявлять отличия и принимать решение о том, что точка может быть мошеннической.

Инструмент доступен бесплатно в виде Python-скрипта на GitHub. Более того, Snappy также способен засекать точки доступа, созданные Airbase-ng — излюбленной тулзой атакующих.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru