



Инструмент Snappy защитит от вредоносных точек Wi-Fi в общественных местах

Инструмент Snappy защитит от вредоносных точек Wi-Fi в общественных местах

Инструмент Snappy защитит от вредоносных точек Wi-Fi в общественных местах

Исследователи в области кибербезопасности выпустили инструмент под названием Snappy. «Снэппи» помогает засечь фейковые или вредоносные точки Wi-Fi, через которые злоумышленники похищают данные пользователей.

Этот вектор атаки описывался уже давно: условный киберпреступник создаёт фейковые точки доступа в супермаркетах, кофейнях и торговых центрах. Скорее всего, посетители общественных мест будут думать, что это безобидная общедоступная сеть Wi-Fi.

Поскольку злоумышленники контролируют маршрутизатор, после подключения пользователя они смогут перехватывать и изучать отправляемые и получаемые данные — классическая атака вида «человек посередине» (Man-in-the-Middle).

Том Нивз из Trustwave подчёркивает, что спуфинг MAC-адреса и идентификатора SSID легитимных точек доступа — плёвое дело для киберпреступников. Именно Нивз с командой разработал Snappy, который поможет снизить риски для посетителей общественных мест.

В частности, инструмент подскажет, подлинной ли является точка доступа, к которой пытается подключиться устройство. Задача Snappy — детектировать фейковые и вредоносные девайсы.

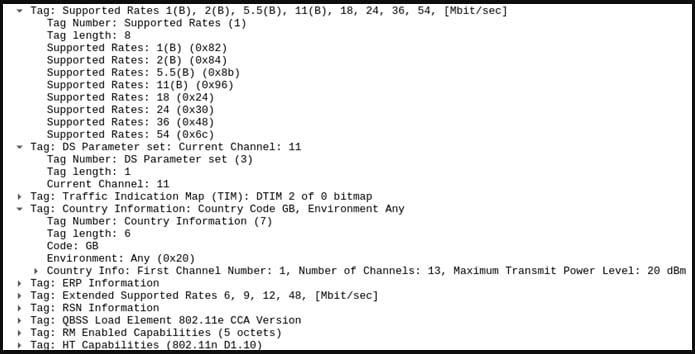
В процессе анализа Beacon Management Frames Нивзу пришло в голову, что существуют некоторые статичные элементы: производитель маршрутизатора, BSSID, поддерживаемая скорость, канал, страна, максимальная мощность передачи и т. п.

Все эти данные могут варьироваться от точки к точке, однако будут абсолютно идентичны, если речь о конкретной сети Wi-Fi.


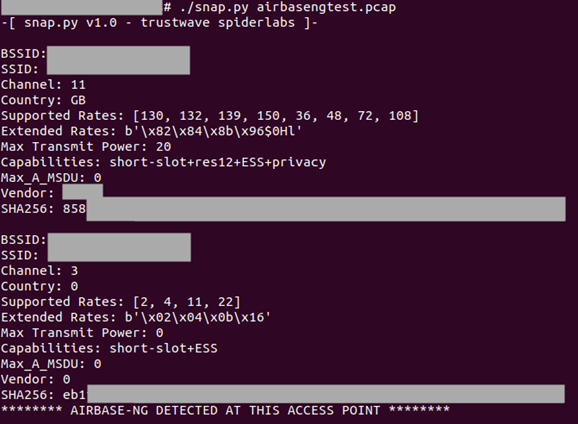
Нивз понял, что можно объединить все перечисленные элементы и хешировать их с помощью SHA256. Этот метод позволяет создать уникальную подпись для каждой точки доступа, а инструмент будет искать совпадения и несоответствия. Snappy в этом случае будет выявлять отличия и принимать решение о том, что точка может быть мошеннической.

Инструмент доступен бесплатно в виде Python-скрипта на GitHub. Более того, Snappy также способен засекать точки доступа, созданные Airbase-ng — излюбленной тулзой атакующих.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru