



Ботоводы обходят защиту с помощью proxyware и рабов-взломщиков CAPTCHA

Ботоводы обходят защиту с помощью proxyware и рабов-взломщиков CAPTCHA

Ботоводы обходят защиту с помощью proxyware и рабов-взломщиков CAPTCHA

Эксперты Trend Micro обнаружили несколько специализированных сервисов по взлому CAPTCHA, использующих ручной труд. Такие услуги в сочетании с прокси-софтом (proxyware) позволяют киберкриминалу повысить эффективность автоматизированных атак.

Для операторов ботов, нацеленных на веб-сервисы, успешность и быстрота прохождения тестов CAPTCHA имеют большое значение. В ответ на спрос теневые бизнесмены создают специальные сервисы, нанимая добровольцев, готовых за мизерную плату выполнять подобные заказы.

Чтобы ускорить процесс, клиентам предоставляется возможность ставить задачи и получать готовые решения в реальном времени, используя API сервис-провайдера. В результате фильтрация бот-трафика с помощью CAPTCHA теряет свою эффективность.

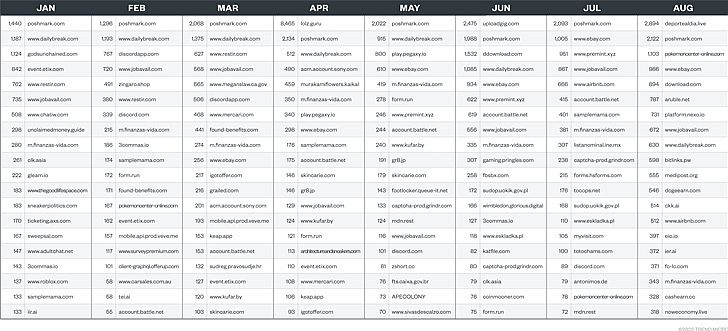
По данным телеметрии Trend Micro, в первой половине 2022 года операторы ботов, использующие теневые CAPTCHA-сервисы, ежемесячно проводили тысячи атак на различные сайты.


Более того, такие ботоводы могут использовать proxyware — софт, позволяющий делиться интернет-каналом с другими устройствами и, как следствие, скрыть IP-адрес источника автоматизированных запросов. Подобные частные прокси могут объединяться в сети и сдаваться в аренду; аналитики заметили, что некоторые заказчики взлома CAPTCHA покупают также прокси-услуги.

В качестве примера исследователи рассмотрели три кейса. Атака на маркетплейс Poshmark, популярный в США и Канаде, позволила операторам бота накрутить рейтинг ряда товаров в обход reCAPTCHA.

Налет на NFT-сервис Murakami.Flowers окончился победой мошенников в розыгрыше скидок на токены. Выгодная покупка, видимо, была совершена для последующей перепродажи.

Использование услуг по взлому CAPTCHA в комбинации с прокси также помогло ботоводам пополнить свои криптокошельки в ходе атак на сайты, выплачивающие небольшое вознаграждение за выполнение простых задач. На таких ресурсах посетителя могут попросить посмотреть рекламный блок или видео, принять учатие в опросе, решить головоломку и т. п.

Чтобы снизить риски в отношении подобных атак, эксперты советуют дополнить CAPTCHA и блокировку по IP другими средствами защиты от ботов, спама и злоупотреблений.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru