

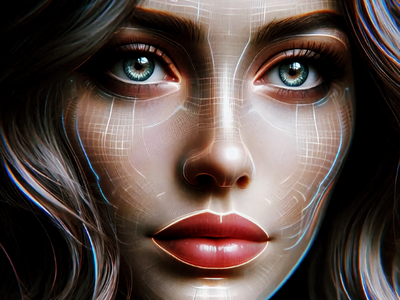

Дипфейк видно по глазам, волосам и губам

Дипфейк видно по глазам, волосам и губам

Дипфейк видно по глазам, волосам и губам

Сгенерированные изображения и видео зачастую выдают подделку по ряду характерных признаков: неестественные движения лица, отсутствие бликов и отражений в глазах, размытие или искажение контуров, особенно в области ушей и волос.

На такие детали в поддельных изображениях и роликах обратил внимание руководитель отдела аналитических исследований финтех-компании «Баланс-Платформа» Юрий Богданов в комментарии для «РИА Новости».

Эксперт отметил, что современные генеративные модели способны создавать дипфейки высокого качества, почти неотличимые от оригинала. Однако злоумышленники, как правило, используют упрощённые технологии. Поэтому массовые дипфейки, применяемые в атаках, зачастую можно распознать по ряду визуальных и аудиальных признаков.

Среди них Юрий Богданов выделяет следующие:

  • Неестественная мимика (чрезмерно плавные или резкие движения, рассинхрон речи и губ, отсутствие моргания или его нерегулярность);
  • Артефакты на границах лица (размытие, искажения волос, ушей, освещение лица не совпадает с фоном);
  • Отсутствие бликов и отражений в глазах;
  • Несовпадение эмоций: выражение лица не соответствует интонации речи;
  • Искажения в голосе — «роботизированное» звучание, неестественные паузы, сбитая интонация.

Чаще всего мошенники используют дипфейки в схемах, связанных со знакомствами. С их помощью создаются виртуальные персонажи, от имени которых злоумышленники выманивают деньги у жертв, нередко прибегая к сложным манипуляциям подобного рода.

Кроме того, уже второй год подряд наблюдается резкий рост количества дипфейков политической направленности. Чаще всего в таких видео используются образы губернаторов российских регионов в различных контекстах.

Несколько перспективных техник, основанных на дипфейках, мы разобрали в отдельной статье.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru