



Ботоводы обходят защиту с помощью proxyware и рабов-взломщиков CAPTCHA

Ботоводы обходят защиту с помощью proxyware и рабов-взломщиков CAPTCHA

Ботоводы обходят защиту с помощью proxyware и рабов-взломщиков CAPTCHA

Эксперты Trend Micro обнаружили несколько специализированных сервисов по взлому CAPTCHA, использующих ручной труд. Такие услуги в сочетании с прокси-софтом (proxyware) позволяют киберкриминалу повысить эффективность автоматизированных атак.

Для операторов ботов, нацеленных на веб-сервисы, успешность и быстрота прохождения тестов CAPTCHA имеют большое значение. В ответ на спрос теневые бизнесмены создают специальные сервисы, нанимая добровольцев, готовых за мизерную плату выполнять подобные заказы.

Чтобы ускорить процесс, клиентам предоставляется возможность ставить задачи и получать готовые решения в реальном времени, используя API сервис-провайдера. В результате фильтрация бот-трафика с помощью CAPTCHA теряет свою эффективность.

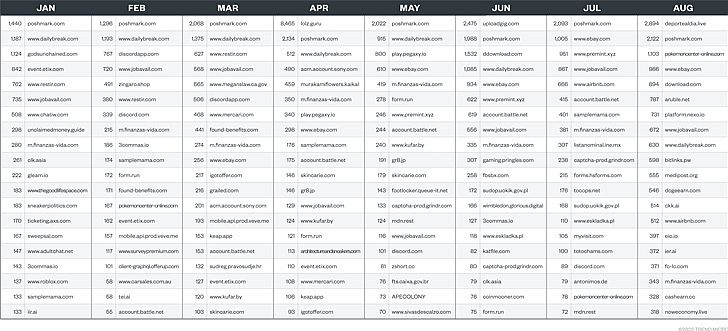
По данным телеметрии Trend Micro, в первой половине 2022 года операторы ботов, использующие теневые CAPTCHA-сервисы, ежемесячно проводили тысячи атак на различные сайты.


Более того, такие ботоводы могут использовать proxyware — софт, позволяющий делиться интернет-каналом с другими устройствами и, как следствие, скрыть IP-адрес источника автоматизированных запросов. Подобные частные прокси могут объединяться в сети и сдаваться в аренду; аналитики заметили, что некоторые заказчики взлома CAPTCHA покупают также прокси-услуги.

В качестве примера исследователи рассмотрели три кейса. Атака на маркетплейс Poshmark, популярный в США и Канаде, позволила операторам бота накрутить рейтинг ряда товаров в обход reCAPTCHA.

Налет на NFT-сервис Murakami.Flowers окончился победой мошенников в розыгрыше скидок на токены. Выгодная покупка, видимо, была совершена для последующей перепродажи.

Использование услуг по взлому CAPTCHA в комбинации с прокси также помогло ботоводам пополнить свои криптокошельки в ходе атак на сайты, выплачивающие небольшое вознаграждение за выполнение простых задач. На таких ресурсах посетителя могут попросить посмотреть рекламный блок или видео, принять учатие в опросе, решить головоломку и т. п.

Чтобы снизить риски в отношении подобных атак, эксперты советуют дополнить CAPTCHA и блокировку по IP другими средствами защиты от ботов, спама и злоупотреблений.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru