



Админ-пароли Эвотора попали в открытый доступ

Админ-пароли Эвотора попали в открытый доступ

Админ-пароли Эвотора попали в открытый доступ

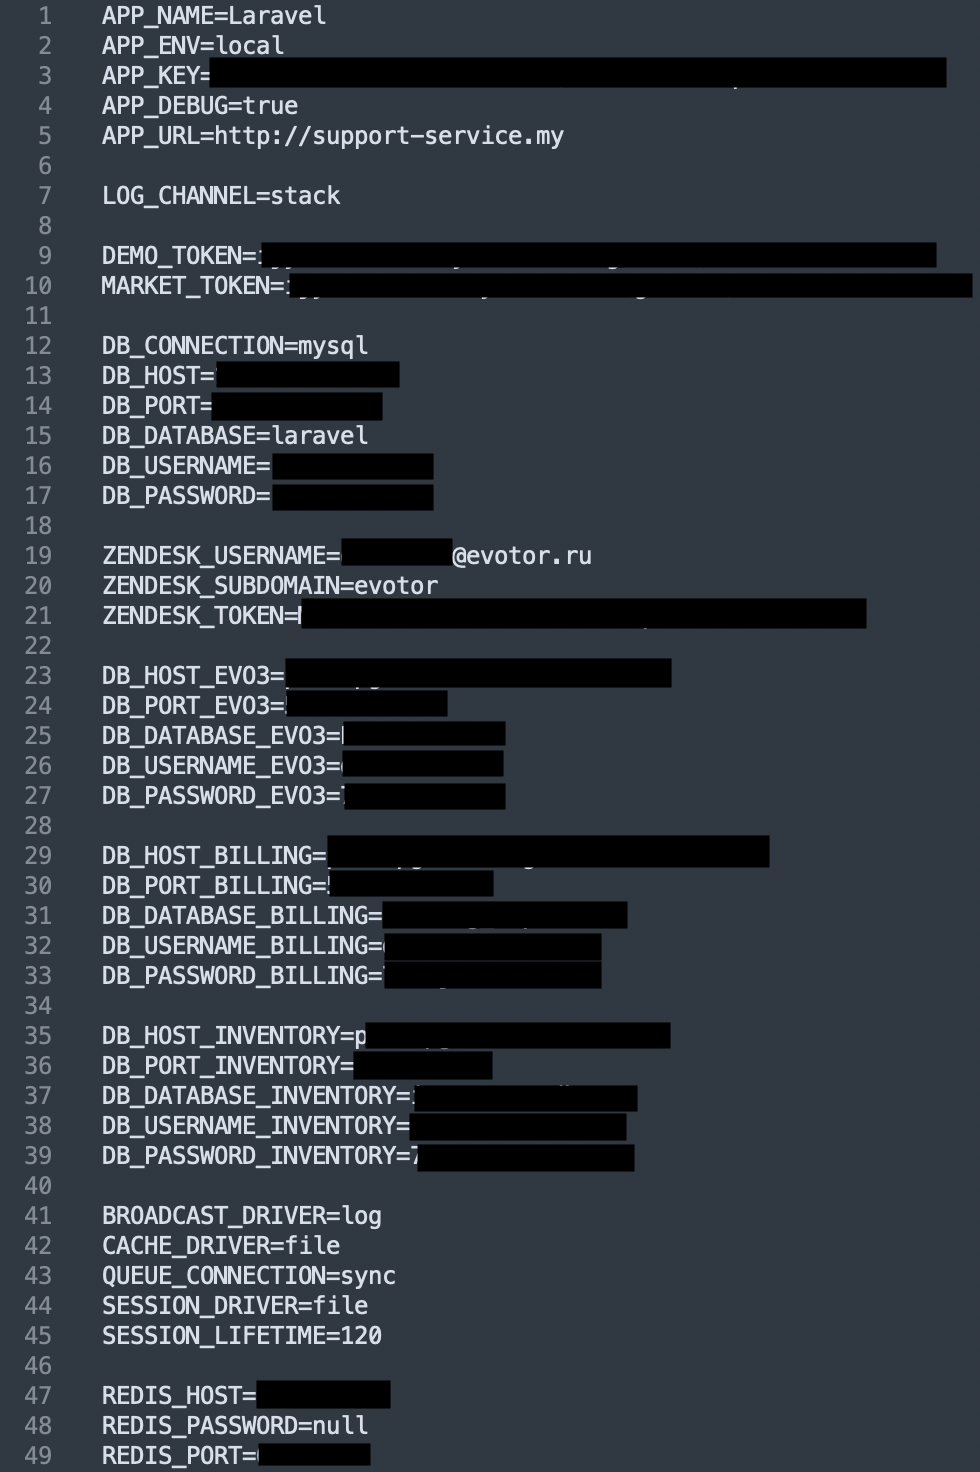
Команда Cybernews обнаружила очередную утечку: учетные данные российской компании «Эвотор», включенные в файл среды, хранились без надлежащей защиты. Публичный доступ уже закрыли, однако не исключено, что злоумышленники успели им воспользоваться.

По словам исследователей, киберинцидент привлек их внимание прежде всего тем, что непростительную ошибку допустил производитель платежных смарт-терминалов, успехи которого высоко оценил Сбербанк.

До мая прошлого года крупнейшая кредитная организация России имела мажоритарную долю в капитале «Эвотора». По завершении очередной сделки Лев Хасис, на тот момент первый зампредседателя правления Сбера, отметил:

«Мы довольны результатами работы и скоростью развития Эвотора. Это ценный и стратегически важный актив для нашей экосистемы, с которым мы связываем большие планы».

По данным Cybernews, оставленный в открытом доступе файл среды содержал ключи от различных баз данных, Redis и Zendesk. Серверы баз данных и Redis обычно подключены к интернету, поэтому злоумышленник, завладев паролем, сможет без труда получить несанкционированный доступ к целевому узлу.

В случае Zendesk таким же образом можно получить информацию об обращениях в техподдержку «Эвотора» и отслеживать ее коммуникации с клиентами.


За последний год аналогичные находки Cybernews позволили выявить утечку ПДн пользователей игр Tap Busters: Bounty Hunters и Sweet Diamond Shooter, мобильного приложения Web Explorer – Fast Internet, а также ошибки в конфигурации Git-хранилищ и серверов Elasticsearch.

Пресс-служба Эвотора направила официальный комментарий по поводу публикации Cybernews, приводим его ниже:

«Мы не подтверждаем информацию об утечке данных, с помощью которых можно получить несанкционированный доступ к ресурсам Эвотора, заявленную в публикации Cybernews.

Также у нашей компании нет публичных серверов и баз данных, упомянутых в статье, а сервис Zendesk не используется уже продолжительное время.

Таким образом, нет какой-либо угрозы для безопасности данных наших клиентов или работоспособности сервисов Эвотора».

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru