



Админ-пароли Эвотора попали в открытый доступ

Админ-пароли Эвотора попали в открытый доступ

Админ-пароли Эвотора попали в открытый доступ

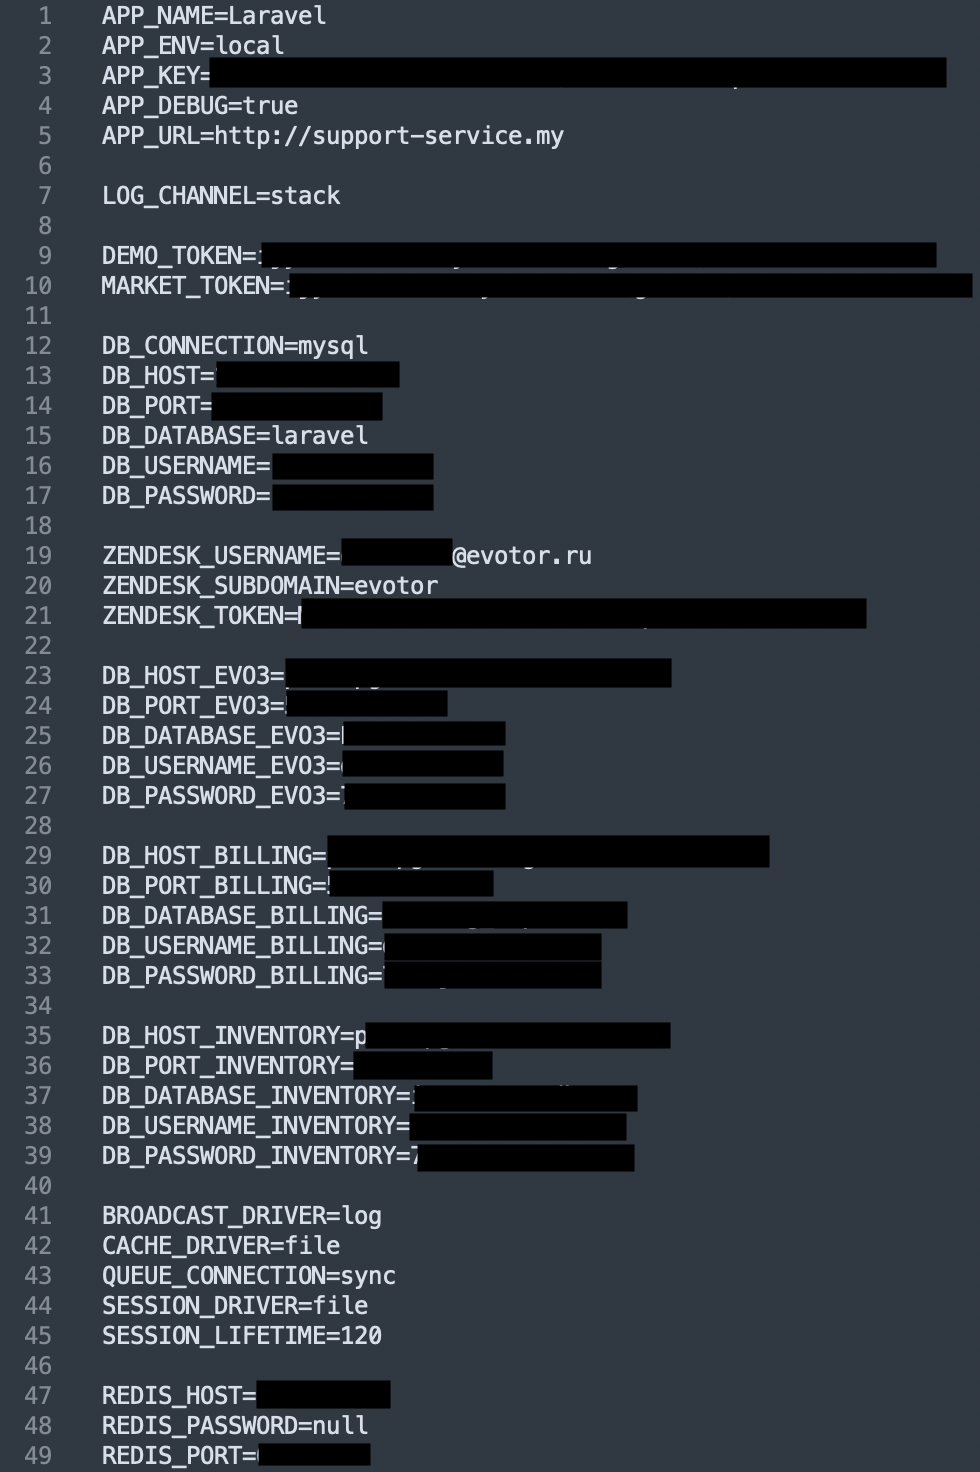
Команда Cybernews обнаружила очередную утечку: учетные данные российской компании «Эвотор», включенные в файл среды, хранились без надлежащей защиты. Публичный доступ уже закрыли, однако не исключено, что злоумышленники успели им воспользоваться.

По словам исследователей, киберинцидент привлек их внимание прежде всего тем, что непростительную ошибку допустил производитель платежных смарт-терминалов, успехи которого высоко оценил Сбербанк.

До мая прошлого года крупнейшая кредитная организация России имела мажоритарную долю в капитале «Эвотора». По завершении очередной сделки Лев Хасис, на тот момент первый зампредседателя правления Сбера, отметил:

«Мы довольны результатами работы и скоростью развития Эвотора. Это ценный и стратегически важный актив для нашей экосистемы, с которым мы связываем большие планы».

По данным Cybernews, оставленный в открытом доступе файл среды содержал ключи от различных баз данных, Redis и Zendesk. Серверы баз данных и Redis обычно подключены к интернету, поэтому злоумышленник, завладев паролем, сможет без труда получить несанкционированный доступ к целевому узлу.

В случае Zendesk таким же образом можно получить информацию об обращениях в техподдержку «Эвотора» и отслеживать ее коммуникации с клиентами.


За последний год аналогичные находки Cybernews позволили выявить утечку ПДн пользователей игр Tap Busters: Bounty Hunters и Sweet Diamond Shooter, мобильного приложения Web Explorer – Fast Internet, а также ошибки в конфигурации Git-хранилищ и серверов Elasticsearch.

Пресс-служба Эвотора направила официальный комментарий по поводу публикации Cybernews, приводим его ниже:

«Мы не подтверждаем информацию об утечке данных, с помощью которых можно получить несанкционированный доступ к ресурсам Эвотора, заявленную в публикации Cybernews.

Также у нашей компании нет публичных серверов и баз данных, упомянутых в статье, а сервис Zendesk не используется уже продолжительное время.

Таким образом, нет какой-либо угрозы для безопасности данных наших клиентов или работоспособности сервисов Эвотора».

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru