



В паблике найдены два миллиона Git-хранилищ с метаданными проектов

В паблике найдены два миллиона Git-хранилищ с метаданными проектов

В паблике найдены два миллиона Git-хранилищ с метаданными проектов

Исследователи из Cybernews обнаружили в интернете около 2 млн активных хостов с общедоступной директорией .git. Подобная оплошность грозит утечкой исходных кодов и облегчает задачу злоумышленникам, стремящимся получить доступ к системе.

Директория .git хранит информацию о развитии проекта — адреса удаленных репозиториев, историю версий и другие критически важные метаданные. Оставлять такие сведения в паблике рискованно, когда речь идет о безопасности пользователей и чистоте репутации компании.

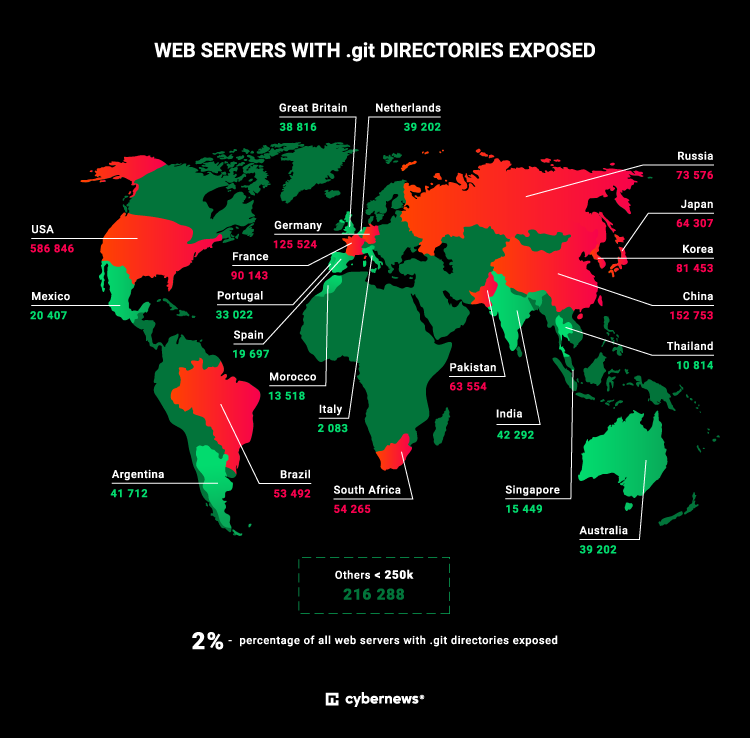
Сканирование портов 80 и 443, обычно используемых веб-службами, выявило 1 931 148 «живых» IP-адресов, сливающих структуру каталогов проекта.

«Публичный доступ к директории .git ставит под удар сохранность исходников, — поясняет эксперт Cybernews Мартинас Варейкис (Martynas Vareikis). — Инструменты, необходимые для получения фрагментов или полного кода из папки .git, бесплатны и хорошо известны, что может спровоцировать еще больше внутренних утечек или облегчить получение доступа к системе в случае атаки».

Более 31% общедоступных директорий .git находятся в США, вторую позицию в непочетном списке занимает Китай (8%), третью — Германия (6,5%).


Исследователи также обнаружили, что порядка 6,3% публично доступных файлов конфигурации Git содержат учетные данные, позволяющие просматривать, создавать или удалять коммиты в репозиториях. Такое положение дел, по словам Варейкиса, открывает возможность для внедрения вредоносной рекламы, неавторизованного изменения контента, сбора платежных данных с помощью веб-скиммеров.

Эксперт рекомендует разработчикам в обязательном порядке использовать файл .gitignore для сокрытия конфиденциальных данных при фиксации изменений в проекте на GitHub. Также стоит озаботиться защитой доступа к публичным веб-серверам по IP-адресу, о которой часто забывают. В сложившейся практике правила контроля доступа устанавливаются только для основного домена, который юзеры быстро запоминают и обычно используют в запросах. Отсутствие такой же защиты для соответствующего IP позволяет, в числе прочего, изменить домен и настройки правил доступа.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru